
 #1
Tools zur Exfiltration sensibler Daten von kompromittierten Systemen, ohne erkannt zu werden.
Kitploit empfohlen
 octoberfest7/memfiles
Ein CobaltStrike-Toolkit, um von Beacon erzeugte Dateien in den Speicher statt auf die Festplatte zu schreiben.
 incidedigital/mistica
Ein Open-Source-Schweizer Taschenmesser für beliebige Kommunikation über Anwendungsprotokolle
 nccgroup/crosssitecontenthijacking
Proof-of-Concept für Content-Hijacking mit Flash, PDF und Silverlight
 tvdstaaij/telegram-history-dump
Sichern Sie Telegram-Chatprotokolle mit inkrementeller Unterstützung, mehreren Ausgabeformaten (JSON, HTML, Klartext) und Mediendownload über…
 yunuscadirci/callstranger
Schwachstellenprüfer für Callstranger (CVE-2020-12695)
 mazen160/shennina
Automatisierte Host-Exploitation mit KI
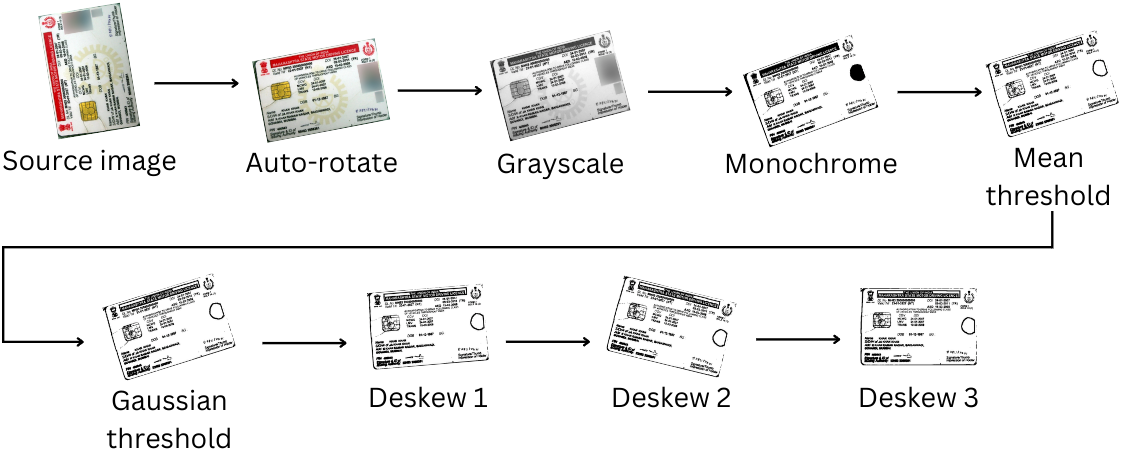 redhuntlabs/octopii
Ein KI-gestützter Scanner für personenbezogene Daten (PII).
 mthbernardes/gtrs
GTRS - Google Übersetzer Reverse Shell
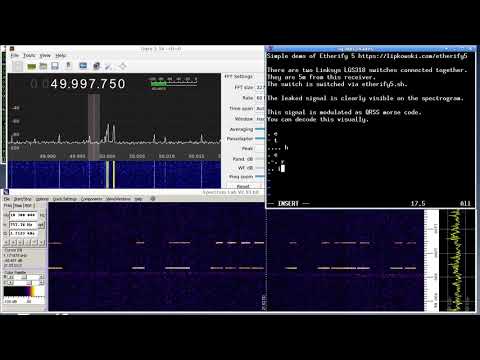 sq5bpf/etherify
Etherify - bringt den Äther zurück in Ethernet
 earthquake/xfltreat
XFLTReaT Tunneling-Framework
 fbkcs/thunderdns
Dieses Tool kann TCP-Verkehr über das DNS-Protokoll weiterleiten. Nicht-kompilierte Clients + SOCKS5-Unterstützung.
 priyansh-anand/steganographer
Dateien in Bildern verstecken: verschlüsselt, signiert, abstreitbar und JPEG-robust. Python-CLI und -Bibliothek mit integrierter Steganalyse und…
 mrd0x/evilselenium
Bewaffnet Selenium, um Credential-Diebstahl, Cookie-Dumping, E-Mail-Exfiltration und Dateiextraktion aus Chromium-Browsern für Red-Team-Operationen…
 jas502n/grafana-cve-2021-43798
Grafana Unautorisierte Schwachstelle zum Lesen beliebiger Dateien
 globalpolicy/phonemonitor
Ein Remote-Administrationstool für Android-Geräte
 joelgmsec/leaksearch
Durchsucht und analysiert Klartextpasswörter aus öffentlichen Datenbanken von Sicherheitsverletzungen (ProxyNova COMB) nach Schlüsselwörtern…
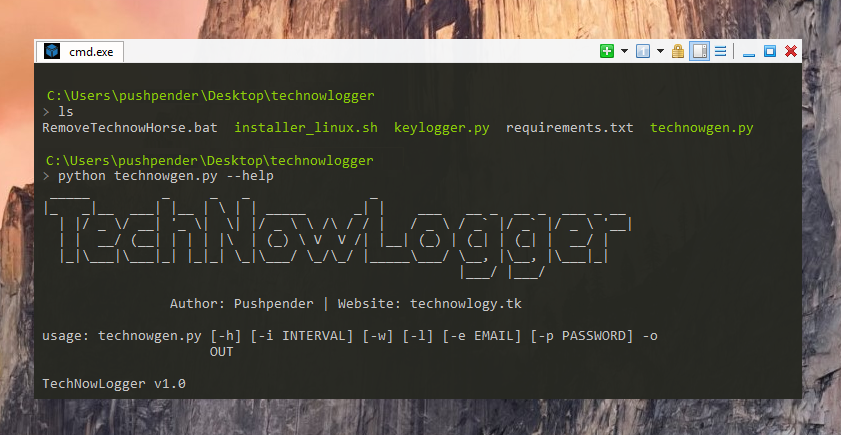 pushpenderindia/sinister
Sinister ist ein Windows/Linux-Keylogger-Generator, der Tastenanschläge per E-Mail zusammen mit anderen interessanten Zielinformationen sendet.
 wack0/cve-2022-21894
baton drop (CVE-2022-21894): Schwachstelle zur Umgehung der Sicherheitsfunktion von Secure Boot








