
 #1
Tools zur Exfiltration sensibler Daten von kompromittierten Systemen, ohne erkannt zu werden.
Kitploit empfohlen
 jet-pentest/cve-2021-27187
Proof-of-Concept für CVE-2021-27187: Klartext-Speicherung von Anmeldedaten in der Datei login.sav des FX Aggregator Terminal-Clients, was lokalen…
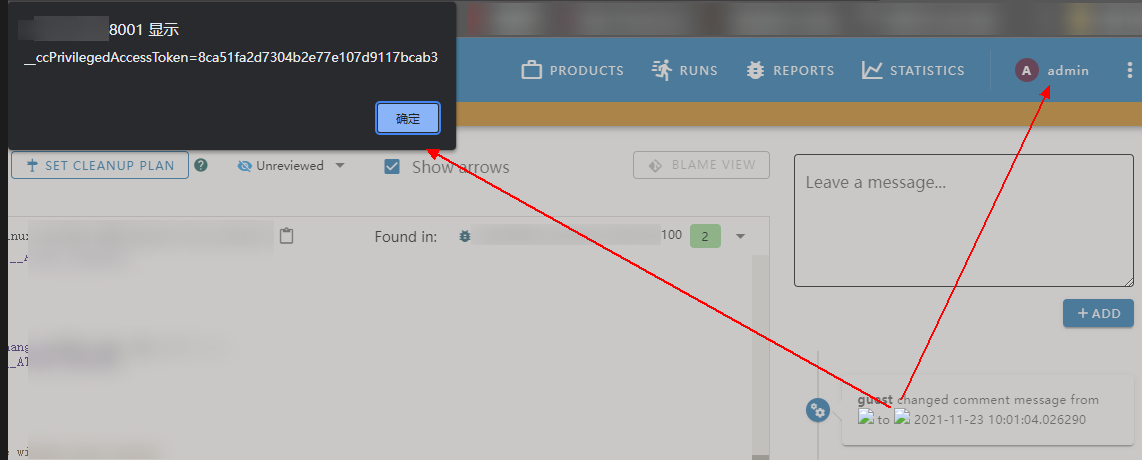 hyperkopite/cve-2021-44217
Proof-of-Concept für eine gespeicherte XSS-Schwachstelle (CVE-2021-44217) in der Kommentarkomponente von Ericsson CodeChecker, die Cookie-Diebstahl…
 spiralbl0ck/lame_old_keylogger
alter Schlüsselprotokollierer
 flojboj/cve-2022-44268
ImageMagick 7.1.0-49 anfällig für Informationsoffenlegung
 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS ist von einer Schwachstelle für beliebige Datei-Uploads (Arbitrary File Upload) – XSS betroffen, die gespeichertes Cross-Site Scripting…
 abraxas/jellyfin-playlist-itemids
Jellyfin Server 12.2 – Hoch – Remote – IDOR – öffentliche Playlist ItemIds Überbleibsel von GHSA-9x85, dann unauthentifizierter Stream
 oscerd/cve-2026-78164
Lauffähiger Proof-of-Concept für CVE-2026-78164, der das Offenlegen von Geheimnissen demonstriert, wenn Apache Camel HTTP-Producer…
 owasp/piihunter
Durchsucht PostgreSQL-Datenbanken und Jira-Issues nach PII mithilfe von Regex, NER/ML und optionaler selbstgehosteter LLM-Erkennung, mit redigierten…
 abraxas/pfsense-api-acme-key-dump
pfSense Plus MIM API toolkit b4acd7ca - Hoch - Remote - Privilegien-Rest - GET /services/acme gibt Schlüssel preis
 abraxas/pfsense-api-acb-userkey
pfSense Plus MIM API Toolkit b4acd7ca – Hoch – Remote – IDOR – ACB userkey Capability-URL
 gmh5225/logineo-scraper
Schnelles Skript zum Scrapen persönlicher Informationen aus Logineo-Instanzen
 isec-tugraz/meltdown
Proof-of-Concept-Demos und die libkdump-Bibliothek, die den mikroarchitektonischen Meltdown-Angriff demonstrieren und Kernel- sowie physischen…
 solivaquaant/cve-2026-85706-poc
PoC für CVE-2026-85706: GitLab CE/EE nicht authentifizierter beliebiger lokaler Dateizugriff
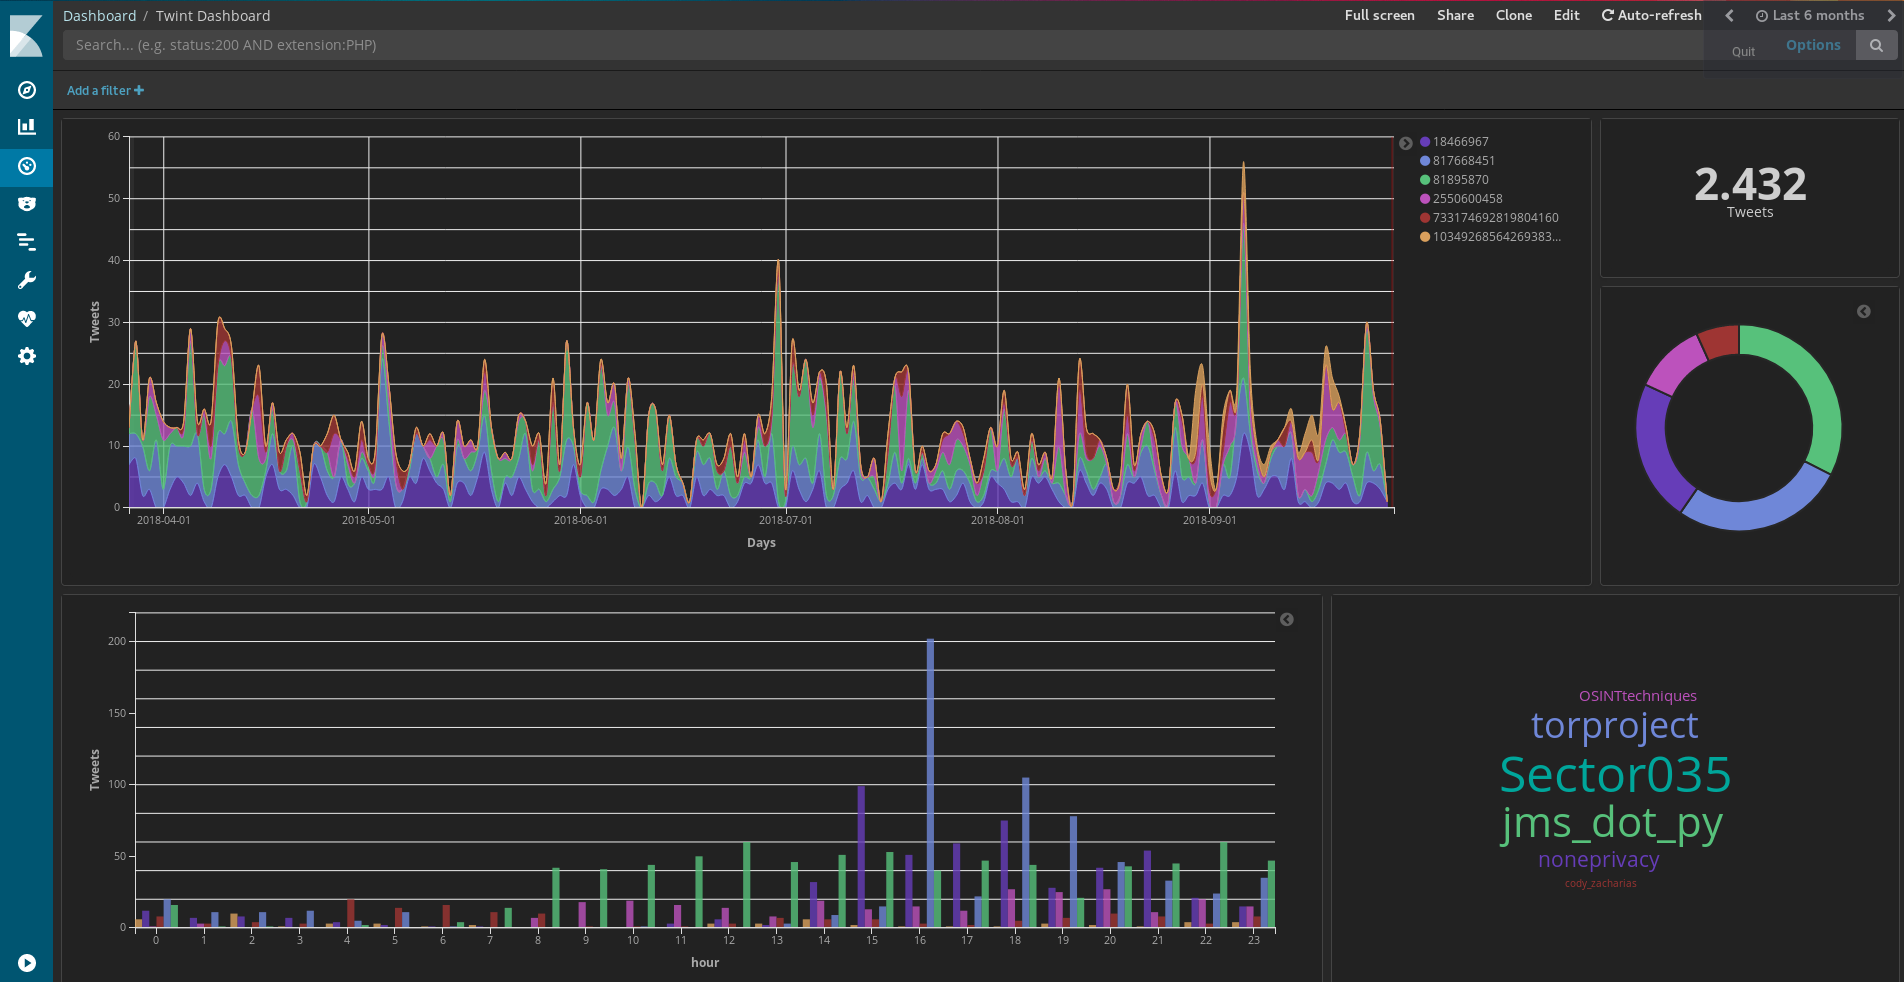 twintproject/twint
Ein fortschrittliches Twitter-Scraping- und OSINT-Tool in Python, das keine Twitter-API verwendet und es ermöglicht, die Follower, Following, Tweets…
 thespeedx/tbomb
Dies ist ein SMS- und Anruf-Bomber für Linux und Termux
 th3unkn0n/telegram-scraper
Telegram-Gruppen-Scraping-Tool. Ruft alle Informationen über Gruppenmitglieder ab.
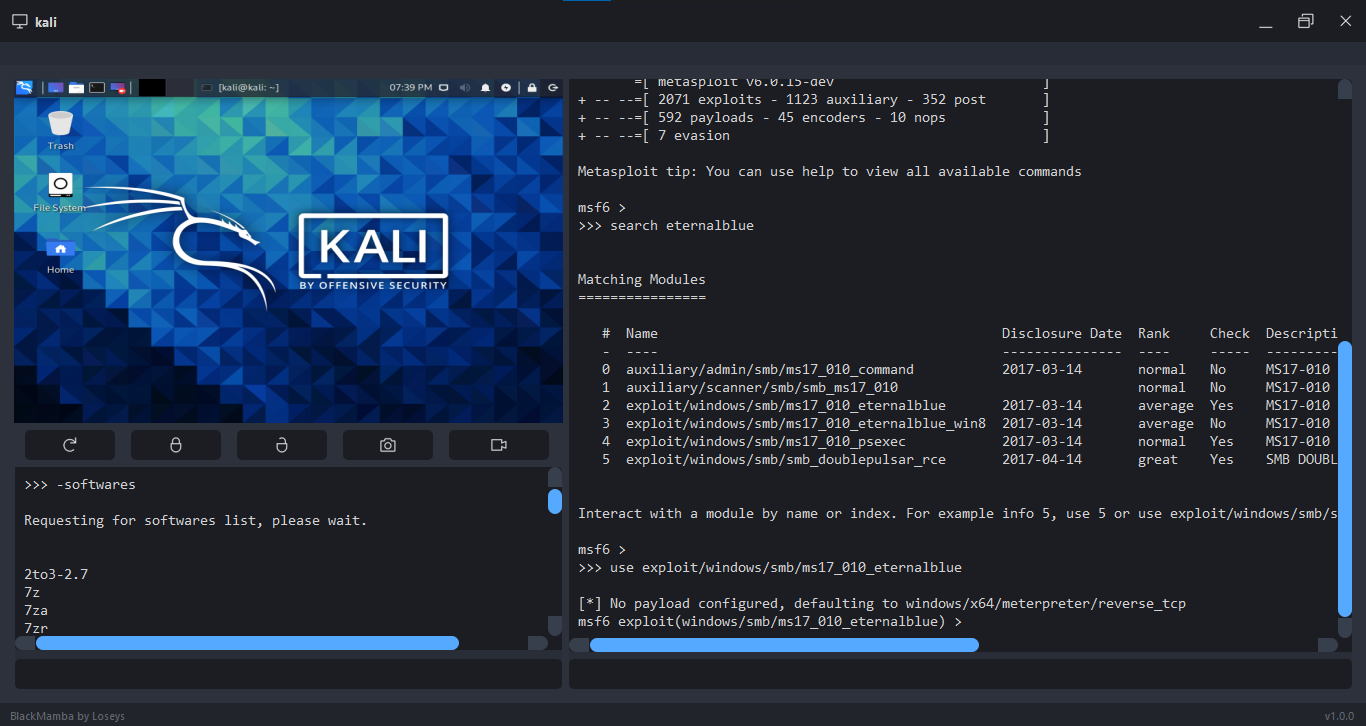 loseys/blackmamba
C2/Post-Exploitation-Framework








