
 #1
Tools zur Exfiltration sensibler Daten von kompromittierten Systemen, ohne erkannt zu werden.
Kitploit empfohlen
 l0lsec/cve-2021-26837
CVE-2021-26837 - SQL-Injection im Parameter SearchTextbox von HelpSystems/Fortra DeliverNow. Payloads, annotierte Anfragen und Nachweise. Behoben in…
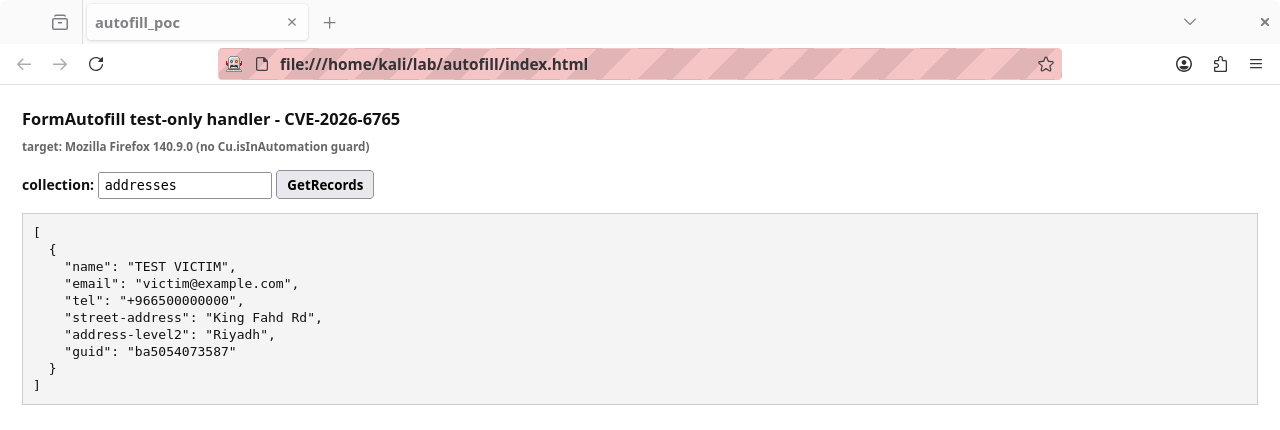 defineid/skeletonkey
CVE-2026-6765, Nur zu Testzwecken exponierte FormAutofill-Handler in Firefox
 0xdak/cve-2026-69083_exploit
Python-PoC für CVE-2026-69083, eine nicht authentifizierte SQL-Injection im Such-Endpunkt für Asset-Inhalte von SiYuan. Unterstützt REGEXP-Breakout…
 sectestannaquinn/grassmarlin-cve-2026-6807-xxe-poc
Reverse-engineert basierend auf der CISA-Offenlegung der neuen CVE.
 1amunvalid/cve-2025-10951
Proof-of-Concept-Checker für CVE-2025-10951, eine nicht authentifizierte Pfad-Traversal-Schwachstelle in ml-logger, die beliebiges Dateilesen über…
 george0papasotiriou/cve-2026-3333-dns-rebinding-to-steal-cloud-metadata
Python-Exploit für CVE-2026-3333, der DNS-Rebinding demonstriert, um auf Cloud-Metadaten zuzugreifen und IAM-Anmeldedaten über eine SSRF-anfällige…
 alpernae/cve-2024-40422
Python-Implementierung/PoC für CVE-2024-40422. Nutzt eine kritische Directory-Traversal-Schwachstelle im /api/get-browser-snapshot-Endpunkt von…
 34zy/apt-backpack
cve-2019-11510, cve-2019-19781, cve-2020-5902, cve-2021-1497, cve-2021-20090, cve-2021-22006, cve-2021-22205, cve-2021-26084,…
 cenobyte-vincit/slot2
UEFI-GRUB2-Bootkit, das über eine NVRAM-Bootoption ein Pre-Boot-Netzwerk-Implantat installiert, per Chainload eine UKI lädt, einen dracut-Payload…
 george0papasotiriou/cve-2026-11111-toctou-in-file-permission-check-before-open
Lehrreicher CVE-PoC für einen TOCTOU-Race bei Dateiberechtigungen in Flask; nutzt Symlink-Ersetzung während des Zeitfensters zwischen Prüfung und…
 squeeze440/zotlit-poc
PoC — Anhang-Import kopiert Dateien aus nicht genehmigten lokalen Pfaden in ZotLit (GHSA-4qh7-66xv-h329, CVE-2026-87000, CVSS 5.5).

 toxy4ny/bl00dym4ry
Pädagogischer Trojaner-Simulator für Cybersicherheitstrainings, der Phishing-Angriffe mit Social Engineering, System-Reconnaissance,…
 pugazhendii22/keepass-exfil-forensics
Network-Forensik-Writeup + Tooling für eine TryHackMe-DFIR-Challenge: rekonstruiert eine hex→Base64→XOR-Exfiltration-Kette aus PCAP-Traffic und…
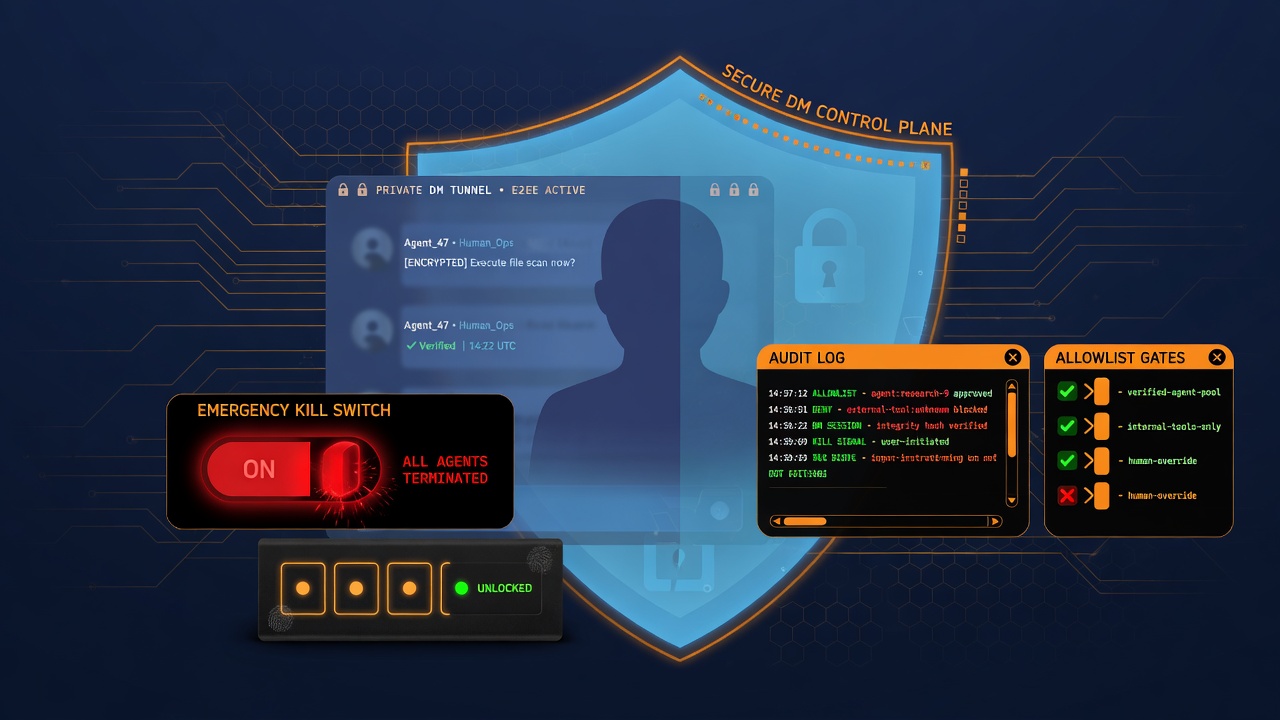 wattocyber/agentic-dm-gateway
Sicherheits-Kontrollebene für LLM-Agenten: Allowlists, Owner-Kill-Switch, PIN-Sitzungen, Rate-Limits, Prompt-Injection-Erkennung und…
 nxploited/cve-2025-7401
Premium Age Verification / Restriction for WordPress <= 3.0.2 - Nicht authentifiziertes beliebiges Lesen und Schreiben von Dateien
 missaels235/poc-cve-2025-24104-py
Proof-of-concept Python-Skript, das die Exfiltration von iOS-Dateien über einen bösartigen Symlink bei der Wiederherstellung von Geräte-Backups…
 thestingr/cve-2024-36991-tool
Dieser binäre POC automatisiert die Ausnutzung von CVE-2024-36991, indem er manipulierte curl-Anfragen an eine verwundbare Splunk-Instanz sendet. Er…








