#1
Kuratierte Listen, Sammlungen und Lernreferenzen zu Cybersecurity mit klarem Umfang und praktischem Wert.
Kitploit empfohlen
 wortell/log4j
Repository mit allen Informationen, Skripten usw. im Zusammenhang mit CVE-2021-44228
 synacktiv/krustyloader-analysis
KrustyLoader-Analyse
 demining/vulnerable-to-debian-openssl-bug-cve-2008-0166
Suche nach BTC-Coins auf früheren Versionen von Bitcoin Core mit kritischer Schwachstelle OpenSSL 0.9.8 CVE-2008-0166
 orangecertcc/security-research
Hostet Orange CERT-Sicherheitshinweise mit zugehörigem Proof-of-Concept-Code für offengelegte Schwachstellen, organisiert nach CVE-Kennung.
 nu11secur1ty/payload-lists
Kuratierte Sammlung von Injection-Payloads für das Testen der Sicherheit von Webanwendungen, die SSTI, XXE, XSS, SSRF, SQLi, NoSQLi, LDAP, Command…
 sh0ckfr/log4j-cve-2021-44228-public-iocs
Öffentliche IoCs zu log4j CVE-2021-44228
 onapsis/vulnerability_advisories
Onapsis Security Advisories. https://www.onapsis.com
 gitlab-security-oss/tldr
Sigma-based detection rules, log queries, atomic tests, and response procedures for monitoring and threat hunting in GitLab environments.
 j3ssie/dynast-bench
Ein DAST-Benchmark mit absichtlich verwundbaren Anwendungen und Ground-Truth-Antwortschlüsseln zur Bewertung von Scannern
 buraksevben/cves
Kuratierte Sammlung von Proof-of-Concept-Exploits für Webschwachstellen, einschließlich Cross-Site-Scripting und SQL-Injection, mit detaillierten…
 enablesecurity/vulnerability-disclosure-policy
Wie Enable Security mit Sicherheitslücken umgeht
 secprbench/secprbench
Benchmark aus 265 realen Code-Änderungen, die Schwachstellen einführen, über neun C-, C++- und Rust-Projekte hinweg, mit gepaarten Review-Aufgaben,…
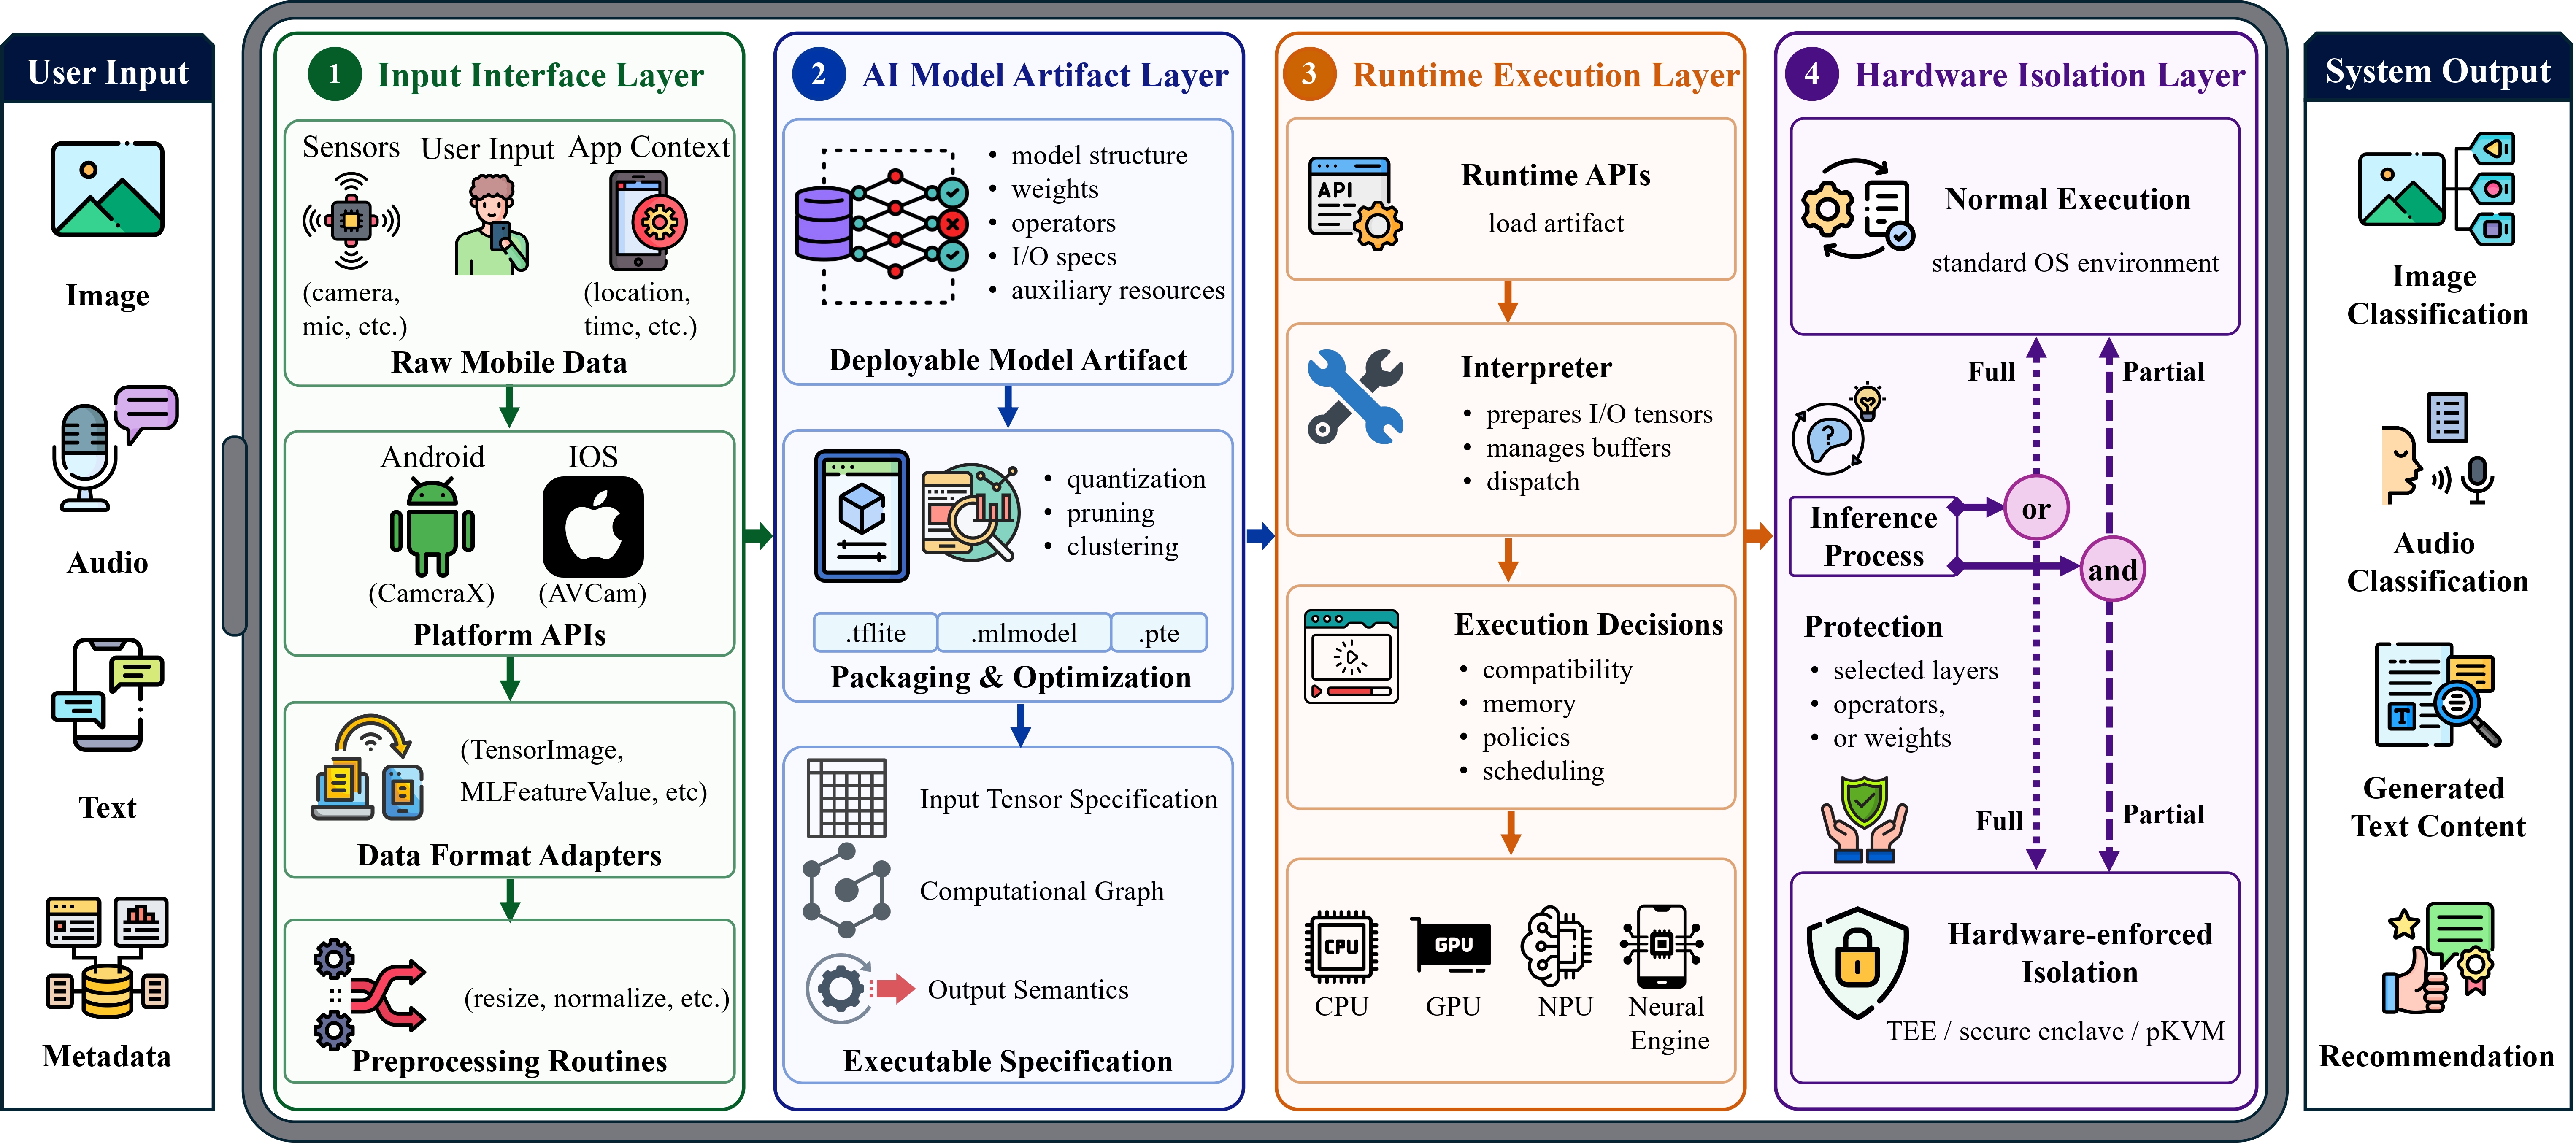 jinxhy/awesome-moai-security
Kuratierte Leseliste und Taxonomie der Angriffs- und Verteidigungsforschung für mobile On-Device-KI-Systeme, die adversarial-, Backdoor-,…
 jimmyader/cheatsheethost
Eine lokal gehostete Seite für Spickzettel. Wird derzeit für Reverse Engineering verwendet und in Laboren gehostet, sodass ich den Datenverkehr…
 viralmaniar/vulnvault
Entwicklerorientierte Wissensdatenbank zu Sicherheitslücken in Anwendungen mit Beispielen für unsicheren vs. sicheren Code, Präventionshinweisen und…
 jdgregson/disclosures
Meine öffentlich offengelegten Schwachstellenberichte.
 owasp/appsecdc2019
Offizielles Repository für die AppSecDC-2019-Konferenz, das Präsentationsmaterialien, Ressourcen und kuratierte Inhalte der…