
 #1
Kuratierte Listen, Sammlungen und Lernreferenzen zu Cybersecurity mit klarem Umfang und praktischem Wert.
Kitploit empfohlen
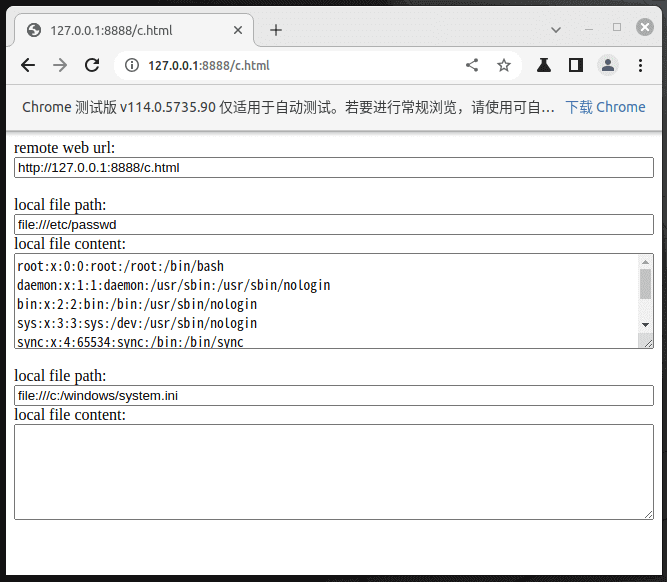
 xcanwin/cve-2023-4357-chrome-xxe
[Schwachstellen-Reproduktion] Weltweit erste Single-File-Ausnutzung der Chrome XXE-Schwachstelle CVE-2023-4357, die es Angreifern ermöglicht, lokale…
 nu11secur1ty/cve-nu11secur1ty
Kuratierte Sammlung von CVE-Einträgen mit CVSS-Bewertung, die eine strukturierte Referenz für Schwachstellenanalyse, Exploit-Forschung und…
 1an0rmus/tekdefense
Open-Development-Projekte für TekDefense
 threatlabz/iocs
Dieses Repository enthält Indicators of Compromise (IOCs) aus den öffentlichen Berichten von Zscaler ThreatLabz.
 mohshomis/modo
Kuratierte Sammlung von Lernressourcen zur Cybersicherheit, CTF-Writeups, Forschungsarbeiten und praktischen Laboren für die praktische…
 livecvebench/cve-factory
CVE-Factory
 0xsyr0/vx-underground-wordlist
Wortliste zum Knacken von .zip-Datei-Passwörtern
 0xspade/combined-wordlists
Eine kombinierte Wortliste für die Datei- und Verzeichnisermittlung
 xu-xiang/awesome-security-vul-llm
Dieses Projekt nutzt ein großes Modell in Kombination mit einem Webcrawler, um alle Projekte auf GitHub zu durchsuchen, die wertvolle…
 dhiyaneshgeek/my-presentation-slides
Sammlung von Tech-Talks, die von mir präsentiert werden :)
 security-prince/resources-for-application-security
Einige gute Ressourcen für den Einstieg in die Anwendungssicherheit
 nomi-sec/cve-easy-list
👀CVE Einfache Liste
 redteamguides/redteamguides.github.io
Red Team Guides
 hackerschoice/team-teso
Historisches Archiv von Exploit-Code und Tools von TESO, einschließlich Remote-Exploits, DDoS-Agenten und Entwicklungswerkzeugen für die…
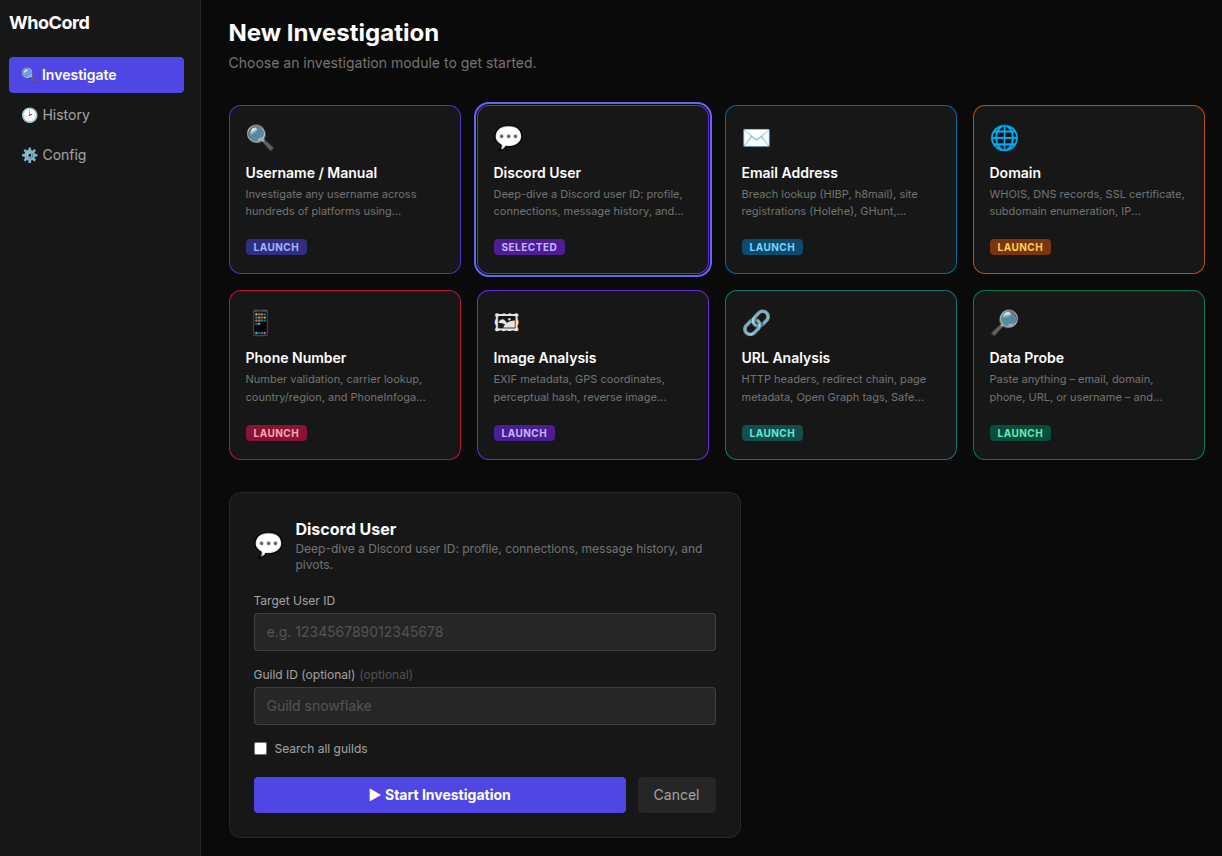 siv-nick/whocord
Scannt Discord-Links in gemeinsamen Servern, um Profile zu extrahieren, gleicht 700+ Websites ab, sucht nach Benutzernamen mit 30+ Tools und erstellt…
 owasp/pwnzzai
Praktische KI-Sicherheitslernplattform mit absichtlich anfälligen LLM-Anwendungen. Entdecken Sie die OWASP Top 10 für LLMs durch interaktive…
 movemaverick/move-vulnerability-database
Move-Schwachstellendatenbank
 pbnj/infosec-interview-questions
🗒️ Eine [in Arbeit befindliche] Sammlung von Interviewfragen für Rollen im Bereich Informationssicherheit








