
 #1
Kuratierte Listen, Sammlungen und Lernreferenzen zu Cybersecurity mit klarem Umfang und praktischem Wert.
Kitploit empfohlen
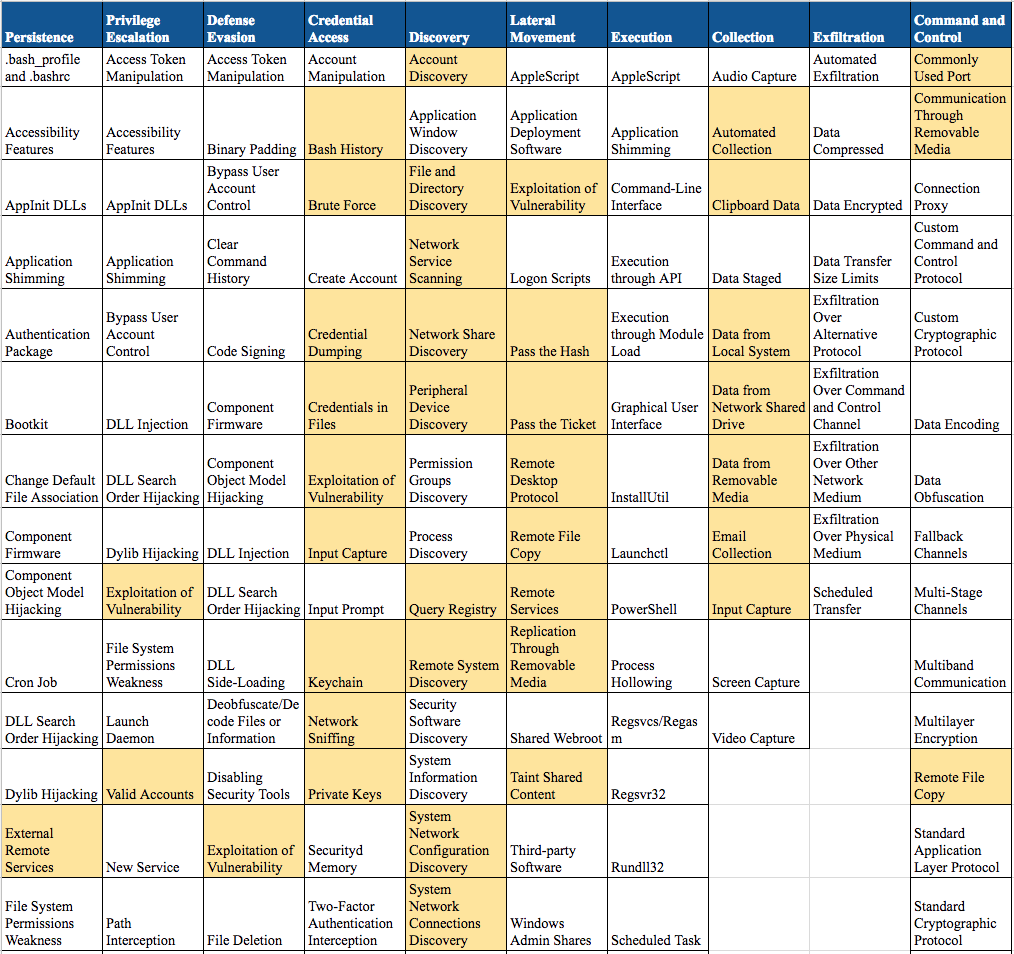
 0x4d31/deception-as-detection
Täuschungsbasierte Erkennungstechniken, abgebildet auf das MITRE ATT&CK-Framework
 nccgroup/the_automotive_threat_modeling_template
NCC Group-Vorlage für das Microsoft Threat Modeling Tool 2016 für Automobil-Sicherheit
 magoo/redteam-plan
Zu berücksichtigende Aspekte bei der Planung einer Red-Team-Übung.
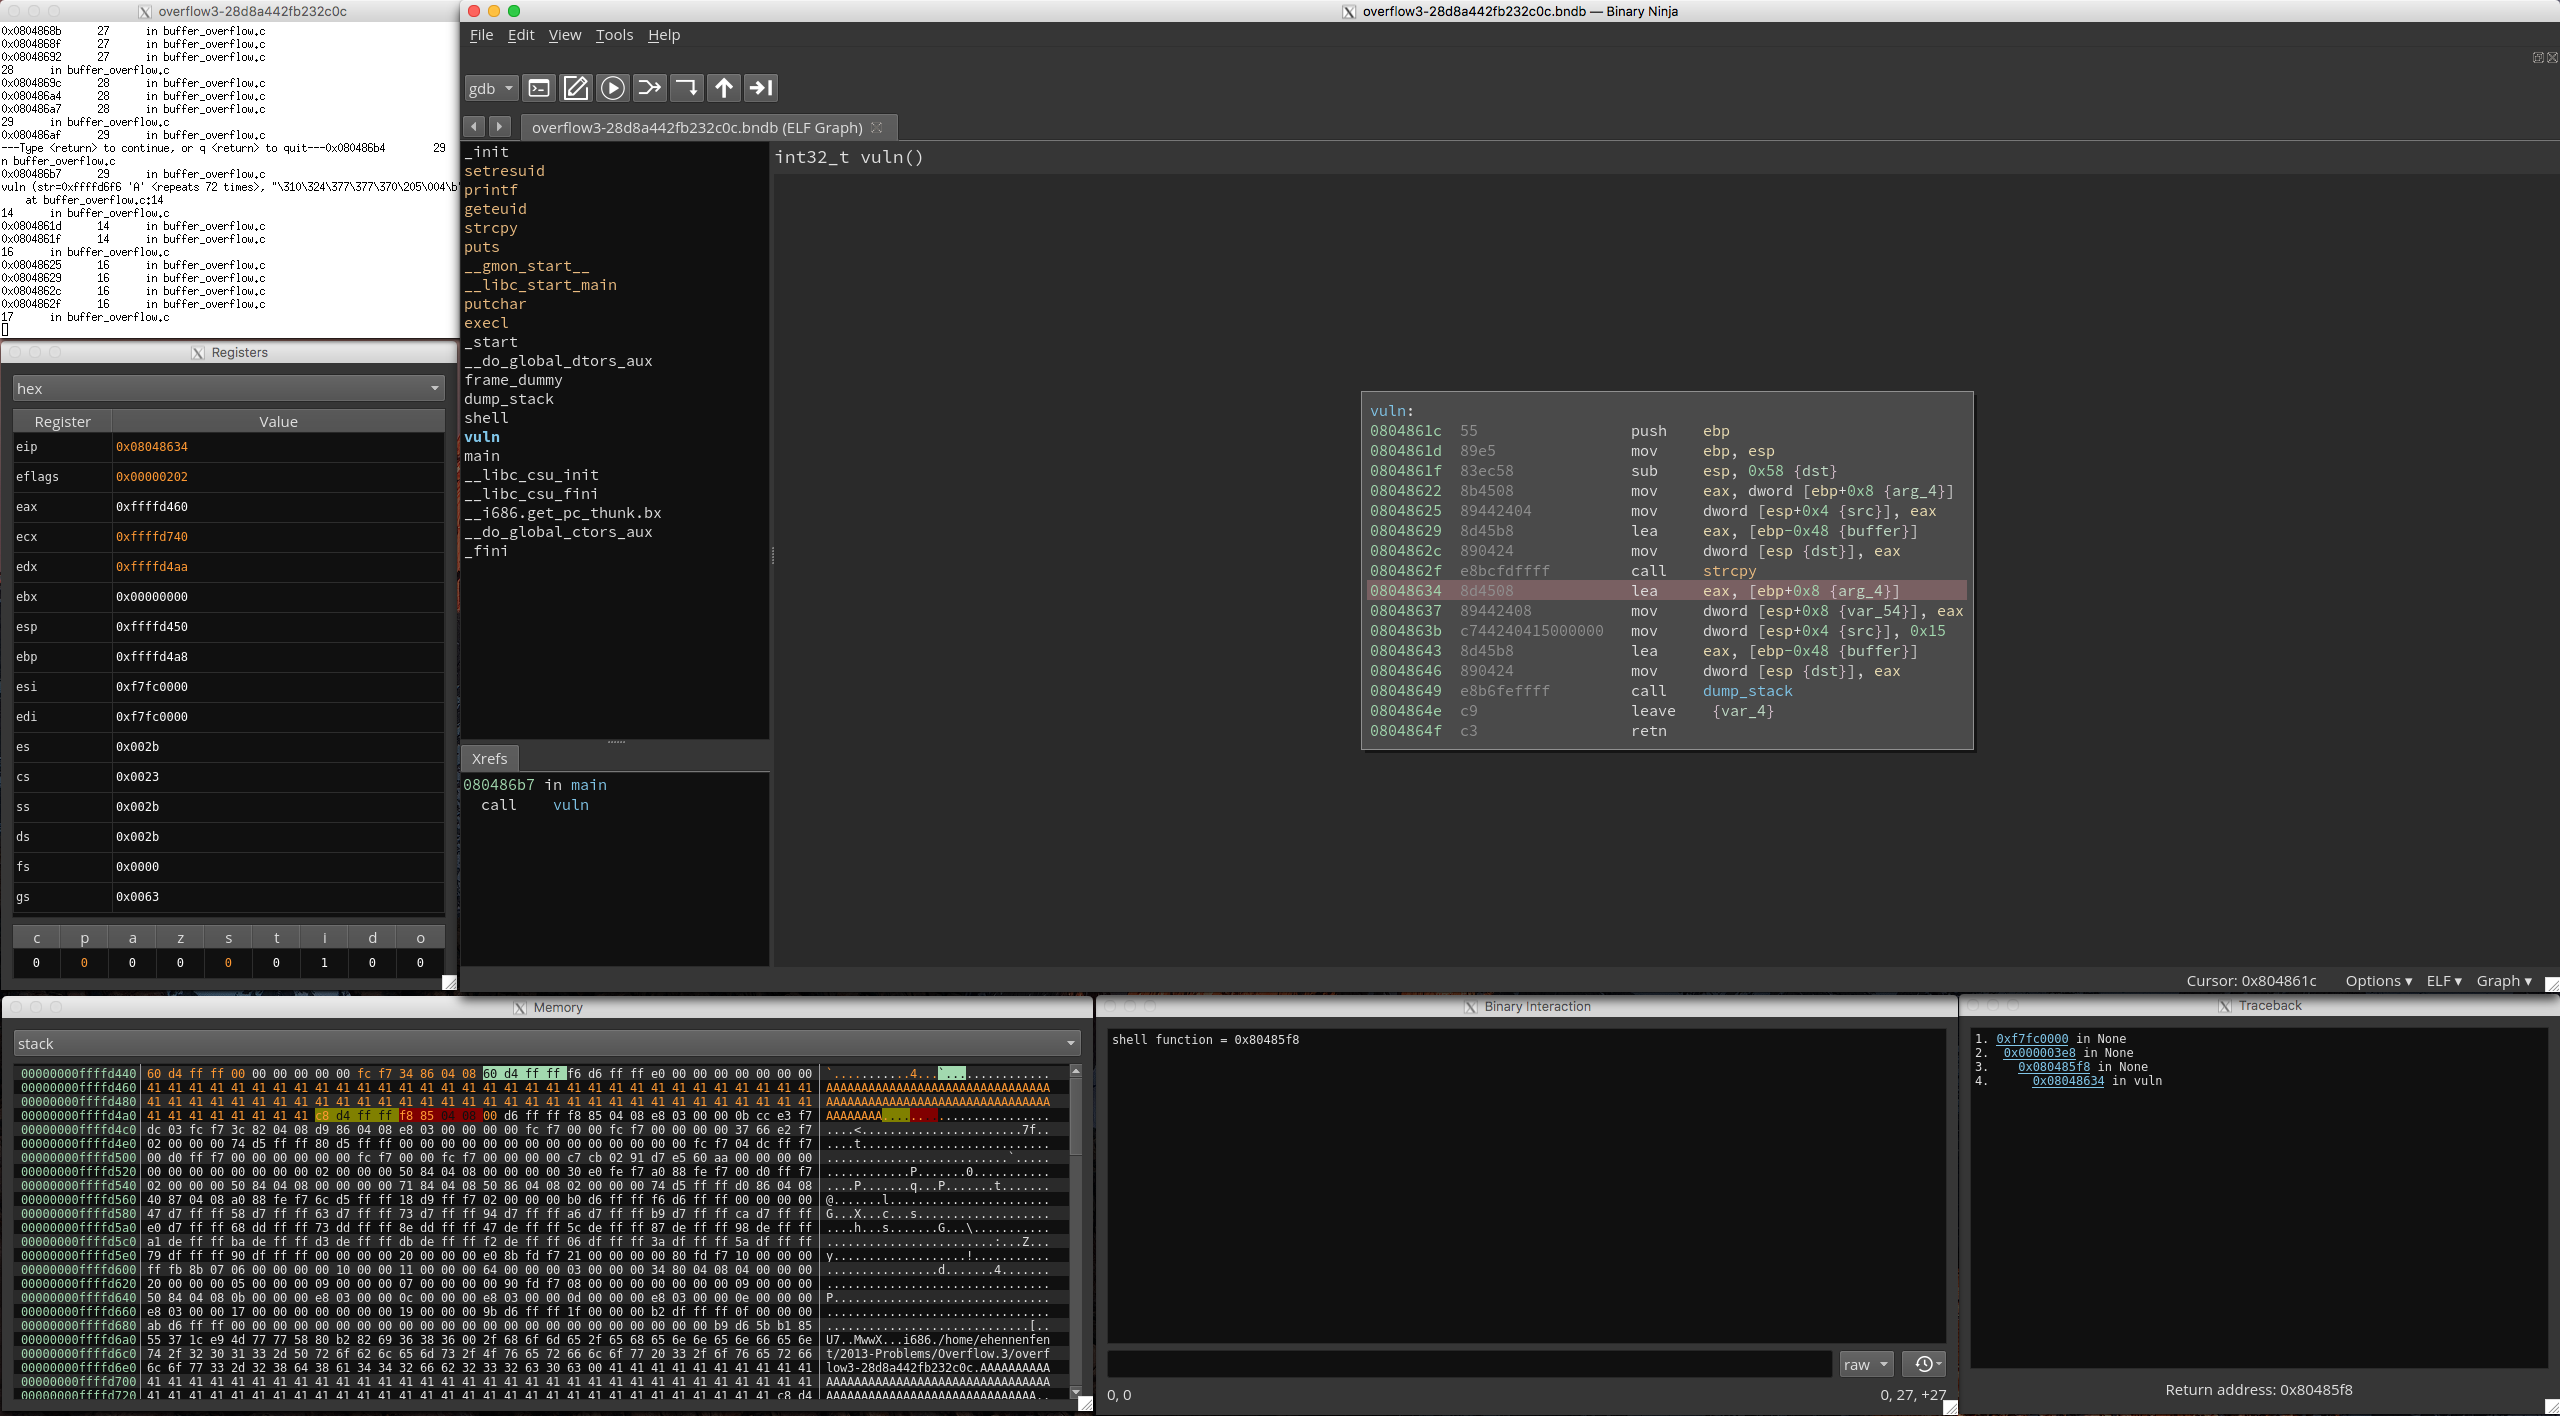 nccgroup/binja_sensei
Ein Plugin, das Ressourcen für Anfänger bereitstellt, um Reverse Engineering mit Binary Ninja zu lernen. Es installiert automatisch mehrere andere…
 gkweb76/exploits
Sammlung von Shellcode- und Proof-of-Concept-Exploits für bekannte Schwachstellen, vorgesehen für lokale Tests und die Überprüfung der Software- oder…
 denizparlak/blackhat-arsenal-tools
Offizielles Konto der Black Hat Arsenal Tools
 windowsexploits/exploits
Kuratierte Sammlung kompilierter und getesteter Windows-Exploits, die gebrauchsfertige Binärdateien und Skripte für Sicherheitstests und Forschung…
 cylancevulnresearch/disclosures
Öffentliches Archiv von Schwachstellenmeldungen und Advisories eines Sicherheitsforschungsteams, mit PGP-verifizierten Kontaktinformationen für…
 1an0rmus/tekdefense
Open-Development-Projekte für TekDefense
 nu11secur1ty/rtfm
Umfassendes Buch über Penetrationstests und Red-Teaming-Operationen, das Techniken zur Ausnutzung, Post-Exploitation und Angreifersimulation für…
 pchaigno/dga-collection
Eine Sammlung bekannter Domain-Generierungsalgorithmen
 cakuzo/cve-2015-7547
Shell-Skript zur Erkennung der glibc CVE-2015-7547-Sicherheitslücke auf RPM-basierten Systemen, mit Überprüfungsschritten und Anleitung zur Behebung.
 xyl2k/cve-2014-0160-chrome-plugin
Heartbleed
 fabiobaroni/awesome-exploit-development
Eine kuratierte Liste von Ressourcen (Bücher, Tutorials, Kurse, Tools und verwundbare Anwendungen) zum Erlernen von Exploit Development.
 elvanderb/tcp-32764
Einige Codes und Notizen zur Hintertür, die auf TCP-32764 in Linksys WAG200G lauscht.
 rmusser01/cheatsheets
Penetrationstests/Sicherheits-Spickzettel
 huanlu/cve-2014-6271-huan-lu
Kuratierter Lesekurs über die Shellshock-Schwachstelle CVE-2014-6271, der Exploit-Analyse und defensive Einblicke für Bildungszwecke abdeckt.








