#1
Kuratierte Listen, Sammlungen und Lernreferenzen zu Cybersecurity mit klarem Umfang und praktischem Wert.
Kitploit empfohlen
 privacytools/privacytools.io
🛡🛠 Du wirst beobachtet. Schütze deine Privatsphäre vor globaler Massenüberwachung.
 google/fuzzing
Tutorials, Beispiele, Diskussionen, Forschungsvorschläge und andere Ressourcen rund um das Thema Fuzzing
 ethanolivertroy/hackspacecon-2023
# Workshop- & Talk-Foliensätze von HackSpaceCon
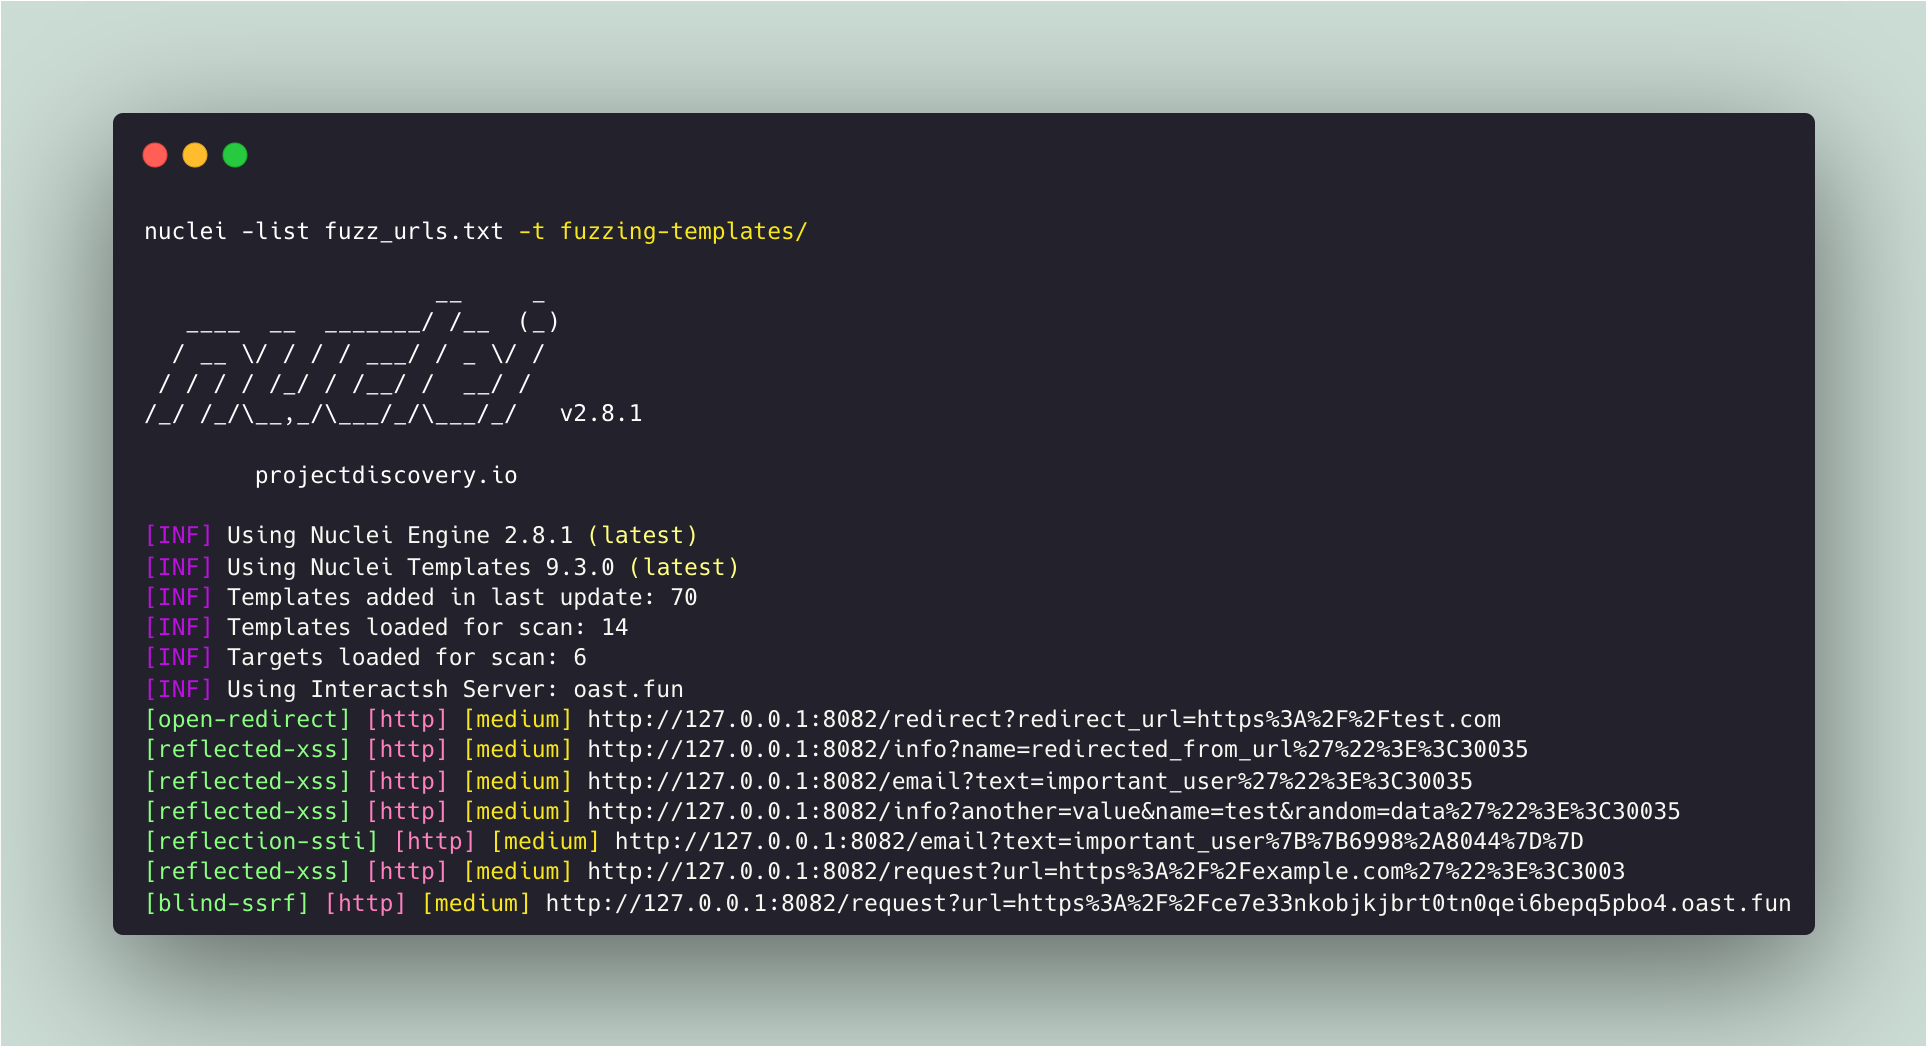 projectdiscovery/fuzzing-templates
Community-kuratierte Liste von Nuclei-Templates zum Auffinden „unbekannter“ Sicherheitslücken.
 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence
 snoopysecurity/broken-vulnerable-code-snippets
Eine kleine Sammlung verwundbarer Code-Snippets
 owasp/threat-model-cookbook
Dieses Projekt befasst sich mit der Erstellung und Veröffentlichung von Bedrohungsmodell-Beispielen.
 google/kernel-sanitizers
Linux-Kernel-Sanitizer, schnelle Bug-Erkennungswerkzeuge für den Linux-Kernel
 offensive-security/exploitdb-bin-sploits
# Das Legacy-Exploit-Database-Repository – Neues Repo unter https://gitlab.com/exploit-database/exploitdb-bin-sploits
 rcesecurity/advisories
Sicherheitshinweise
 medicean/vulapps
Schnell verschiedene Schwachstellenumgebungen aufbauen (Various vulnerability environment)
 serhalp/test-cve-2025-29927
Überprüfen, ob Next.js CVE-2025-29927 auf Netlify nicht anfällig ist
 przemoc/xz-backdoor-links
apocalypxze: xz Hintertür (2024) auch bekannt als CVE-2024-3094 zugehörige Links
 leetxyz/cve-2021-44228-advisories
Liste von Unternehmenshinweisen log4j
 ansvar-systems/eu_compliance_mcp
EU-fokussierter Compliance-MCP-Server
 arpsyndicate/bug-bounty-domains
Domains, die zu den renommiertesten öffentlichen Bug-Bounty-Programmen gehören. [NICHT FÜR NICHT-MONETÄRE ODER PRIVATE PROGRAMME]