
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 isaca0315/cve-2026-44578-next-js-ssrf
este laboratorio puede estar bien o mal esta el pruebas pero debe funcionar preguntale a la IA hahah
 gbuyssens/cve-2026-41651
Lokale Rechteausweitung durch TOCTOU-Race Condition in PackageKits.
 khwajasaad267-coder/cve-2024-4577-lab
# Docker-basiertes CTF-Labor zur Demonstration von CVE-2024-4577 PHP-CGI-Argumentinjektion, die zu RCE führt. Enthält verwundbares PHP 5.4.1 CGI,…
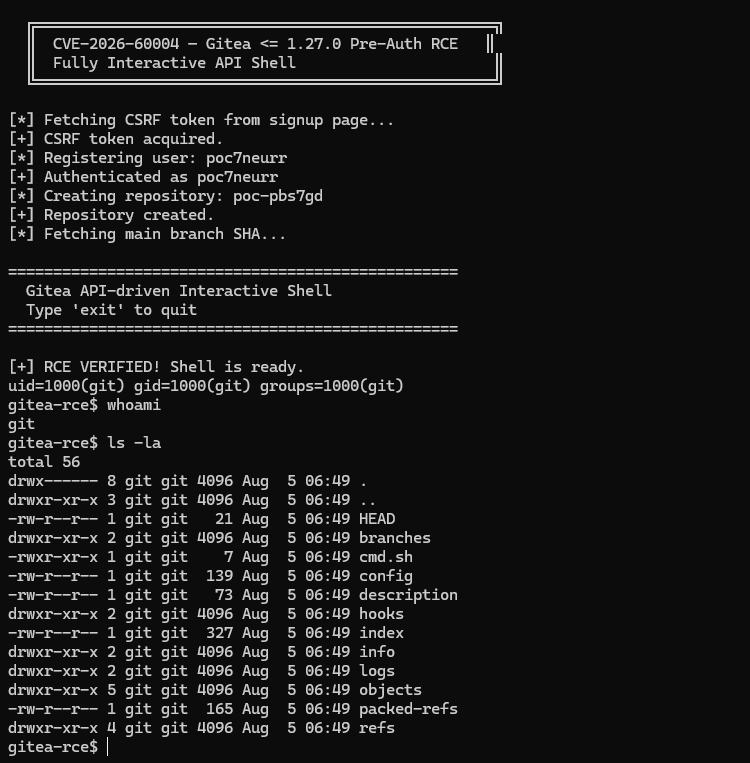 sachinart/cve-2026-60004-gitea-0day
CVE-2026-60004 — Gitea <= 1.27.0 Pre-Auth RCE
 hackerking24/cve-2026-30225-olivetin-rce
Proof-of-Concept-Exploit für OliveTin-Unauthenticated-RCE (CVE-2026-30225) über unsichere Gast-Standardwerte und unvalidierte Argumenttypen, die eine…
 l41kaa/cve-2023-33733-exploit-poc
Python-Exploit-Skript für CVE-2023-33733, das auf Webanwendungen abzielt. Automatisiert Authentifizierung, Sitzungsextraktion und…
 qinglove777/cve-2024-2961-xxe-exploit
CVE-2024-2961 (CNEXT) PHP-Dateilesen-zu-RCE-Exploit, angepasst an einen XXE/CTF-Kanal
 hackerking24/cve-2026-29782-openstamanager-rce
Proof-of-Concept-Exploit für CVE-2026-29782, das SQL-Injection und PHP-Object-Injection zu Remote-Code-Ausführung in OpenSTAManager verknüpft.…
 thefizzyfish/cve-2025-4138_tarfile_filter_bypass
CVE-2025-4138 - Python Beliebiges Dateischreiben außerhalb des Extraktionsverzeichnisses
 alreadyclosed/cve-2026-39987
CVE-2026-39987 für marimo 0.20.4 PoC
 beraphin/cve-2018-6789
Exploit für CVE-2018-6789, einen Heap-Pufferüberlauf in Exims Base64-Dekodierung, der über Chunk-Overlap und ACL-Stringmanipulation…
 byt3quester/cve-2023-20938-poc
Proof-of-Concept für lokale Privilege Escalation für CVE-2023-20938, eine Use-after-Free in Android Binder, die Root erreicht und SELinux auf…
 ywh-jfellus/cve-2026-9198
Proof of Concept für CVE-2026-9198 - IBM Langflow Nicht authentifizierte RCE über Auto-Login-Bypass
 cd-ratel/cve-2025-32432
Funktionsfähiger PoC für CVE-2025-32432 - Craft CMS <= 5.6.16 - nicht authentifizierte RCE über das Yii2-PhpManager-Gadget +…
 giordy0424/cve-2023-25690_lab
HTTP Request Smuggling lab: Apache 2.4.55 CRLF injection
 cmpnn-romain/cve-2024-27198_lab
# Labor für CVE-2024-27198
 ritinify/cve-2025-29927-poc
Proof-of-Concept-Exploit für CVE-2025-29927, eine Umgehung der Middleware-Autorisierung in Next.js. Enthält ein verwundbares Ziellabor und ein…
 innocentx0/cve-2022-25765
Python-PoC für CVE-2022-25765, eine Command-Injection-Schwachstelle in pdfkit, die Remote-Code-Ausführung über manipulierte PDF-Erstellung ermöglicht.








