
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 0xgh057r3c0n/cve-2025-6934
CVE-2025-6934 ist eine kritische Schwachstelle im WordPress-Plugin Opal Estate Pro (<= 1.7.5), die es nicht authentifizierten Angreifern ermöglicht,…
 hidden-investigations/react2shell-vulnlab
Eine moderne, verwundbare Next.js-Webanwendung im Design eines Nachrichten-/Blogportals für CVE-2025-55182 (React) und CVE-2025-66478 (Next.js), um…
 beraphin/cve-2018-6789
Exploit für CVE-2018-6789, einen Heap-Pufferüberlauf in Exims Base64-Dekodierung, der über Chunk-Overlap und ACL-Stringmanipulation…
 dr4xp/react2shell
Eine kritische Sicherheitslücke in React Server Components, die React 19 (CVE-2025-55182) und Frameworks wie Next.js (CVE-2025-66478) betrifft.
 pouriam23/vulnerability-in-remix-react-router-cve-2025-31137-
CTF-Herausforderung, die CVE-2025-31137 in Remix/React Router Express nachbildet. Lerne, eine serverseitige Sicherheitslücke auszunutzen, um die…
 horkimhab/cve-2026-23111
CVE-2026-23111 - Linux - Entwurf
 elusivehacker/cve-2019-7214
Nur für CTF-Zwecke (die CVE-2019-7214 löst den Host ebenfalls aus /etc/hosts auf).
 ztrxwzy/joomla.3.7.0exploit
Proof-of-Concept-Exploit für die SQL-Injection-Schwachstelle in Joomla 3.7.0 com_fields (CVE-2017-8917), der Erkennung, Enumeration und…
 nyxrecon/sudo-agent-ctf-
Write-up zum Sudo Agent CTF (TryHackMe) mit Enumeration, Web-Exploitation, Steganografie, SSH und Privilege Escalation über CVE-2019-14287.
 horkimhab/cve-2026-50522
CVE-2026-50522 - Entwurf
 shahwarshah/cve-2025-1661
HUSKY – Products Filter Professional for WooCommerce plugin for WordPress ist anfällig für Local File Inclusion (LFI)
 julianertle/cve-2023-0386-ctf
Capture The Flag Challenge, die CVE-2023-0386 ausnutzt, eine Linux-Kernel-Privilegieneskalations-Schwachstelle in OverlayFS. Entwickelt für…
 cthhhhhh/crushftp-ssti-lfi-proof-of-concept
Proof-of-concept für CVE-2024-4040 (CrushFTP SSTI -> nicht authentifiziertes LFI) in einer kontrollierten CS443-Lab-Umgebung - nur für…
 speatx/chamilolms-cve-2023-4220
CVE-2023-4220 — Unauthenticated Datei-Upload RCE in Chamilo LMS ≤ 1.11.24. OSCP-Stil und Auto-Exploit.
 r3versein/nextjs-middleware-vulnerable-appdemo-cve-2025-29927
# Absichtlich verwundbare Next.js-Anwendung zur Demonstration der Middleware-Autorisierungsumgehung CVE-2025-29927, entwickelt für Sicherheitstests…
 dev-angelist/ejptv2-notes
eLearnSecurity Junior Penetration Tester (eJPT) v2 Notizen
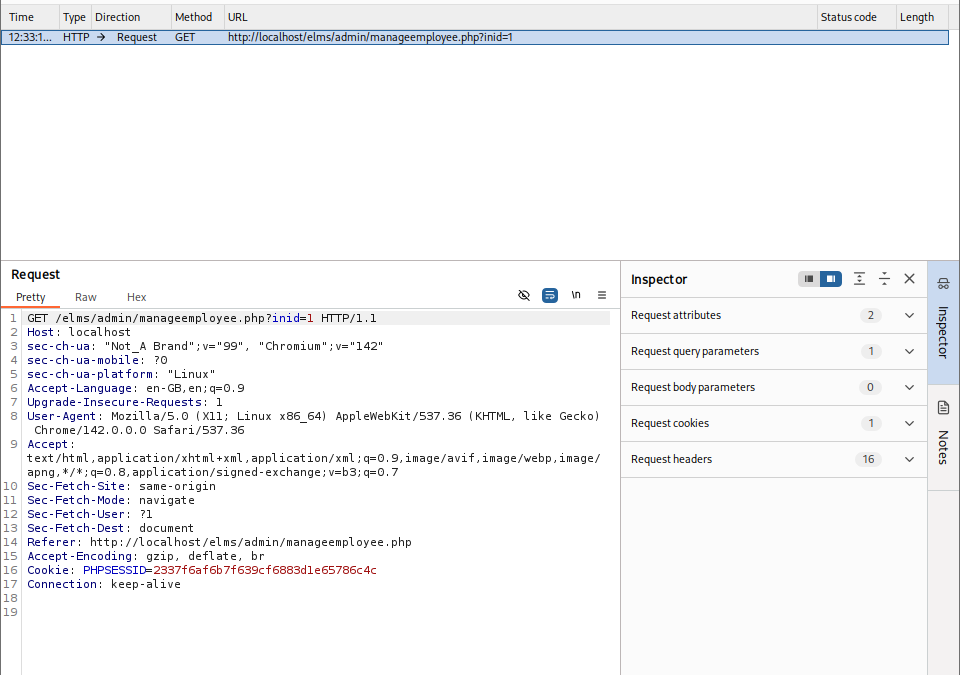 r-pradyun/cve-2025-67315
CSRF-Schwachstelle PoC und Leitfaden zur Behebung für die Deaktivierung von Mitarbeitern in einem Admin-Panel. Enthält CVSS-Bewertung, Schritte zur…
 d0cnull/nextjs-cve-2025-55182
Proof-of-Concept-Exploit für kritische, nicht authentifizierte RCE in Next.js Server Actions über die Deserialisierung des React Flight Protocol, die…








