
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 evyatarmeged/stegextract
Bash-Skript, das mithilfe von Magic Numbers und Hexdump-Analyse angehängte Daten, eingebettete Dateien und versteckte Zeichenketten aus PNG-, JPG-…
 tani2shell/php2shell-lab
Black-Box-Pentest-Labor für die Memory-Corruption-Familie der PHP2Shell-Engine (CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2).…
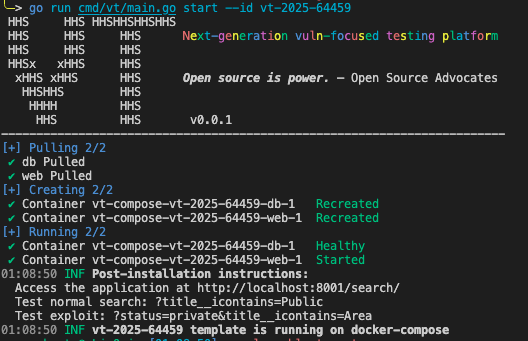 omarkurt/django-connector-cve-2025-64459-testbed
Ein eigenständiges Testbed für Django CVE-2025-64459. Demonstriert QuerySet.filter()-Parameter-Injection mittels Dictionary-Expansion unter…
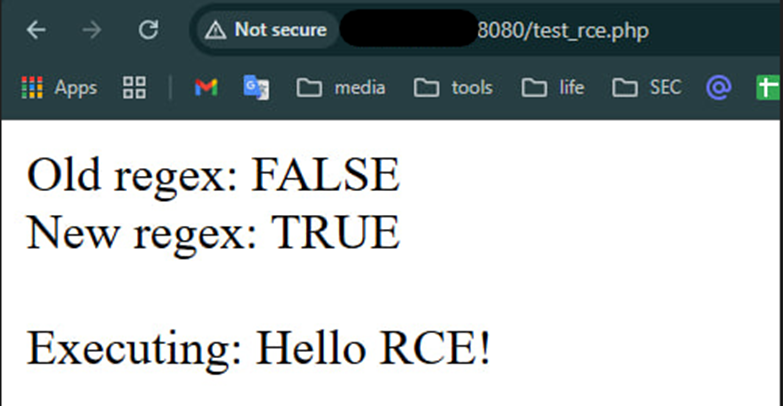 soltanali0/cve-2024-12877-exploit
Lehrreiche CVE-2024-12877 Exploit-Demo für PHP Object Injection im GiveWP WordPress-Plugin. Enthält Ursachenanalyse, Regex-Bypass-Techniken und…
 h3raklez/cve-2025-21756
Pädagogisches Labor, das einen Use-after-Free (UAF)-Exploit im vsock-Subsystem des Linux-Kernels für lokale Rechteausweitung auf Root demonstriert,…
 edgecases-purplehax/cve-images
Absichtlich verwundbare nginx 1.30.0 CVE-Lab-Bilder (CVE-2026-40701/42934/42945/42946) für isolierte Sicherheitsforschung. Nur für Laborzwecke.
 okymi-x/cve-2024-34070
Proof-of-Concept-Exploit für CVE-2024-34070, ein gespeichertes XSS in Froxlor. Erkennt anfällige Instanzen, extrahiert die Version und injiziert…
 horkimhab/cve-2026-50507
CVE-2026-50507 - Entwurf
 fauzan-aldi/cve-2022-21661
Ein Python-PoC für CVE-2022-21661, adaptiert von z92gs Go-PoC, der darauf ausgelegt ist, die Schwachstelle in einer zugänglicheren Skriptumgebung zu…
 vutiendat323/int14107_cve-2021-35042
Django-basierte CTF-Blog-Plattform mit integriertem CVE-2021-35042-Exploit-Tool zum Erlernen der Sicherheit von Webanwendungen und der Ausnutzung von…
 user0x1337/cve-2023-30547
PoC für CVE-2023-30547 (Bibliothek vm2)
 nyambiblaise/exfiltrated-machine-walkthrough---subrion-cms-cve-2021-2220-
Schritt-für-Schritt-Anleitung zur Ausnutzung von Subrion CMS über CVE-2021-2220 auf einer OffSec-Labormaschine, die Webanwendungs-Exploitation und…
 mirchr/cve-2025-32463-sudo-chwoot
PoC für CVE-2025-32463 - Sudo chroot Schwachstelle zur Erhöhung von Privilegien
 maradonam18/-cve-2025-59528-poc
Ein einfaches Python-Skript zur Ausnutzung von CVE-2025-59528, einer authentifizierten RCE-Schwachstelle in der Flowise-Anwendung, einem beliebten…
 johngilbert57/cve-2021-4034-capture-the-flag
Lehrreicher C-Exploit für CVE-2021-4034 (pkexec) mit Video-Walkthrough, der die Privilegieneskalation auf angreifbaren Linux-Systemen demonstriert.
 nou-man/cve-2022-46169
Proof of Concept / CTF-Skript zur Ausnutzung von CVE-2022-46169 in Cacti, Versionen >=1.2.22
 bdunlap9/cve-2007-2447_python
Exploit, den ich in HTB verwendet habe
 nxploited/cve-2025-4334
Einfache Benutzerregistrierung <= 6.3 - Nicht authentifizierte Privilegieneskalation








