
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
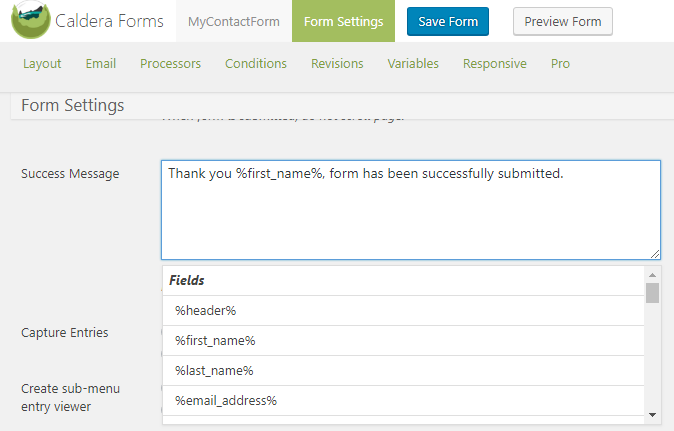
 mindpr00f/cve-2018-7747
CalderaForms 1.5.9.1 XSS (WordPress-Plugin) - Tutorial
 kerburenthusiasm/cve-2025-4517-poc
PoC und Erklärung für CVE-2025-4517, verwendet in einem CTF, an dem ich teilgenommen habe.
 toddkk02/cve-2025-29927
Proof-of-concept-Exploit für CVE-2025-29927, der die Authentifizierungsumgehung in Next.js-Middleware über den x-middleware-subrequest-Header…
 sn0wbaall/cve-2024-23334-poc
Automatisierter Proof-of-Concept-Exploit für CVE-2024-23334, eine Path-Traversal-Schwachstelle in aiohttp, die Remote-Directory-Traversal und…
 benedictejepu/cve-2024-24945-nginx-rift---tryhackme-lab-walkthrough
Dieses Labor demonstriert die Ausnutzung von CVE-2024-24945, einer Heap-Korruptionsschwachstelle, die NGINX betrifft. Das Ziel war zu verstehen, wie…
 anugiarrawwala/cve-research
CVE-2017-0144 (Eternal Blue) | CVE-2023-3881 | CVE-2011-2523
 1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve
PoC für CVE-2025-50365: eine CSRF-Schwachstelle im PHPGurukul Maid Hiring Management System, die das Löschen von Einstellungskategorien über eine…

 hydragyrum/cve-2021-41773-playground
Einige Docker-Images zum Spielen mit CVE-2021-41773 und CVE-2021-42013
 j4k0m/loader-cve-2020-14343
Eine Webanwendung, die anfällig für unsichere Deserialisierung (CVE-2020-14343) ist, die zur Befehlsausführung im PyYAML-Paket führt.
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
Lösung zur Analyse der Gozi-Malware: Bitte warte geduldig, während ich den Write-up erstelle :)
 acfirthh/cve-2022-26134
Ein PoC für CVE-2022-26134 zu Bildungszwecken und Sicherheitsforschung
 cyb3rk1d/cve-2021-4034-poc
pwnkit
 nospaceavailable/cve-2022-39227
Ein funktionierender POC, der während einer HTB-Challenge gefunden wurde. Original: https://github.com/user0x1337/CVE-2022-39227
 mkirahmet/cve-2023-50164-htb-strutted
Proof-of-Concept für CVE-2023-50164 (Apache Struts 2), ursprünglich von jakabakos und für die HTB Strutted Laborumgebung angepasst. Nur für…
 kiphuong/challenge-cve-2024-3552
Docker-basierte CTF-Challenge, die CVE-2024-3552 in einem Webverzeichnis-Plugin ausnutzt. Starten Sie mit docker-compose up und nutzen Sie die…









