
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 thewhitecircle/thewhitecircle.github.io
Offizielle Website von TWC
 w1ngless/cve-2021-39172-rce
Cachet 2.4 Codeausführung über Laravel-Konfigurationsinjektion CVE-2021-39172
 synacktiv/lehack-2026-challenge
Quellen von Synacktivs Herausforderung für leHack 2026
 aalex954/jwt-key-confusion-poc
JWT Key Confusion PoC (CVE-2015-9235) geschrieben für die Hack the Box-Challenge - Under Construction
 apexpredator-infosec/forti_shield
Ein kombinierter POC für CVE-2021-31955, CVE-2015-4077, und CVE-2015-5736
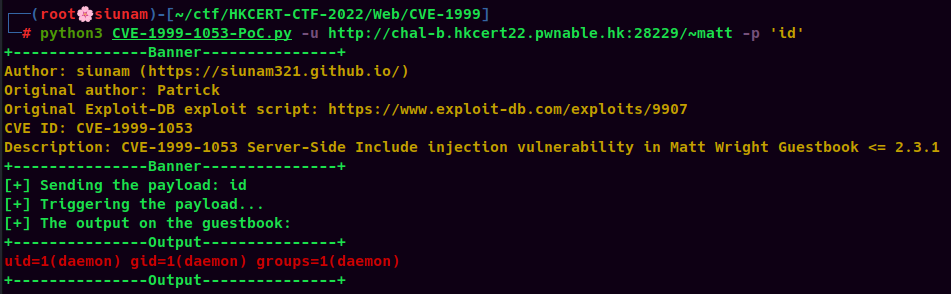 siunam321/cve-1999-1053-poc
CVE-1999-1053 Proof-of-Concept-Exploit
 paulameg/simplectf-thm-walkthrough
Erstes CTF erfolgreich abgeschlossen! Dieses Repo dokumentiert meinen Walkthrough von TryHackMe's Simple CTF. Es behandelt Netzwerk-Reconnaissance…
 fuyuooumi1027/cve-2023-45857-demo
Interaktive Demo für CVE-2023-45857 (axios XSRF-Token-Bypass). Schritt-für-Schritt-Anleitung zur Reproduktion der Schwachstelle in einer…

 americooo/pentest-writeups
Kioptrix Level 1 Write-up – CVE-2003-0201 Samba trans2open
 pallangyo98/trickster-htb
Dieser Bericht beschreibt die Ausnutzung von Trickster über eine XSS in PrestaShop (CVE-2024-34716), um www-data-Zugriff zu erlangen, und das…
 mazx0p/cve-2021-21315-exploit
Systeminformation

 gokul-krishnan-v-r/cve-2024-53900
Mongo Vulnub Lab...Versuche es zu hacken.....!
 foxyproxys/cve-2023-52654
Automatisiertes Privilege-Escalation-Skript, das fehlkonfigurierte setuid/sgid-Binaries, sudo, cron und LD_PRELOAD auf Unix-Systemen ausnutzt.…
 rootdirective-sec/cve-2026-33626-lab
Docker Compose Lab, das die SSRF CVE-2026-33626 im Vision-Language-Bildlader von LMDeploy reproduziert. Vergleicht das anfällige (0.12.0) und…
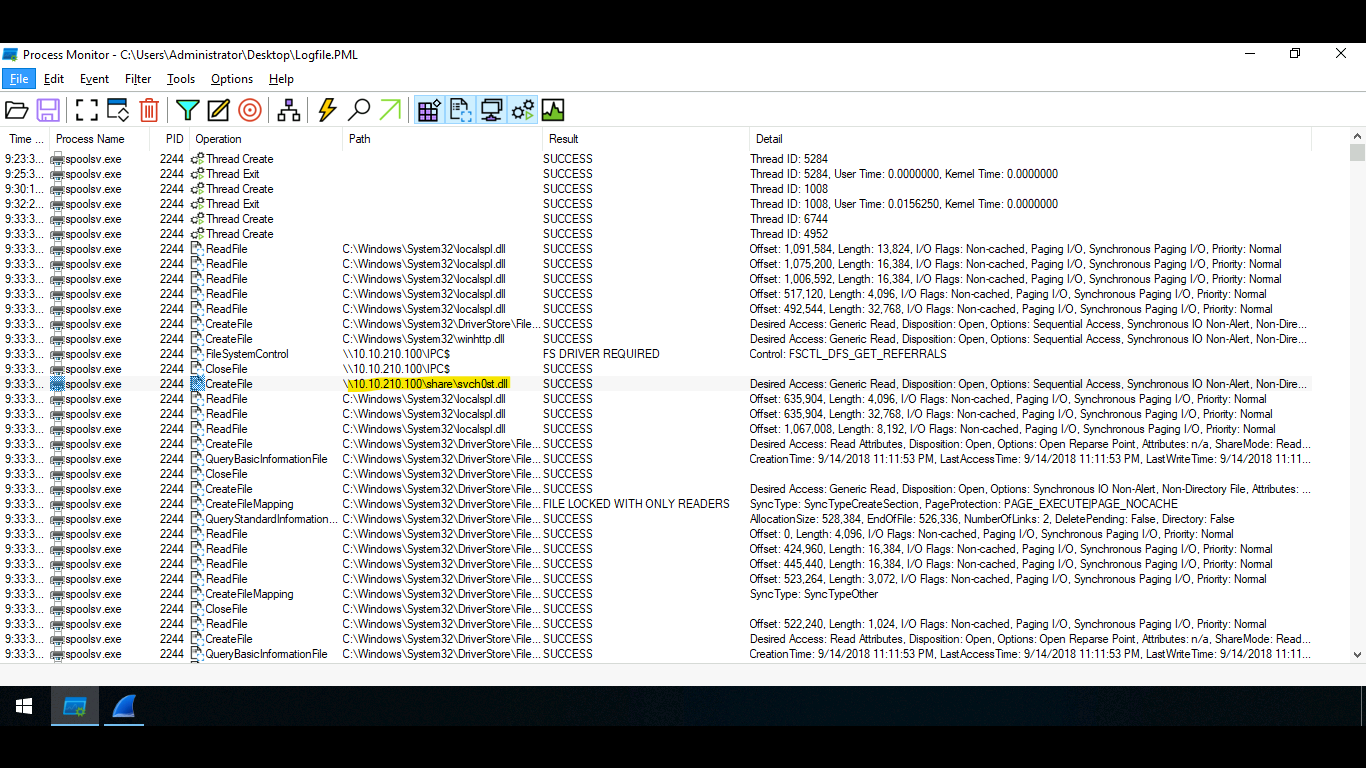 r1skkam/printnightmare
Erfahren Sie mehr über die als PrintNightmare bekannte Schwachstelle (CVE-2021-1675) und (CVE-2021-34527).
 mgueye3/log4shell
Dieses Repository enthält meine Arbeit für eine Cybersicherheitsaufgabe, bei der ich die reale Log4Shell-Schwachstelle (CVE-2021-44228) in einer…








