
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 3jee/copy-fail-go
# Go-Port des CVE-2026-31431 (copy-fail) Linux-Kernel-Privilege-Escalation-PoCs, mit automatischer SUID-Binär-Enumeration und interaktiver…
 ffffffff0x/1earn
Ein Sicherheits-Wissensframework, das vom Team ffffffff0x gepflegt wird. Der Inhalt umfasst unter anderem: Websicherheit, industrielle Sicherheit,…
 owasp/igoat-swift
OWASP iGoat (Swift) - Eine verdammt verwundbare Swift-Anwendung für iOS
 d4em0n/exrop
Automatisierter ROP-Kettengenerator für x86-64-Binärdateien mittels symbolischer Ausführung. Unterstützt Register-/Speicherschreibvorgänge,…
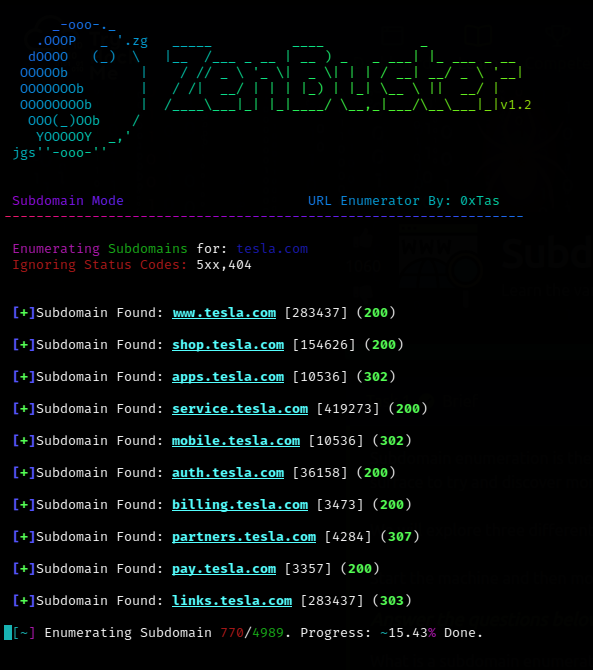 0xtas/zenbuster
Mehrthread-URL-Enumeration/Content-Discovery-Tool in Python.
 rycbar77/cve-2024-1939
Für V8CTF M122

 cliffe/breakescape
Mountable Rails-Engine, die 24+ Cybersicherheits-Escape-Room-Szenarien mit randomisierten Passwörtern, JIT-kompilierten NPC-Dialogen und einer…
 stuub/sglang-0.5.9-rce
Proof-of-Concept-Ausnutzung von CVE-2026-5760 - RCE in SGLang 0.5.9 über schädliches GGUF
 vulnmachines/metabase_cve-2021-41277
Exploit für Metabase CVE-2021-41277, eine Local File Inclusion-Schwachstelle in der benutzerdefinierten GeoJSON-Kartenunterstützung, die unbefugten…
 jas502n/ctf
Kuratierte Sammlung von CTF-Wettbewerbs-Challenges für Cybersicherheitstraining und -praxis.
 hanmin0512/cve-2014-6271_pwnable
Praktisches Labor zur Demonstration der Shellshock (CVE-2014-6271) Bash-Sicherheitslücke mit Privilegieneskalation durch…
 0xdak/cve-2026-44881_exploit
Einzel-Skript-Exploit für CVE-2026-44881, der .git-Credential-Leakage, Portainer-Git-Symlink-Injection, beliebiges Lesen von Host-Dateien und…
 abdelhakimgafernetworksec/enigm-writeup
Umfassender Penetrationstest-Bericht und Exploit-Details für Hack The Box - Enigma-Maschine, einschließlich lokaler Enumeration, OliveTin…
 ronankongala/metasploit-pentest-report
Autorisierter Penetrationstest gegen Metasploitable2 und TryHackMe Blue. 3 CVEs ausgenutzt (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 Findings…
 germarr93/cybersecurity-pentest-lab
CVE-2004-2687 (Distcc 3.2.1) Ausnutzung, Methodik & Behebung — Metasploitable2-Lab
 drew-alleman/datasurgeon
Extrahiert schnell IPs, E-Mail-Adressen, Hashes, Dateien, Kreditkarten, Sozialversicherungsnummern und vieles mehr aus Text.








