
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 etinaude/lock-picking-robot
Schlossknackroboter
 arinerron/heaptrace
hilft bei der Visualisierung von Heap-Operationen für Pwn und Debugging
 xcanwin/cve-2023-4357-chrome-xxe
[Schwachstellen-Reproduktion] Weltweit erste Single-File-Ausnutzung der Chrome XXE-Schwachstelle CVE-2023-4357, die es Angreifern ermöglicht, lokale…
 redgridtactical/redgridlink
Zurückgezogen am 27. September 2026. Der endgültige Quellcode v1.7.0 wird als Referenz beibehalten; keine neuen Store-Downloads oder -Käufe. Die…
 himazawa/bento
Bento Toolkit ist ein minimaler, auf Fedora basierender Container für Penetrationstests und CTF mit der schönen Ergänzung von GUI-Anwendungen.
 saisathvik1/windows-privilege-escalation-notes
Mein Handbuch zu Konzepten der Windows-Privilegienausweitung. Schau dir unbedingt meine Playlist an, Link:…
 gowonisgood/cve-2025-62215-poc
Proof-of-concept-Exploit für CVE-2025-62215, eine Use-After-Free-Sicherheitslücke im Windows-Kernel in SepTokenSidSharingEnabled. Enthält einen…
 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark, der die Fähigkeit von KI-Modellen misst, Schwachstellen im Quellcode anhand realer Bug-Bounty-Fälle zu erkennen, mit ausgewogener…
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, RCE Vulnerability: Eine kritische Analyse des unsicheren Deserialisierungsfehlers in React Server Components, der eine…
 aiyakami/cve-2021-21974
Selbst entwickelter CVE-2021-21974-POC für den ESXi-Stack-Overflow. Unterstützt nur die im Projekt angegebenen Ziele und Umgebungen; für Lern- und…
 xmyronn/cve-2026-11518-xss
Proof-of-Concept für unauthentifiziertes gespeichertes XSS in SourceCodester Inventory System, das die Übernahme der Admin-Sitzung durch manipulierte…
 isaca0315/cve-2026-64849-poc-lab
Este laboratorio puede estar bien o mal, pregúntale a la IA, estoy probando pero debe funcionar jajajaja
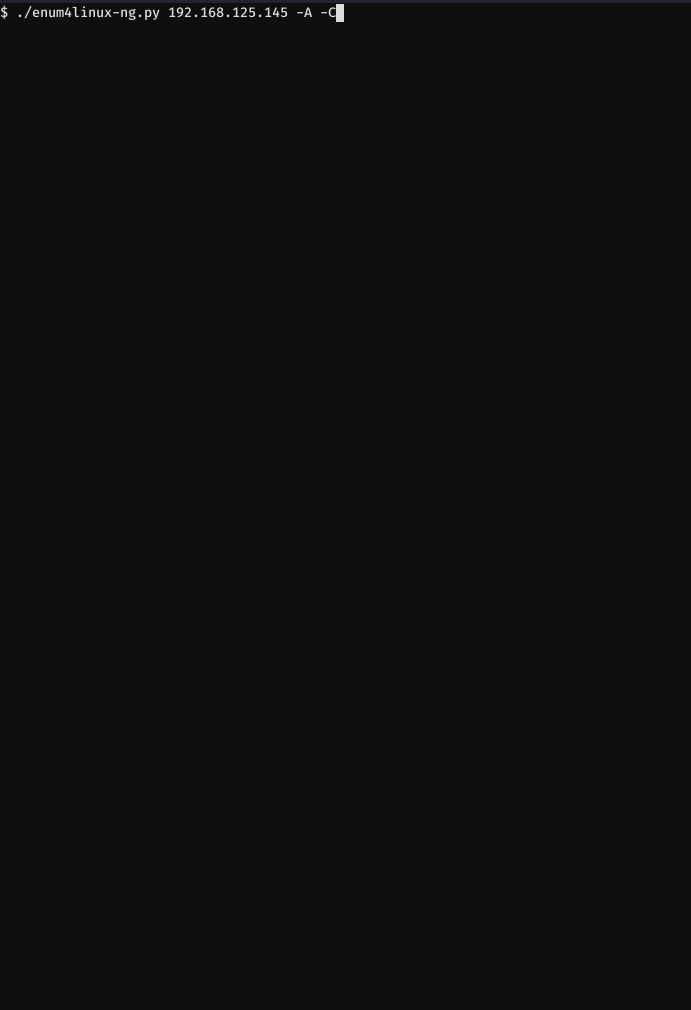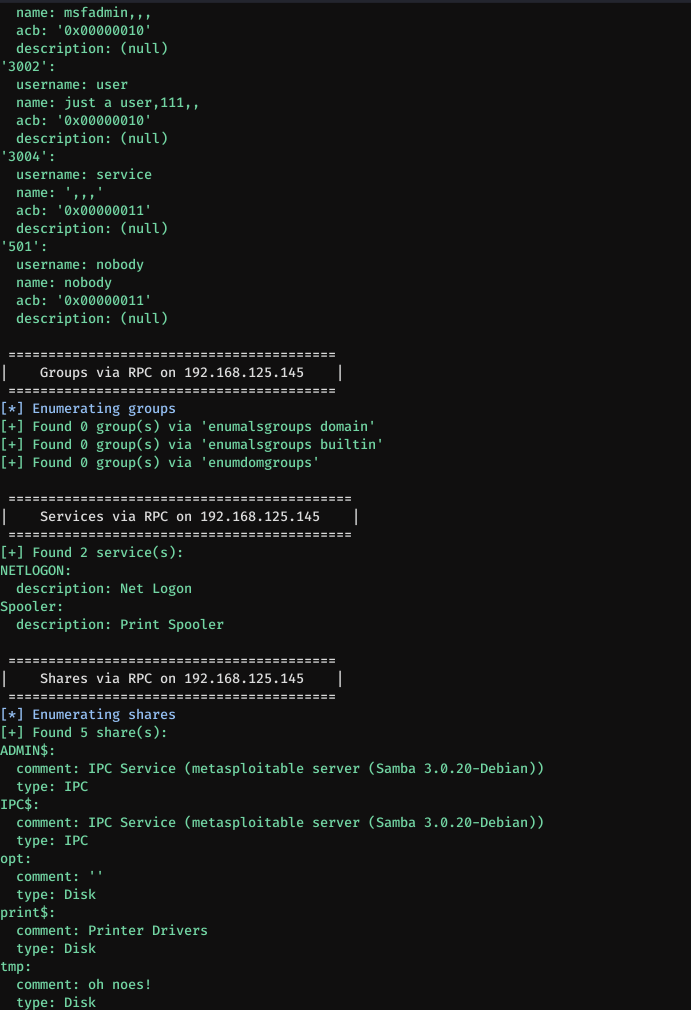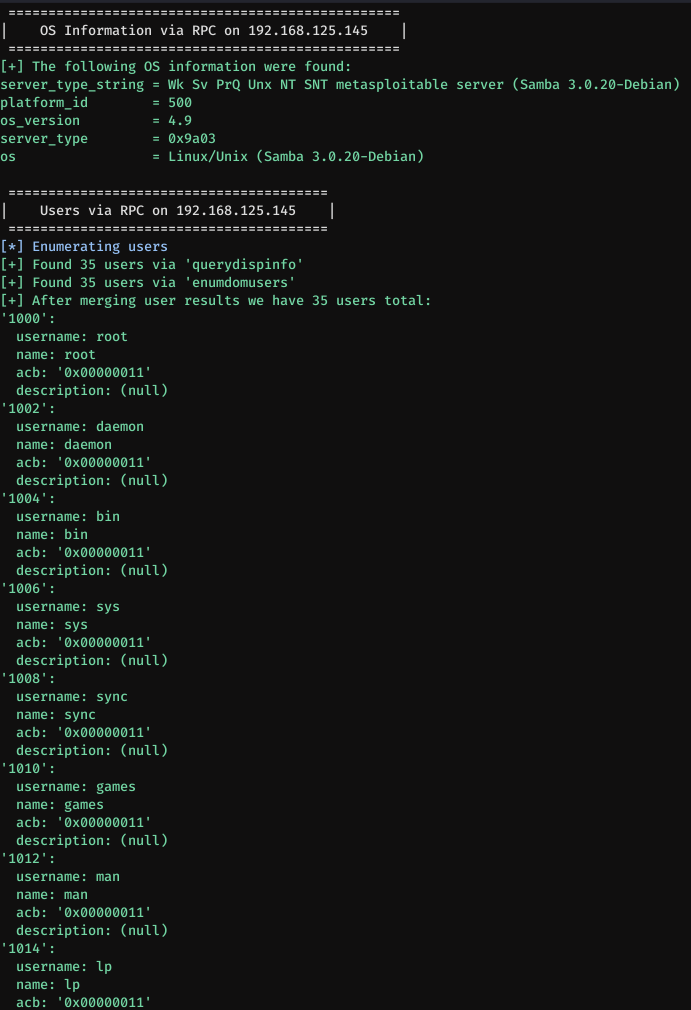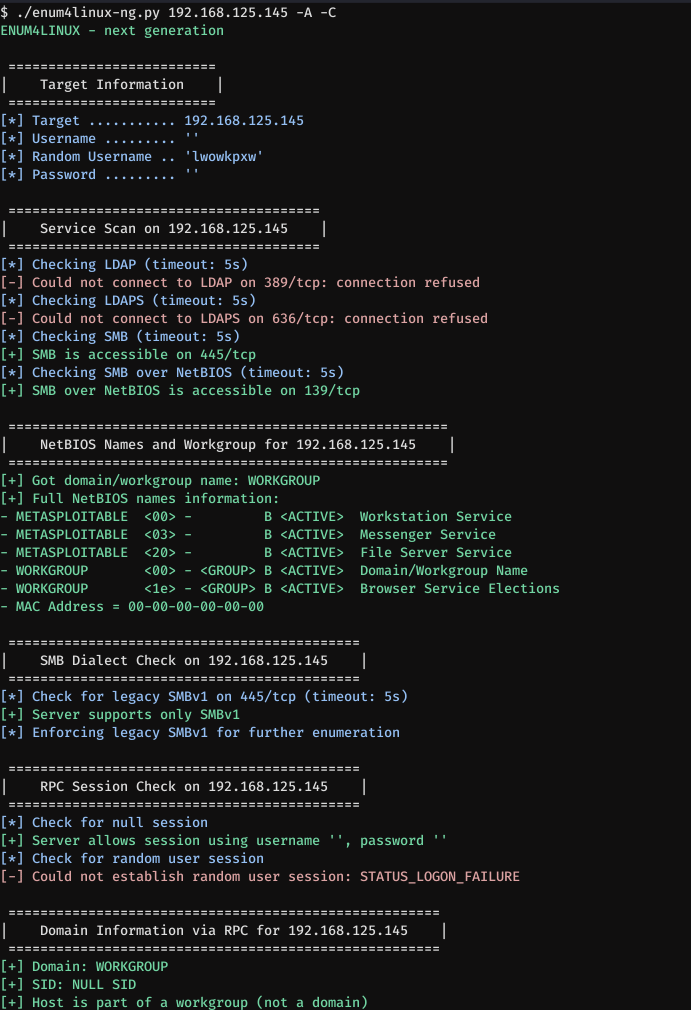 cddmp/enum4linux-ng
Eine nächste Generation von enum4linux (einem Windows/Samba-Erkundungstool) mit zusätzlichen Funktionen wie JSON/YAML-Export. Richtet sich an…
 liamg/dismember
:knife: Durchsuche den Speicher nach Geheimnissen und mehr. Vielleicht irgendwann ein vollständiges /proc-Toolkit.
 anlominus/bug-bounty
Bug Bounty ~ Awesomes | Bücher | Spickzettel | Checklisten | Tools | Wortlisten | Mehr
 tenable/cnappgoat
CNAPPgoat ist ein Open-Source-Projekt, das dazu entwickelt wurde, modular absichtlich verwundbare Komponenten in Cloud-Umgebungen bereitzustellen.

 projectdiscovery/nuclei-templates-labs
Verwundbare Umgebungen gepaart mit einsatzbereiten Nuclei-Templates für Sicherheitstests und Lernen! 🚀








