
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 juice-shop/multi-juicer
Hosten und verwalten Sie mehrere Juice Shop-Instanzen für Sicherheitstrainings und Capture The Flags.

 rawsec/rawsec-cybersecurity-list
Kuratiertes Inventar von Cybersicherheitswerkzeugen und -ressourcen, die Penetrationstests, Forensik, OSINT, Websicherheit, Malware-Analyse,…
 owasp/mas-crackmes
Die MAS Crackmes, auch bekannt als UnCrackable Apps, sind eine Sammlung von Mobile-Reverse-Engineering-Herausforderungen und Teil des…
 adityabhatt3010/react2shell-cve-2025-55182
React2Shell CVE-2025-55182: nicht authentifizierte unsichere Deserialisierung in React Server Components, die zu zuverlässiger Remote-Codeausführung…
 dungsocool/cve-2019-20933
Schritt-für-Schritt-Laborbericht, der CVE-2019-20933 InfluxDB-Authentifizierungsumgehung mittels gefälschter JWT-Tokens demonstriert, einschließlich…
 0xcomposure/fftstegpic
Ein Python-Skript für digitale Bildsteganografie unter Verwendung der schnellen Fourier-Transformation.
 orangetw/my-presentation-slides
Sammlungen von Orange Tsais öffentlichen Präsentationsfolien.
 j-jaeyoung/bad-epoll
Linux-Kernel-Exploit zur Privilegieneskalation für CVE-2026-46242, ein Race-Condition-Use-after-Free in epoll, mit 99 % zuverlässigem Root-Zugriff…
 1n3/exploits
Exploits von 1N3 @CrowdShield @xer0dayz @XeroSecurity
 sobri3195/pegasus-pentest-arsenal
Ein umfassendes Toolkit für Sicherheitstests von Webanwendungen, das 10 leistungsstarke Penetrationstest-Funktionen in einem Tool vereint.
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE 靶场环境 (CVE-2026-16723)
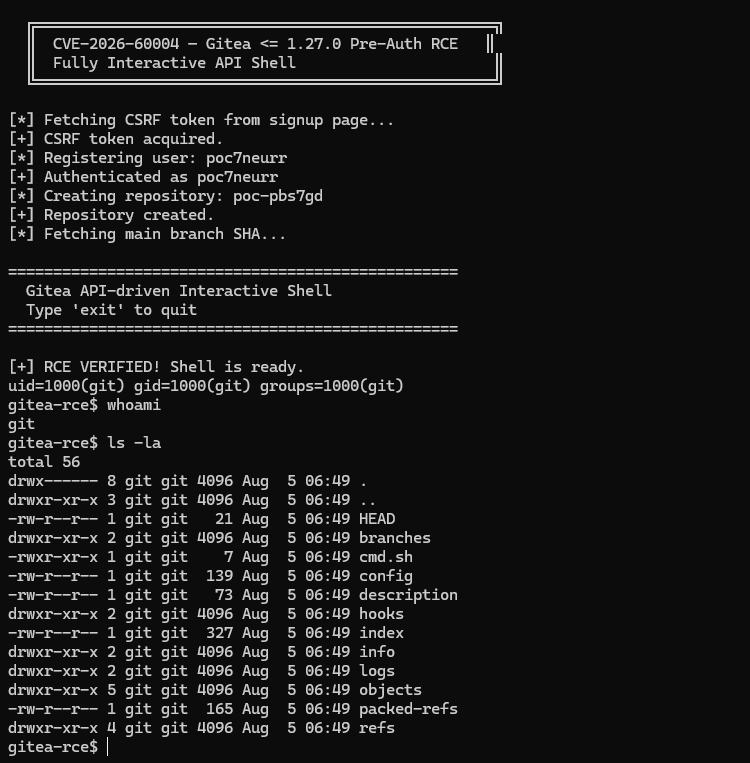 sachinart/cve-2026-60004-gitea-0day
CVE-2026-60004 — Gitea <= 1.27.0 Pre-Auth RCE
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 Boot-to-Root — Ausnutzung von CVE-2018-7600 (Drupalgeddon2) für RCE, Extrahieren von DB-Anmeldedaten aus settings.php, Fälschen des…
 diego-treitos/linux-smart-enumeration
Linux-Enumerationstool für Pentesting und CTFs mit Ausführlichkeitsstufen

 fahrj/reverse-ssh
Statisch gelinkter SSH-Server mit Reverse-Shell-Funktionalität für CTFs und Ähnliches
 phoenhex/files
Kuratierte Sammlung von Exploits, Proof-of-Concept-Codes und Präsentationen zur Schwachstellenforschung des phoenhex-Teams, mit Schwerpunkt auf…
 tegal1337/0l4bs
Cross-Site-Scripting-Labs für Enthusiasten der Webanwendungssicherheit








