 #1
Tools zur Implementierung, Analyse, zum Brechen und zur Implementierung kryptographischer Systeme und Algorithmen.
Kitploit empfohlen
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — Offline-Wiederherstellung von Klartextpasswörtern für Lansweeper lsrunase 2.0 / lsencrypt 2.0 über einen hartcodierten…
 zf-tm/cve-2026-29000
PoC für CVE-2026-29000
 lycis/cawdog
CAWODOG ist ein Proof-of-Concept-Projekt, das zeigt, wie Python-basierte KI-Modelle geschützt werden können, die auf Offline-Industriemaschinen…
 cspanias/rconfig_rce
Kombinierte PoCs für rConfig: SQL Injection (CVE-2020-10220) & Command Injection (CVE-2020-10879)
 kalidas-7/cve-2019-9053
Nicht authentifizierter zeitbasierter Blind-SQL-Injection-Exploit für CMS Made Simple <= 2.2.9. Extrahiert Administrator-Anmeldedaten und knackt…
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
Verantwortungsvoller Offenlegungsbericht für CVE-2025-14175 über schwache Unterstützung kryptografischer Algorithmen im SSH-Server des TP-Link…
 dwulf/eternal-codex
Mein Manifest, und Geschichten, Bilder und phun Zeug
 seecret.it/seecret.it
Seecret.it ist ein sicherer Dienst zum Teilen sensibler Informationen über verschlüsselte und einmalige Links. Ideal zum Übermitteln von Passwörtern,…
 web-logs2/snapshot-demo
CVE-2022-27499
 kyomahooin/cve-2008-6970
Blinde SQL-Injection per Brute-Force.
 shinigami-777/poc_cve-2025-54887
Proof of Concept für CVE-2025-54887
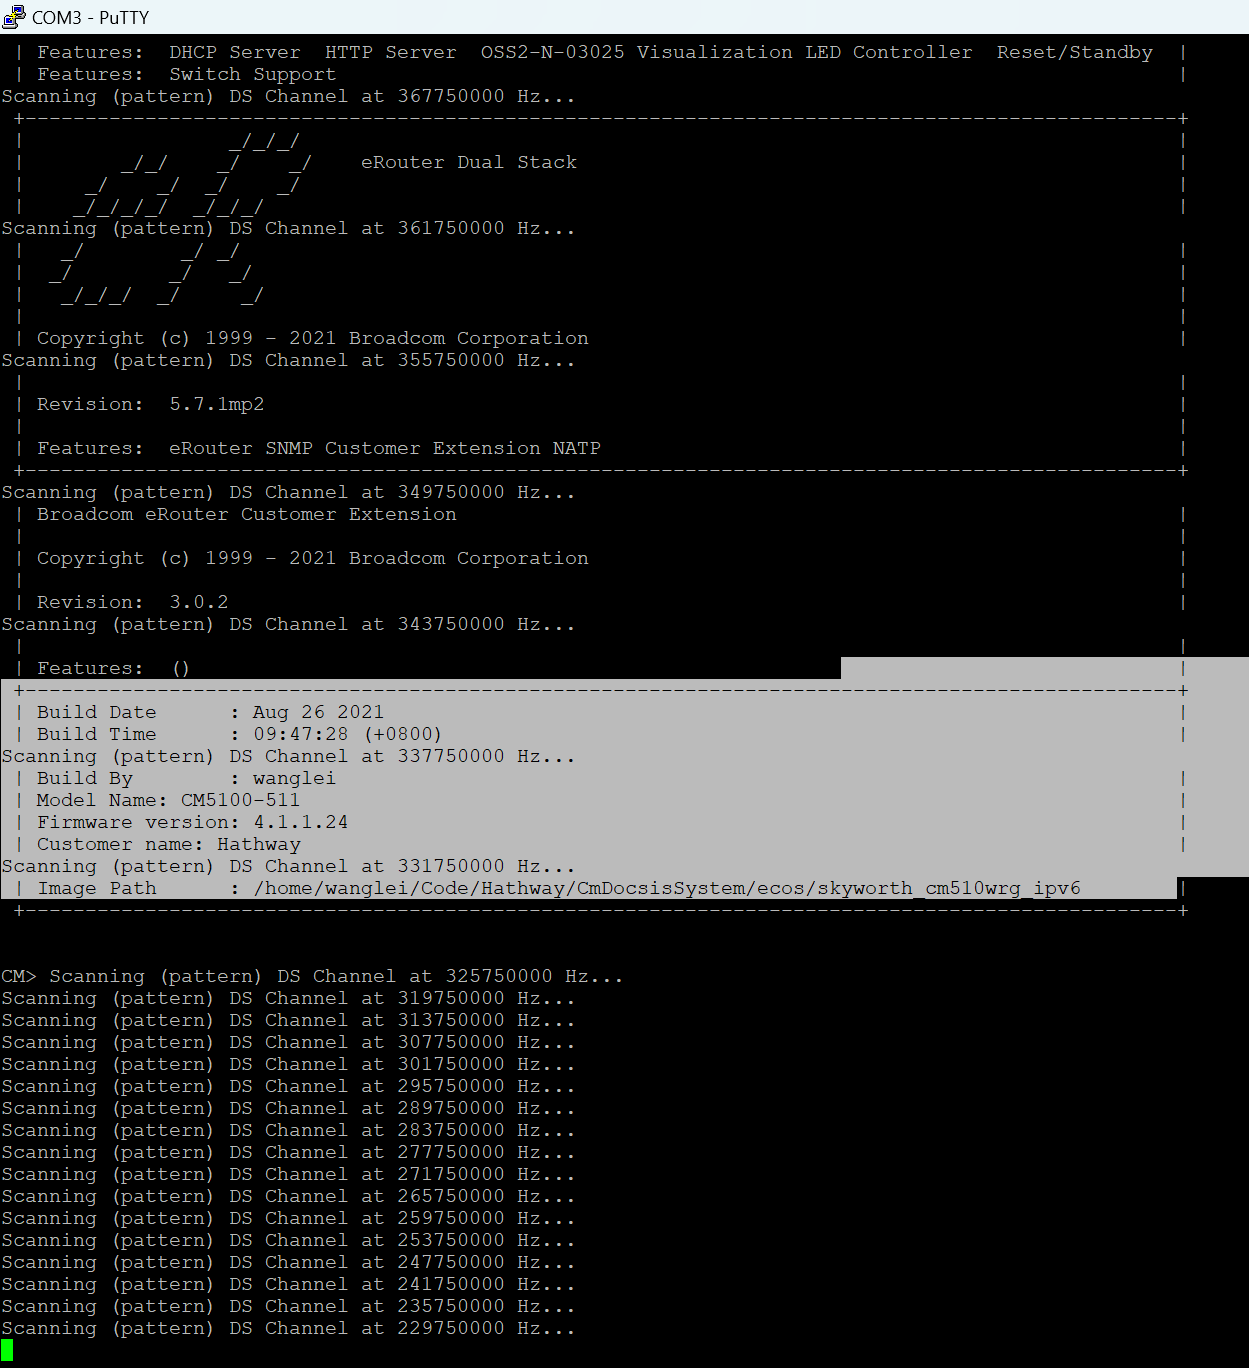 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 boon-rekcah/cms-made-simple-2.2.9-cve-2019-9053
Python 3-Exploit für CVE-2019-9053, eine nicht authentifizierte SQL-Injection in CMS Made Simple 2.2.9, die Admin-Anmeldedaten extrahiert und…
 rahultb-sec/cve-2026-33829-writeup
Sicherheitslücken-Fallstudie: CVE-2026-33829 (Windows Snipping Tool NTLM Coercion)
 pandora-research/cve-2018-0114-exploit
Exploit für CVE-2018-0114: signiert JWT-Tokens neu, indem ein vom Angreifer kontrollierter öffentlicher Schlüssel in den JWS-Header eingebettet wird,…
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Proof-of-concept-Exploit für CVE-2024-21413 unter Verwendung von Moniker Link in HTML-E-Mails, um eine SMB-Verbindung auszulösen und netNTLMv2-Hashes…
 maikneysm/autopwn-titanic.htb
Dies ist ein automatisiertes Exploit-Skript für die Hack-The-Box-Maschine *Titanic*. Es extrahiert Gitea-Benutzer-Hashes über LFI, unterstützt beim…
 kayes817/cve-2022-1257
Proof-of-Concept-Exploit für CVE-2022-1257, der gespeicherte Anmeldeinformationen aus der McAfee-Agent-Datenbank (ma.db) mithilfe von PowerShell…