 #1
Tools zur Implementierung, Analyse, zum Brechen und zur Implementierung kryptographischer Systeme und Algorithmen.
Kitploit empfohlen
 trailofbits/break-golf
Kryptoanalyse-Golf: Brich Schemata und beweise es in Lean 4. Proof-of-Concept-Board.
 xalfie/fortigate-belsen-leak-dump-cve-2022-40684-
Extrahiert Passwörter aus Fortinet-VPN-Leak-Dumps im Zusammenhang mit CVE-2022-40684, verarbeitet Unterordner nach vpn-passwords.txt und gibt…
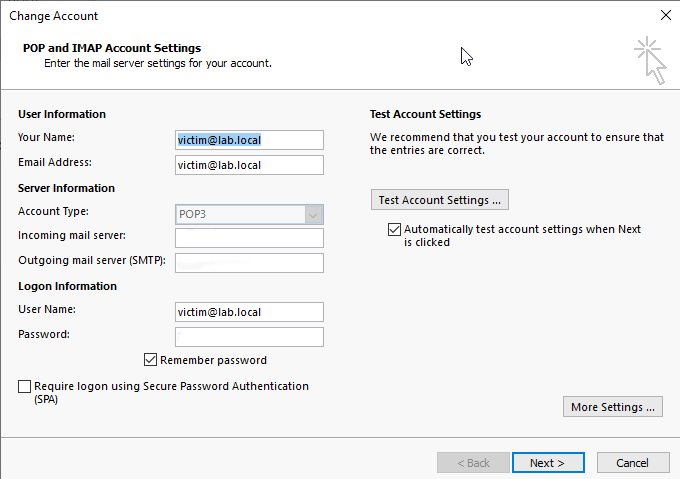 polarisxsec/cve-2024-21413
Pädagogisches Labor, das die Ausnutzung von CVE-2024-21413 in Outlook demonstriert, um NTLM-Hashes über bösartige UNC-Links zu leaken, mit…
 jc175/cve-2022-37177
CVE-2022-37177 - HireVue-Broken-Or-Risky-Cryptographic-Algorithm
 oscerd/kroxylicious-pqc-filter
Ein Kroxylicious-Filter-Plugin, das transparente Post-Quanten-Verschlüsselung (ML-KEM + AES-256-GCM) auf Datensatzebene für Apache Kafka bereitstellt…
 ally-petitt/cve-2024-27632
CVE-2024–27632 Referenz
 h3raklez/cve-2024-3094
Bildungslabor, das die XZ-Utils-Hintertür (CVE-2024-3094) mit einem benutzerdefinierten Ed448-Schlüsselpaar nachbildet. Enthält ein gepatchtes…
 pl4tyz/cve-2025-14611-centrestack-and-triofox-full-poc-exploit
CVE-2025-14611 CentreStack und Triofox vollständiger Poc/Exploit
 adolfbharath/mongobleed
CVE-2025-14847 Erklärung und Labor
 s_r_e_e_r_a_j/ziprarhunter
ZipRarHunter ist ein leistungsstarkes ethisches Hacking-Tool für die Kommandozeile, das entwickelt wurde, um Passwörter von ZIP- und…
 cryptoadvocate/cryptohackfirm
Das Zuhause der Firmware-Entwicklung des Cryptohack-Elektronik-Badge-Projekts.
 gibmat/cve-2026-32606-poc
Proof-of-Concept, das die Umgehung der TPM-gebundenen LUKS-Festplattenverschlüsselung auf Linux-Systemen demonstriert, indem Volume-Keys über einen…
 itzr1g/cve-2019-9053
Python-Exploit für CVE-2019-9053, der auf CMS Made Simple mit SQL-Injection-Erkennung und Passwort-Hash-Knacken über Wörterliste abzielt, mit…
 caelumisme/cve-2019-9053-poc
Python 3-Exploit für CVE-2019-9053, eine nicht authentifizierte zeitbasierte Blind-SQL-Injection in CMS Made Simple < 2.2.10, die Admin-Anmeldedaten…
 lukawynants/onderzoek_cve-2024-31497-poc
Proof-of-Concept-Exploit für CVE-2024-31497, der eine spezifische Schwachstelle für Sicherheitstests und Validierungszwecke demonstriert.
 tim-karov/cmsms-sqli
Python3-Exploit für CVE-2019-9053 (CMS Made Simple <= 2.2.9 SQLi). Keine Abhängigkeiten, zeitbasierte blinde SQLi → Auslesen von Admin-Zugangsdaten.…
 dionissh/cve-2024-21413
Proof-of-concept-Exploit für Microsoft Outlook RCE (CVE-2024-21413) mit SMTP-basierter Phishing-E-Mail-Zustellung, Generierung bösartiger RTF-Anhänge…
 ravi-lk/cve-2024-51482-zoneminder-v1.37.-1.37.64-sql-injection-poc
ZoneMinder Zeitbasierte SQL-Injection (CVE-2024-51482) Exploit POC