
 #1
Tools zur Implementierung, Analyse, zum Brechen und zur Implementierung kryptographischer Systeme und Algorithmen.
Kitploit empfohlen
 diamorphine666/cve-2026-27944
Python-Dienstprogramm, das Nginx-UI-Backup-Archive entschlüsselt, um CVE-2026-27944 zu demonstrieren und sensible Konfigurationsdaten aus betroffenen…

 manturever/xworm-rat
⭐️Das berühmte XWorm RAT, Version 2.1. Nur zu Bildungszwecken.
 raithchr/stego-lab
Lokale Steganographie-App zum Verstecken von Text, Bildern oder Dateien in Trägerbildern mit AES-256-Verschlüsselung, EXIF-Bearbeitung, Wasserzeichen…
 wearohat/lucky13
Exploit für cve-2013-0169
 gremwell/cve-2020-0601_poc
Proof-of-Concept-Exploit für CVE-2020-0601 (Spoofing der Windows CryptoAPI), der gefälschte CA-Zertifikate generiert, um HTTPS-Datenverkehr…
 plunder707/attestos
Bazzite plus eine TPM-Boot-Attestierungsschicht. In Arbeit: Builds unverifiziert, UKI-Mechanismus ungeklärt. Spezifikation:…
 tushargurav28/cve-2026-0257
Palo Alto Networks PAN-OS enthält eine Authentifizierungsumgehung, die durch Schwachstellen im GlobalProtect-Portal und -Gateway verursacht wird und…
 lr2006-robot/bitpixie
Knacken der BitLocker-Verschlüsselung basierend auf der Sicherheitslücke CVE-2023-21563
 danyw24/zyxel-p870hn-hardware-hacking
Von einer blanken Platine bis zum Root-Zugriff: Hardware-Hacking eines ZyXEL P-870HN (BCM6368) über UART — CVE-2025-0890 + CVE-2024-40891, auf meiner…
 demining/digital-signature-forgery-attack
Wie CVE-2025-29774-Schwachstellen und der SIGHASH_SINGLE-Fehler die Betriebsmodi von Multi-Signatur-Wallets mit gefälschten RawTX bedrohen
 gl1tch0x1/dirtyclone
Proof-of-Concept-Tool zur lokalen Rechteausweitung, das eine Kernel-XFRM/ESP-Schwachstelle (CVE-2026-43503) über manipulierte AES-CBC-verschlüsselte…
 c-sprinks/bitlocker-bypass-research
Forschung zur Umgehung der BitLocker-Vollverschlüsselung unter Verwendung von CVE-2023-21563 (BitPixie). Methodik, Exploit-Kette und…
 george0papasotiriou/cve-2026-1122-iot-firmware-update-signature-bypass-via-low-order-point-injection
Demonstriert den Ed25519-Signatur-Bypass (CVE-2026-1122) durch Low-Order-Punkt-Injektion und fälscht bösartige IoT-Firmware-Updates mit Python- und…
 george0papasotiriou/cve-2026-4444-jwt-algorithm-confusion-via-kid-injection
POC für CVE-2026-4444, der eine JWT-Algorithmus-Verwirrung durch Injektion eines nicht vertrauenswürdigen kid demonstriert, einschließlich eines…
 isaca0315/cve-2026-44351-poc
Proof-of-Concept für CVE-2026-44351, einen Authentifizierungs-Bypass in fast-jwt <6.2.4, bei dem ein leerer HMAC-Schlüssel Angreifern ermöglicht,…
 chron1k/oxide_hive
Exploit für CVE-2021-36934
 minanagehsalalma/zte-smartlife-app-pwned
ZTE SmartLife Sicherheitslücken, die zu Account-Übernahme führen: 100K+ Google Play Downloads und CVE-2026-86552 bis CVE-2026-86555.
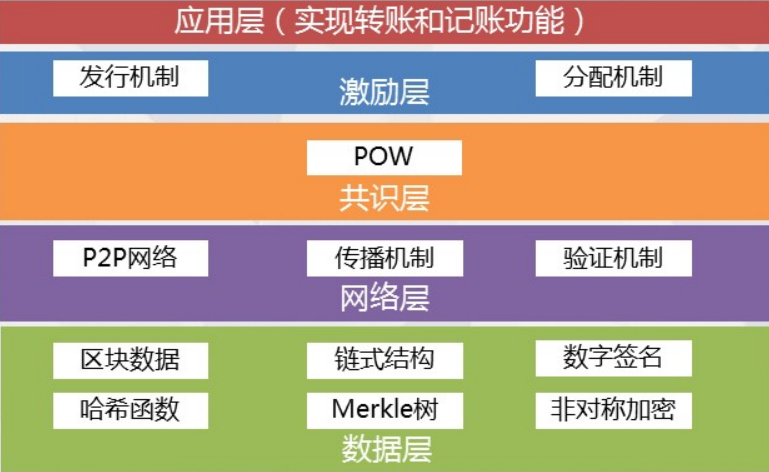 al1ex/blockchainconstruction
BlockChain Security Construction








