
 #1
Tools zur Implementierung, Analyse, zum Brechen und zur Implementierung kryptographischer Systeme und Algorithmen.
Kitploit empfohlen

 eternityforest/lazymesh
Proof-of-Concept-Mesh-Netzwerk für IoT/Amateurfunk mit globalem Routing über das Internet

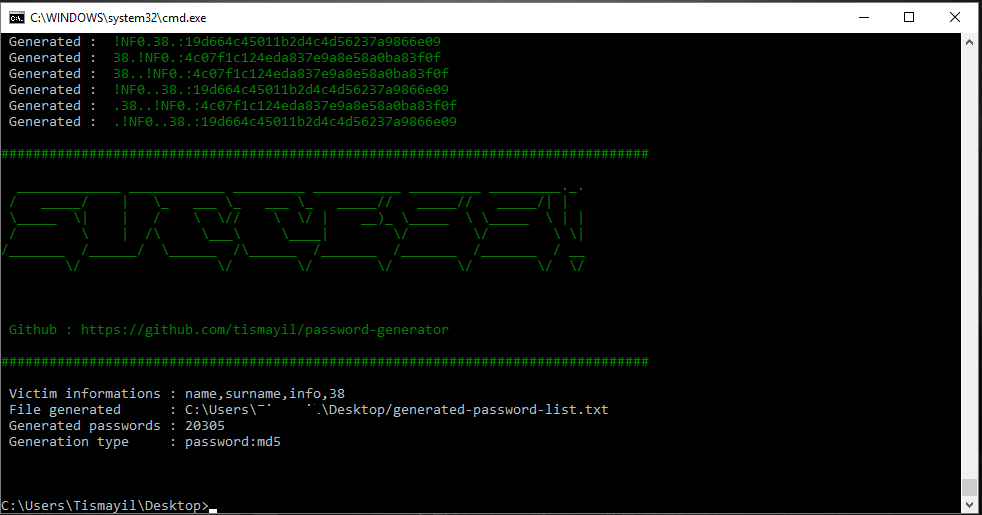 tismayil/password-generator
Passwortlisten-Generator für Brute-Force.
 krishsharma0413/syncord
Syncord ist ein CLI-basiertes Dateisynchronisations- und Speichertool, das Discord als verschlüsselten Dateispeicher verwendet.
 0xxon/cve-2020-0601-plugin
Zeek-Paket, das OpenSSL verwendet, um CVE-2020-0601-Exploit-Versuche zu erkennen.
 umarrehmansiddiqui/cve-2026-0073
Proof-of-Concept-Exploit für eine TLS-Authentifizierungs-Umgehung bei Androids adbd Wireless Debugging, das eine EC/RSA-Schlüsseltyp-Fehlanpassung…
 linnemanlabs/glimmer
Adversary-Emulation und C2-Framework für Sicherheitsforschung

 vqkro/higernes
ein passives OSINT-Toolkit in Python und C++ für Benutzernamen, E-Mails, Domains, IPs, Telefonnummern und Hashes. Keine Schlüssel, keine Logins.
 voidsecsoftwares/voidsec-proxy
Multi-Modul-Offensive-Security-Toolkit für SOCKS5-Proxy-Chaining, Port-Scanning, DNS-Enumeration, Hash-Cracking, Reverse-Shell-Generierung,…
 anthophilee/a2sv--ssl-vul-scan
A2SV = Automatisches Scannen auf SSL-Schwachstellen: HeartBleed, CCS Injection, SSLv3 POODLE, FREAK ... usw. Unterstützte Schwachstellen:…
 freax13/cve-2023-31355-poc
Exploit für AMD SEV-SNP-Firmware-Schwachstelle (CVE-2023-31355), die beliebigen Speicher von stillgelegten Gästen entschlüsselt, indem der…
 engrbilal992/deaddialect
Eine sitzungseinmalige RISC-V ISA — jeder Boot spricht einen anderen Dialekt. Alte Binärdateien werden ungültig. Malware kann nicht bestehen.
 balgan/cve-2025-15467
Funktionierender DoS für CVE-2025-15467 und ein Docker-Container zum Testen
 roninreilly/wazuh-unauth-chain
Wazuh-PoC, das CVE-2026-74034 (Dateilesen) und CVE-2026-74041 (Befehlsausführung) verkettet; behoben in 4.14.8. Nur Python-Standardbibliothek.
 wvllxe/cve-2026-104356-pictshare-weak-delete-code
Vorhersagbares delete_code via rand() in PictShare < 3.7.1 (CWE-338). PoC + Advisory-Writeup.
 studiomeyer-io/mcp-server-attestation
Layer-2-Härtung der Lieferkette für MCP-Server — Ed25519-signierte Tool-Manifeste, Runtime-Spawn-Attestierung, Default-Deny-Argument-Sanitizer.…
 chakshugupta13/lab
Code artifacts from research paper implementations
 jas502n/nfc-ic-keys-dict
keys für ic








