
 #1
Tools zum Scannen, Sichern und Härten von Docker, Kubernetes und containerisierten Umgebungen.
Kitploit empfohlen
 opsxcq/exploit-cve-2016-8016-25
McAfee Virus Scan for Linux: mehrere Remote-Schwachstellen (CVE 2016-8016, CVE 2016-8017, CVE 2016-8018, CVE 2016-8019, CVE 2016-8020, CVE 2016-8021,…
 mauroeldritch/gevaudan
Exploit für Red Hat / GlusterFS CVE-2018-1088 & CVE-2018-1112, vorgestellt @ DEFCON 26, Las Vegas!
 brompwnie/cve-2019-1002101-helpers
PoC-Hilfsskripte und Dockerfile für CVE-2019-1002101
 joaovicdev/exploit-cve-2026-87902
Vulnerables Lab (Docker) + Python-PoC für CVE-2026-87902 — nicht authentifizierter Path Traversal im WordPress Core (page-template -> LFI -> bedingte…
 atlasvector/kestra-cve-2026-53576
End-to-End-Reproduktion und layerübergreifende Erkennung von CVE-2026-53576, der nicht authentifizierten RCE in Kestra – über den Basis-PoC…
 cmnatic/dockerized-cve-2019-14287
Containerisierte und bereitstellbare Nutzung der Schwachstelle CVE-2019-14287. Weitere Informationen in README.md.
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Belege und Daten für den Sorami-Fachbericht über Sicherheitsvoreinstellungen von 15 Helm-Charts für KI-Serving, Vektordatenbanken und MCP auf…
 damnkrishna/cve-2025-32433-lab
Eine Schwachstelle in der Handhabung von SSH-Protokollnachrichten könnte es einem böswilligen Akteur ermöglichen, unbefugten Zugriff auf betroffene…
 murrez/cve-2026-100835
Python-PoC für CVE-2026-100835: prüft Contrast-Manifeste auf AllowedChipIDs/AllowedPIIDs, erkennt Versionen und sondiert Coordinator-Endpunkte, um…
 abhaybansal16/cve-2025-55182-lab
Docker-basiertes Lab zur Reproduktion von CVE-2025-55182 (React2Shell), einer nicht authentifizierten RCE im React Server Components Flight Protocol,…
 cirocosta/lighty-sqlinj-demo
Pädagogische Exploit-Demonstration von CVE-2014-2323 SQL-Injection in lighttpd's mod_mysql_vhost, mit Docker-basiertem Labor für praktische…
 sdodson/cve-2026-46595-proof
Go-Proof-of-Concept zur Demonstration von CVE-2026-46595 in golang.org/x/crypto/ssh, unter Verwendung von Symbolinspektion gestrippter Binärdateien…
 grepular/foxcage
Run Firefox in a rootless Podman container with dropped capabilities, isolated networking, and ephemeral storage to contain sandbox escapes and…
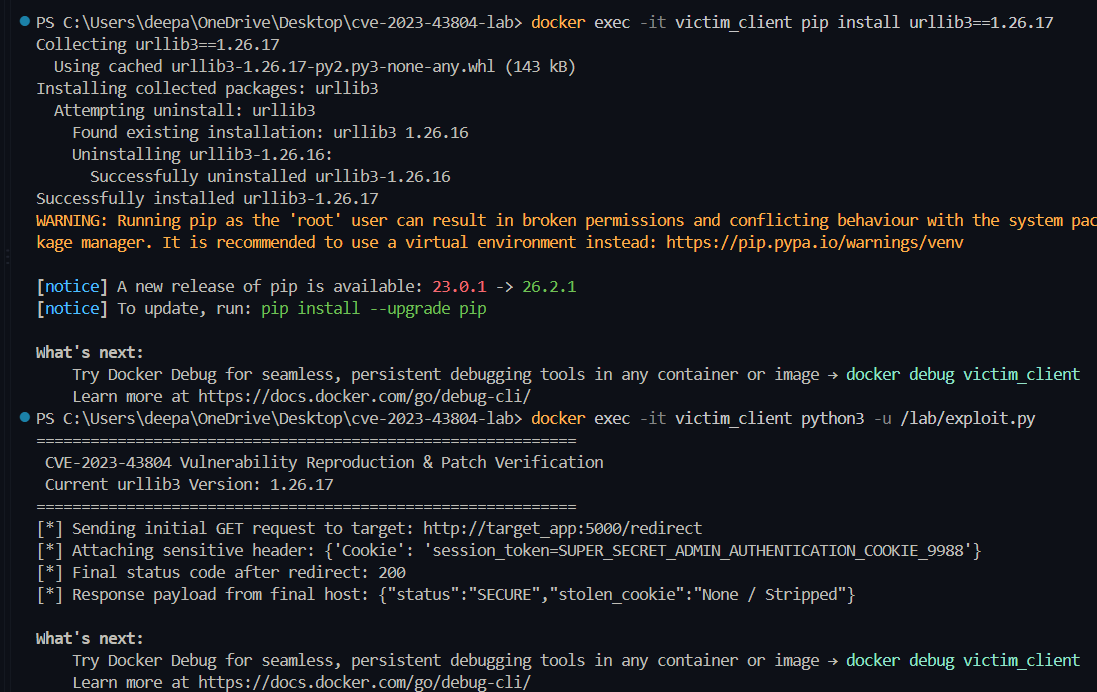 deepanshu-khurana/cve-2023-43804
Containerisiertes dreistufiges Lab, das CVE-2023-43804 urllib3-Cookie-Leak über Cross-Origin-Redirects reproduziert, mit Exploit-Skript und…
 ankur-katiyar/log4j-docker
Docker-Images und k8s-YAMLs für Log4j-Schwachstellen-POC (Log4j (CVE-2021-44228 RCE-Schwachstelle)
 shambhavim18/cve-2019-15107-lab
Docker-basiertes Lab zur Demonstration von CVE-2019-15107, der nicht authentifizierten RCE in Webmin, inklusive Deployment, Ausnutzung, Erkennung und…
 pbxqdown/portclue
Erklären Sie, warum ein Linux-TCP-Port erreichbar sein kann oder nicht
 amulyakaushik/cve-2023-27163-lab
Docker-basiertes Lab zur Reproduktion von CVE-2023-27163 SSRF in Request-Baskets, mit Exploit-Verifikation, Erkennungsskript und…








