
 #1
Tools für Container-Ausbruchstechniken, Privilegieneskalation und Sandbox-Escape-Tests.
Kitploit empfohlen
 likekabin/cve-2019-5736
Destruktiver Docker-Container-Ausbruch-Exploit für CVE-2019-5736, überschreibt das Host-Programm /usr/bin/docker-runc mit einer Nutzlast, die über…
 swsmith2391/cve-2024-29510
POC-Code für CVE-2024-29510 und Demo-VulnApp
 louisliunova/cve-2019-14271_exploit
Ein praktisches und zeitsparendes Auto-Skript zum Einrichten der Umgebung und deren Ausnutzung.
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
Detaillierte Analyse der Copy-Fail-Schwachstelle (CVE-2026-31431) im Linux-Kernel, einschließlich des Mechanismus der Speicherkorruption, des Ablaufs…
 vrtlbob/linux-kernel-vulnerabilities-cve-2026-23111
Hohe Schweregrad LPE-Schwachstelle im Linux-Kernel, mit einem CVS-Score von 7.8. Eine invertierte Prüfung durch den Benutzer ermöglicht es einem…
 davidrxchester/cve-2026-5817
PoC für Remote-Code-Ausführung vom Docker-Container auf den Host via vllm-metal trust_remote_code=True
 strikoder-premium/cve-2024-21626-runc-1.1.11-escape
PoC für CVE-2024-21626: runc leakt vor pivot_root einen internen fd, der auf das CWD des Hosts verweist, und ermöglicht so einen Container-Escape,…
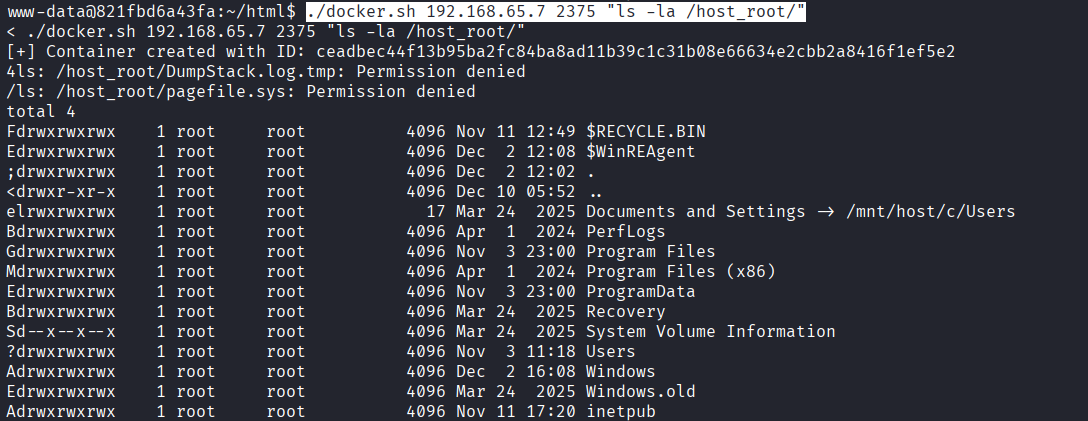 pppxo/cve-2025-9074-poc-bash
Bash-basierter Proof-of-Concept-Exploit für CVE-2025-9074, der einen Docker-Container-Ausbruch ermöglicht, indem das Windows C:-Laufwerk des Hosts…
 louisliunova/cve-2022-1227_exploit
Ein Skript zur Ausnutzung von CVE-2022-1227
 giverofgifts/cve-2019-5736-custom-runtime
CVE-2019-5736 implementiert in einer selbstgeschriebenen Container-Runtime, um den Exploit zu verstehen.
 locus-x64/cve-2025-61765_poc
Proof of Concept einer unsicheren Pickle-Deserialisierungs-Schwachstelle in Socket.IO
 mindasy/cve-2025-23266-migration-bypass
cve-2025-23266-migration-bypass
 ihsansencan/react2shell-cve-2025-55182
* React2Shell-CVE-2025-55182
 rubby2001/cve-2025-1974-go
Exploit CVE-2025-1974 mit einer einzelnen Datei.
 scumfrog/cve-2025-55130
PoC für CVE-2025-55130
 0xrakan/coolify-cve-2025-66209-66213
Öffentliche Sicherheitshinweise für CVE-2025-66209, CVE-2025-66210, CVE-2025-66211, CVE-2025-66212 und CVE-2025-66213
 followboy1999/cve-2022-25365
Proof-of-Concept-Exploit für CVE-2022-25365, eine Privilegieneskalations-Schwachstelle in Docker Desktop für Windows über Named Pipe Impersonation.
 megadimenex/megahidocker
Dieses Projekt ist ein Exploit für einige Docker-Container mit ähnlichem Schwachstellen-Code: CVE-2020-35191








