
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen

 mahdi13830510/cve-2026-31431-mitigation-suite
Kernel-Runtime-Verteidigungsframework für AF_ALG-Schwachstellen, mit eBPF-Socket-Tracing, Ansible-Härtung und einem Krypto-Auditor zur…
 schnied/cve-2026-98432-mitigation-iptables
Shell scripts that check Linux hosts for CVE-2026-98432 and apply a temporary iptables u32 rule dropping IPv4 TCP packets with IP options, with…
 reverseclabs/azuredevops-enum
Nur-Lese-Azure-DevOps-Enumerationstool, das die REST-API abfragt, um Projekte, Repositorys, Dienstverbindungen, Builds, Pipeline-Geheimnisse,…
 bplinux/chackd
Daemon zum Randomisieren von tcp_challenge_ack_limit, um Seitenkanalangriffe zu verhindern CVE-2016-5696

 roccoammon/active-directory-health-check
PowerShell GUI tool that runs 54 best-practice health and security checks against Active Directory, flagging Kerberoasting, DCSync, delegation and…
 sqzer-x/cve-2026-99999-scanner
Shell script that checks whether a Linux host is affected by CVE-2026-99999 (PwnEscape) and prints or applies the distribution-specific kernel fix.
 omniversetr/omnicheck_cve-2026-98432
Non-destructive checker for CVE-2026-98432 (Linux kernel TCP use-after-free): patch status, exposed listeners and mitigation verification. By…
 aa22396584/synology-nas-cli
nas: eine Python-CLI ohne Abhängigkeiten + MCP-Server für Synology DSM 7. Audit und Behebung der C3RB3R / .L0CK3D-Ransomware-Kampagne mit einem…
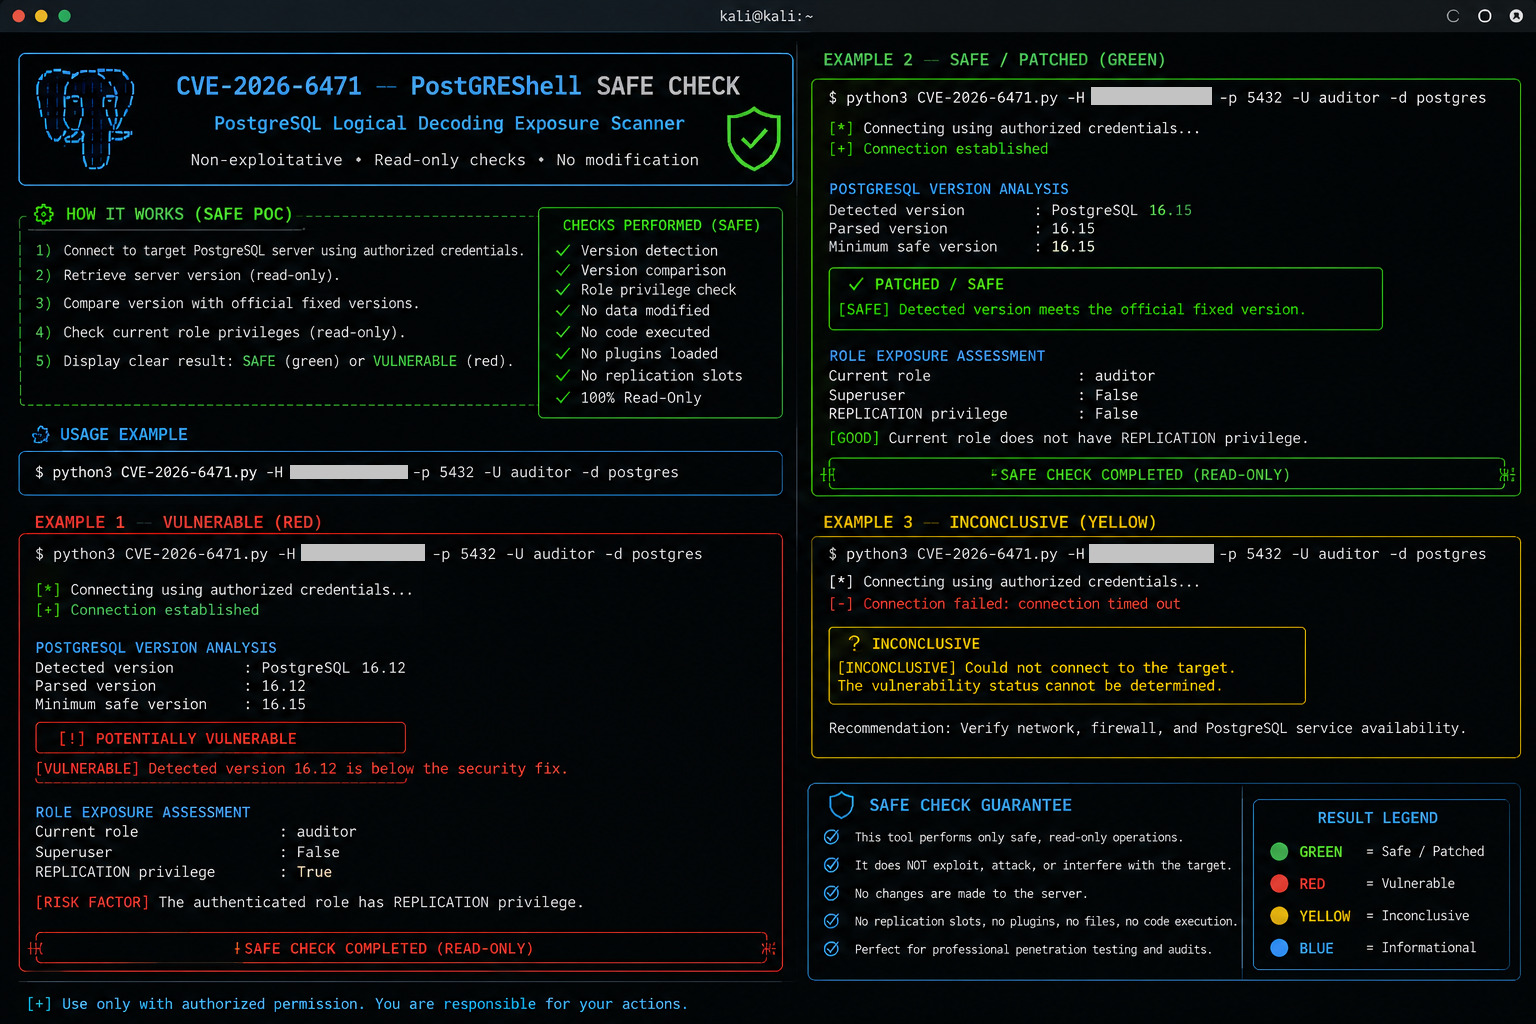 0xblackash/cve-2026-6471
Nicht-destruktiver PostgreSQL-Schwachstellenprüfer für CVE-2026-6471. Prüft die Serverversion und REPLICATION-Berechtigungen, um die Anfälligkeit für…
 xiaoqimikko/log4j-check
log4j-Selbstcheck 2025/2026 für 7 CVEs zu „stillem Konfigurationsversagen“: ermittelt 4 Module anhand von CVE×Modul, reduziert das Rauschen bei der…
 liamromanis101/dead.letter-cve-2026-45185
Shell-basierter Schwachstellen-Scanner für CVE-2026-45185 (Dead.Letter) in Exim MTA. Erkennt Use-After-Free in GnuTLS-Builds, prüft Version,…
 fauxrougee/smartscanner-source
Web-Schwachstellen-Scanner, entwickelt mit C++17 und Qt 6, mit GUI, CLI, konfigurierbarem Crawling und JSON-Berichten. Für Bildungszwecke…
 konstruktoid/prescryb
MCP-Server für die Orchestrierung von CVE-/Konfigurationsbehebungen: SSH-Inventarisierung, OSV-/NVD-Abfragen, CIS-/DISA-STIG-zugeordnete…
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 Defense Toolkit 2 3 Ein **defensives** Toolkit zur Überprüfung und zum Verständnis der Exposition gegenüber…
 cybercondor/fix-winverifytrustsignaturevalidationvuln
Behebung der WinVerifyTrust-Signaturvalidierungsschwachstelle, CVE-2013-3900, QID-378332
 juliosuas/copyfail-guard
Schnelle, überprüfbare Linux-Absicherung für den CVE-2026-31431 Copy Fail: algif_aead-Block, Verifikation und AF_ALG-Seccomp-Härtung.
 mikesplain/cve-2015-0235-cookbook
Ein Chef-Cookbook zum Testen der GHOST-Schwachstelle.
 legendile7/cve-2026-78122-poc
Proof-of-Concept-Exploit für CVE-2026-78122 zur Demonstration der Exfiltration von Container-Dateisystemen und Umgebungsvariablen über die groben…








