
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen
 rtvkiz/minimal
Minimal CVE Hardened container image collection
 cr0hn/dockerscan
Der umfassendste Docker-Sicherheitsscanner

 checkmk1/checkmk_php2shell
Checkmk-Erweiterung mit einem Agent-Plug-in, das PHP-Binärdateien und Apache mod_php auf Linux-Hosts inventarisiert und den Status von PHP2Shell…
 jp1337/easywall
Weboberfläche für die nftables-Firewall unter Linux, geschrieben in Go. Das Anwenden macht sich nach 120 Sekunden selbst rückgängig, sofern du es…
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…
 pgaudit/pgaudit
PostgreSQL-Audit-Erweiterung
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
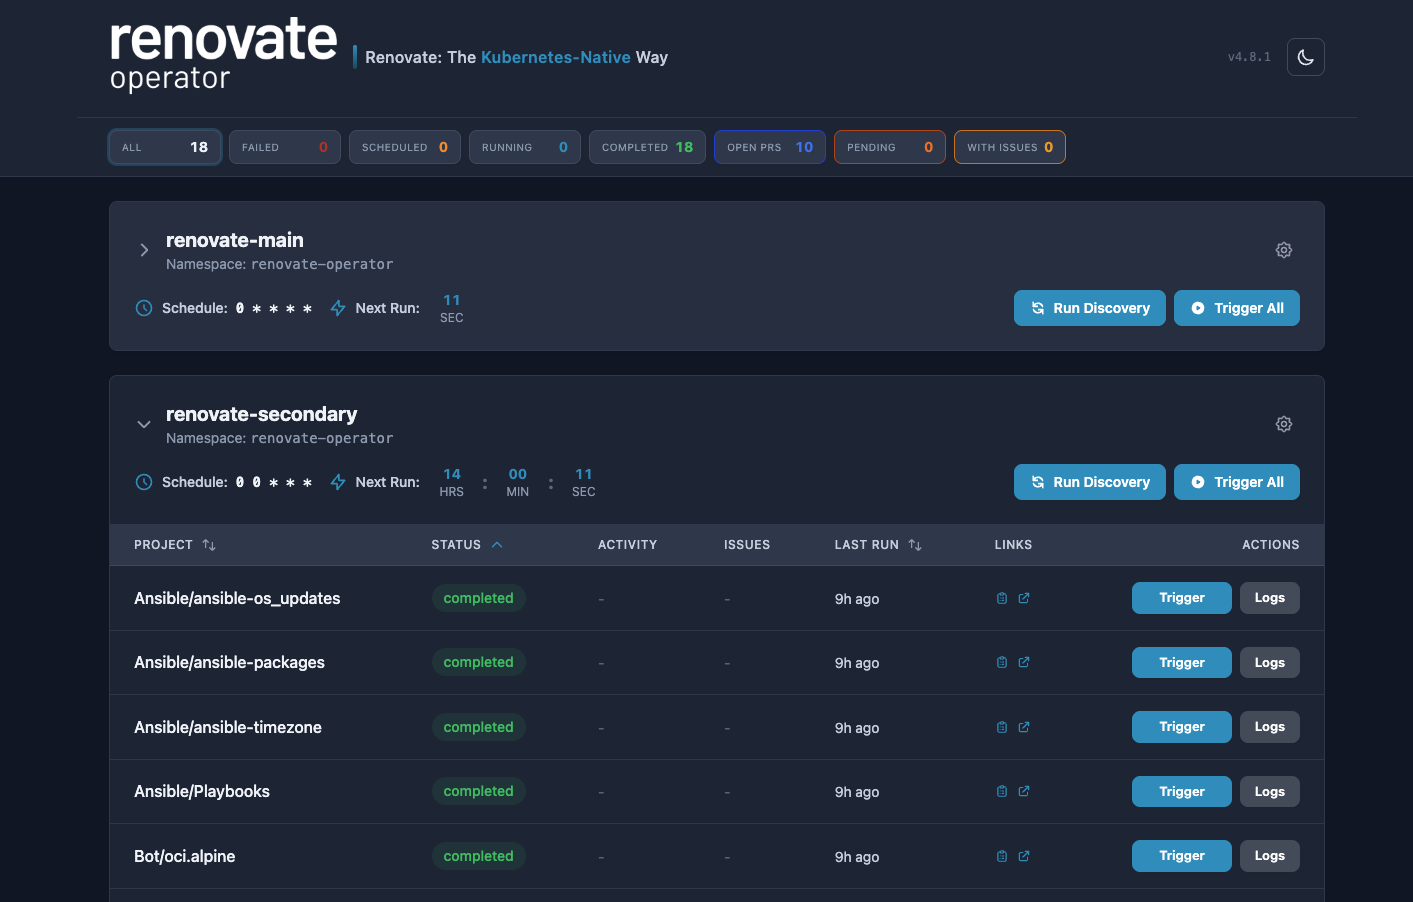 mogenius/renovate-operator
Operator zur Optimierung von Renovate-Ausführungen in Kubernetes
 mondoohq/cnspec
Eine quelloffene, cloud-native Sicherheitslösung zum Schutz von allem vom Build bis zur Laufzeit
 owasp/open-sammy
Webbasiertes Tool zur Bewertung und Verfolgung des Reifegrads der Softwaresicherheit mithilfe der Modelle OWASP SAMM und DSOMM, mit…
 santhreal/keyhog
Open-Source-Geheimnisscanner in Rust
 xddxdd/nixos-config
Lan Tians NixOS-Konfiguration
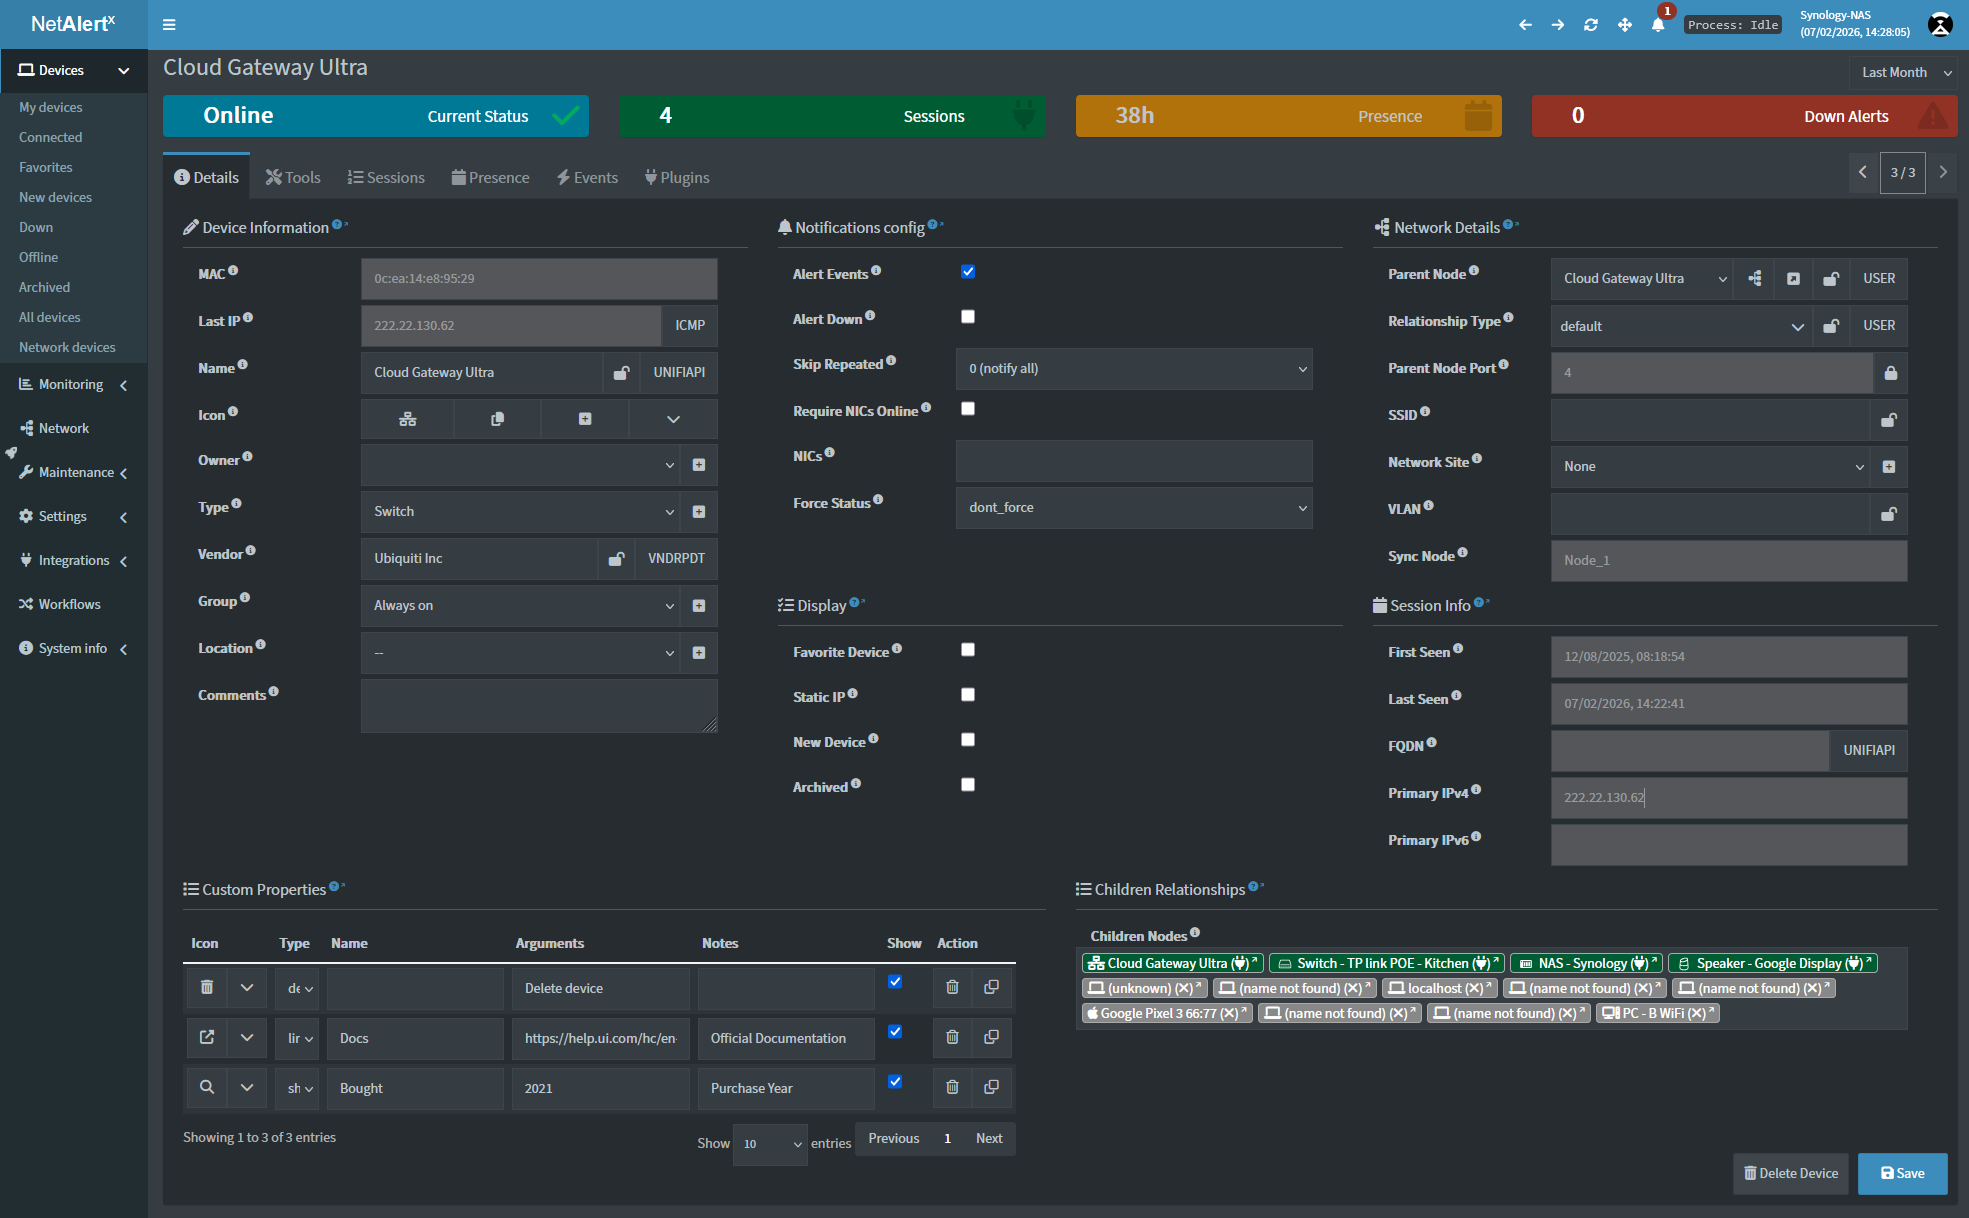 netalertx/netalertx
Zentralisierte Netzwerksichtbarkeit und kontinuierliche Asset-Erkennung. Überwachen Sie Geräte, erkennen Sie Änderungen und bleiben Sie in verteilten…
 ossf/scorecard
OpenSSF Scorecard - Sicherheits-Gesundheitsmetriken für Open Source
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 kyverno/kyverno
Durchsetzen von Sicherheit und Compliance auf Kubernetes-Clustern mittels Admission Controls, Ressourcen-Mutation, Hintergrundscans und Verifizierung…
 canonical/ubuntu-security-notices
Ubuntu-Schwachstellen-Datensatz, der USN/LSN-Sicherheitshinweise in den JSON-Formaten OSV und OpenVEX veröffentlicht, für automatisiertes…
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…







