
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 imbas007/cve-2025-3248
Python-basierter Exploit für CVE-2025-3248, der Remotecodeausführung auf anfälligen Langflow-Instanzen ermöglicht. Unterstützt Einzel-URL- und…
 stuub/cve-2025-3969-exploit
CVE-2025-3969: Exploit-PoC (OS-CMD-Injection, Web-Shell, interaktive Shell)
 szerszen199/ps-cve-2020-7352
Powershell-Implementierung von CVE-2020-7352
 torjan0/xwiki_solrsearch-rce-exploit
Unauth RCE PoC für XWiki SolrSearch (CVE-2025-24893). Befehlsausführung + Reverse Shell.
 lowkey0808/cve-2021-32849
Python-Exploit für CVE-2021-32849, eine Befehlsinjektion in Gerapy, die Remote-Code-Ausführung mit Reverse Shell ermöglicht.
 itamar-yochpaz/cve-2026-2256-poc
Proof-of-Concept, das eine Command-Injection-Schwachstelle im MS-Agent-Shell-Tool demonstriert und die Ausführung beliebiger Befehle sowie eine…
 lc-pro/cve-2025-55182-exp
Python-basierter Exploit für CVE-2025-55182 (Next.js RCE) mit Einzel-/Batch-Ziel-Scanning, Befehlsausführung, interaktiver Shell und 4 Angriffsmodi…
 zamdevio/r2s
Erweitertes Sicherheitstest-Tool für die Schwachstellenbewertung von CVE-2025-55182 in Next.js-Anwendungen. Bietet interaktive Shell, Batch-Scanning,…
 terminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc
Proof-of-Concept, das Command-Injection-Schwachstellen im Perforce-Treiber von Composer demonstriert, mit zwei Angriffsvektoren und Docker-basiertem…
 kairo-one/cve-2020-26217-xstream
CVE-2020-26217 XStream Deserialisierungs-PoC
 naozibuhao/cve-2026-21962_java_gui_exploit_tool
Java-GUI-Tool zur Ausnutzung von CVE-2026-21962, einer nicht authentifizierten RCE im Oracle WebLogic Proxy Plug-In, das die Ausführung von Befehlen…
 estebanzarate/cve-2019-9194-elfinder-command-injection-poc
Befehlsinjektions-Schwachstelle in elFinder <= 2.1.47 über die PHP-Connector-Komponente. Ermöglicht nicht authentifizierte Remote-Codeausführung als…
 gill-singh-a/vsftp-2.3.4-remote-root-shell-exploit
Ein einfaches Python-Programm, das durch Ausnutzen einer Schwachstelle (CVE-2011-2523) in vsFTP 2.3.4 eine Remote-Root-Shell auf dem Zielgerät erhält.
 urjack2025/cve-2024-36401
Ein Python-Exploit für 'GeoServer'
 anon-cyber-team/cve-2026-27966--rce-in-langflow
# All-in-One-Exploit-Tool für CVE-2026-27966, eine kritische RCE in Langflow Funktionen: Massen-Scanning, automatische Erkennung,…
 zorvithonleo/exploit-cve-2014-4210-
Exploit für CVE-2014-4210, der auf WebLogic-Deserialisierung abzielt, mit Post-Exploitation-Funktionen wie Ransomware-Bereitstellung, C2-Integration…
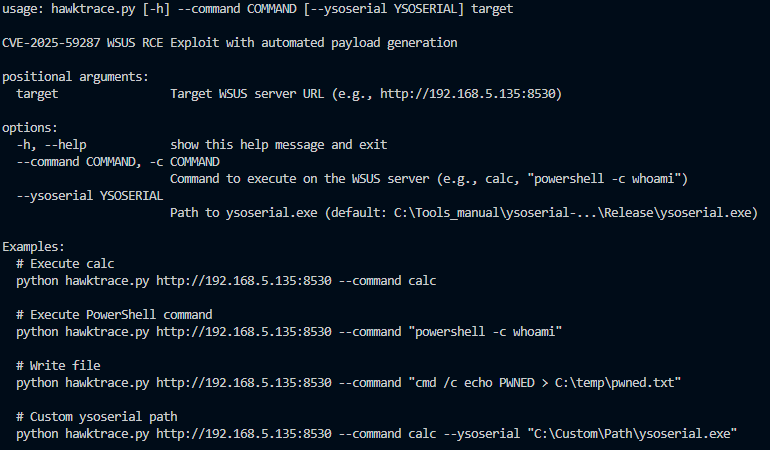 luemmelsec/cve-2025-59287---wsus-sccm-rce
Exploit für CVE-2025-59287, der eine Remote-Code-Ausführung auf WSUS/SCCM-Servern mit ysoserial-Payload-Integration für Penetrationstests ermöglicht.
 chancej715/unrealircd-3.2.8.1-backdoor-command-execution
Python-Exploit für die UnrealIRCd 3.2.8.1-Hintertür (CVE-2010-2075), die eine Reverse-Shell über einen Netcat-Listener liefert.








