
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 154802388/cve-2020-17531
Das Apache Struts2 Framework ist ein Web-Framework zur Entwicklung von Java EE Webanwendungen. Apache Struts legte am 08. Dezember 2020 die S2-061…
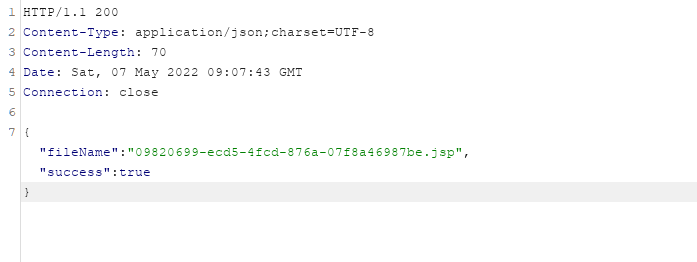
 hax3xploit/cve-2021-41645
Remote Code Execution (RCE) Schwachstelle existiert in Sourcecodester Budget and Expense Tracker System 1.0, die es einem entfernten böswilligen…
 nanaao/cve-2022-30929
CVE-2022-30929 POC
 trinadh465/openssl-1.1.1g_cve-2022-0778
OpenSSL 1.1.1g Quellcode-Snapshot, eine robuste TLS/SSL- und Allzweck-Kryptographie-Bibliothek mit Befehlszeilenwerkzeugen für Schlüsselerzeugung,…
 shoucheng3/jenkinsci__workflow-multibranch-plugin_cve-2022-25175_706-vd43c65dec013
Exploit für CVE-2022-25175, der auf das Jenkins Pipeline: Multibranch-Plugin abzielt und die automatisierte Ausnutzung einer spezifischen…
 pandante-central/cve-2023-24329-codeql-test
CodeQL-Abfragetest für CVE-2023-24329, der die statische Analyse-Erkennung einer bestimmten Schwachstelle im Modul urllib.parse von Python…
 mekhalleh/cve-2018-6574
Proof-of-Concept-Exploit für CVE-2018-6574, eine Sicherheitslücke zur Remotecodeausführung im Go-Befehl 'go get'. Demonstriert die Ausnutzung durch…
 trinadh465/openssl-1.1.1g_cve-2021-23840
OpenSSL-Toolkit, das TLS/SSL-Protokolle und eine Allzweck-Kryptographie-Bibliothek mit Befehlszeilenwerkzeugen für Schlüsselerzeugung,…
 shanika04/cp30_xxe_partial_fix
Version zwischen CVE-2018-20433 und CVE-2019-5427
 bkhablenko/cve-2017-8046
Demonstriert die Ausnutzung von CVE-2017-8046 in einer Spring-Boot-Anwendung, einschließlich eines SpEL-Injection-Payloads und…
 renukaselvar/platform_packages_providers_mediaprovider_cve-2023-40127
Exploit-Code für CVE-2023-40127, eine Schwachstelle in Android MediaProvider, die den Fehler für Sicherheitsforschung und Tests demonstriert.
 kavgan/vuln_test_repo_public_ruby_gemfile_cve-2016-6317
Erkennt bekannte Schwachstellen in Ruby-Gemfile-Abhängigkeiten durch Scannen nach spezifischen CVEs und ermöglicht automatisierte…
 manoelprovider20-lgtm/merge-authz-test
authz-Test (CVE-2026-1999-Geschwister)
 mi-hood/cve-2018-9206
jQuery-Datei-Upload-PoC
 shoucheng3/nahsra__antisamy_cve-2017-14735_1-5-6
Java-Bibliothek für schnelle, konfigurierbare HTML-Bereinigung aus nicht vertrauenswürdigen Quellen. Verwendet richtlinienbasiertes Scannen, um…
 shoucheng3/nahsra__antisamy_cve-2022-29577_1-6-6-1
Java-Bibliothek für schnelle, konfigurierbare Bereinigung von nicht vertrauenswürdigem HTML, um Cross-Site-Scripting-Angriffe (XSS) zu verhindern.…
 alonnavon/npm-demo
Browser-Demo: EJS-Template-Injection (CVE-2022-29078) mit Seal-Security-Behebung
 shoucheng3/codehaus-plexus__plexus-utils_cve-2017-1000487_3-0-15
Java-Utility-Bibliothek mit Fokus auf eine bestimmte CVE-Schwachstelle, die Codeanalyse- und statische Analysefunktionen für die Sicherheitsbewertung…








