
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 fishyyh/cve-2025-48384-poc
Proof-of-concept-Exploit für CVE-2025-48384, der eine entfernte Codeausführung über einen manipulierten git clone-Vorgang auf anfälligen…
 pazhanivelmani/webp_android10_r33_cve-2023-1999
Proof-of-Concept-Exploit für CVE-2023-1999, das auf die WebP-Codec-Bibliothek unter Android 10 (r33) abzielt. Demonstriert eine…
 sanupl/vehicle-service-management-system-category-list-stored-cross-site-scripting-xss
CVE-2021-46071 - Eine gespeicherte Cross-Site-Scripting (XSS)-Schwachstelle besteht im Vehicle Service Management System 1.0 über den…
 ztgrace/cve-2019-5418-rails3
Rails 3 PoC für CVE-2019-5418
 30579096/confluence-cve-2021-26084
OGNL-Injection in Confluence-Server-Version < 7.12.5
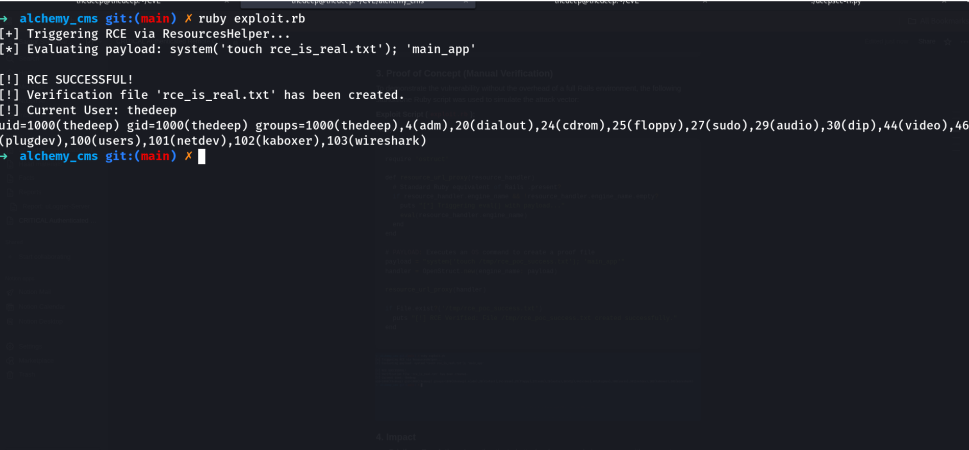 thedeepopc/cve-2026-23885
Proof-of-Concept-Exploit für CVE-2026-23885, eine authentifizierte RCE in AlchemyCMS über eval()-Injection, mit technischer Analyse und Anleitung zur…
 rooootdev/cve-2019-5784-poc
ein Proof of Concept für CVE-2019-5784
 shan0ar/cve-2025-32756
Proof-of-Concept-Exploit für CVE-2025-32756, der die Schwachstelle demonstriert und eine Grundlage für Sicherheitstests und die Validierung von…
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
Java-Bibliothek, die XSS-Escaping- und Filterdienste (XSSAPI, XSSFilter) bereitstellt, um von Benutzern eingereichte Inhalte zu bereinigen und…
 r2c-cse/multer-sca-rule-test_cve-2025-7338
Test zur Validierung von CVE-2025-7338 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D
 shoucheng3/dspace__dspace_cve-2022-31194_5-10
Sicherheitspatch für die DSpace-Repository-Software, der CVE-2022-31194 behebt, eine Schwachstelle in der Java-basierten Plattform für die Verwaltung…
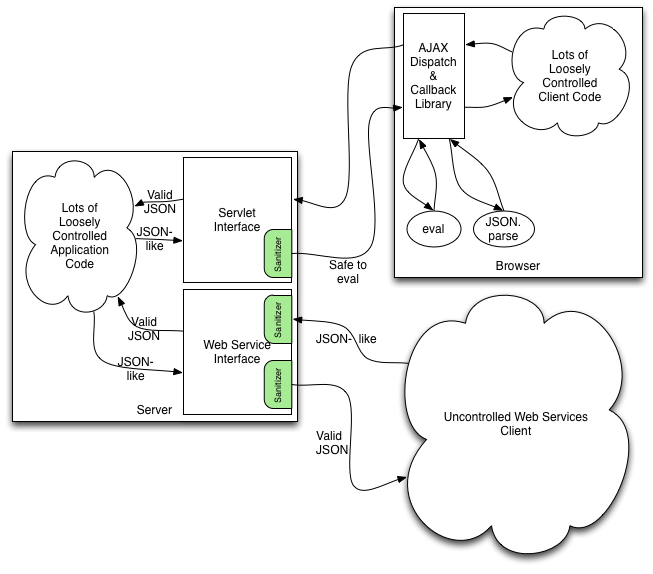 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Java-Bibliothek, die fehlerhafte JSON-ähnliche Inhalte in standardkonformes, sicheres JSON umwandelt, Code-Injection verhindert und die…
 r3dkn33-zz/cve-2013-0156
Beliebige Deserialisierung, die zur SQL-Injection und sogar Codeausführung führen kann.
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
Android Settings-Quellcode für AOSP 10 r33, im Zusammenhang mit dem Patch für die Sicherheitslücke CVE-2021-0506.
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
Gepatchte Version des DSpace-Repositorys, die CVE-2022-31195 behebt und eine sichere Plattform für das Management digitaler Assets mit verbesserter…
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 für Coverity-Analyse








