
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 w2xim3/cve-2023-6933
# Einführung in die CVE-2023-6933-Schwachstelle
 subc0ol/cve-2015-0235
Auf Ruby basierender Exploit für CVE-2015-0235 (Ghost), der auf den glibc gethostbyname-Pufferüberlauf abzielt, um eine Fernausführung von Code auf…
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
Software-Komposition-Analyse-Tool, das öffentlich bekannt gegebene Schwachstellen in Projektabhängigkeiten mithilfe von CPE-Abgleich erkennt und…
 rxerium/cve-2025-4427-cve-2025-4428
Erkennung für CVE-2025-4427 und CVE-2025-4428
 shoucheng3/apache__sling-org-apache-sling-servlets-resolver_cve-2024-23673_2-10-0
Analyse- und Ausnutzungscode für CVE-2024-23673, eine Sicherheitslücke im Apache Sling Servlet Resolver, ermöglicht gezielte Sicherheitstests von…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
OWASP Enterprise Security API-Bibliothek, die Sicherheitskontrollen für Java-Webanwendungen bereitstellt, einschließlich Authentifizierung,…
 nayankadamm/cve-2022-24434_poc
Proof-of-Concept-Exploit für CVE-2022-24434, der das npm-Paket Dicer v0.3.1 angreift. Demonstriert die Ausnutzung einer serverseitigen Schwachstelle…
 shoucheng3/nahsra__antisamy_cve-2016-10006_1-5-3
Schnelle, konfigurierbare HTML-Bereinigungsbibliothek zur Verhinderung von XSS und bösartiger Code-Injektion aus nicht vertrauenswürdigen…
 kaylertee/computer-security-equifax-2017
Eine praktische Simulation von CVE-2017-5638 (Apache Struts2 RCE), die die Reproduktion von Exploits, die Ausführung von Befehlen auf…
 r00t4dm/jenkins-cve-2015-8103
Exploit für Jenkins CVE-2015-8103, eine Remotecodeausführungs-Schwachstelle in der Jenkins CLI. Ermöglicht authentifizierten Angreifern, beliebige…
 uriyahav/tough-cookie-2.5.0-cve-2023-26136-fix
Sicherheitspatch für CVE-2023-26136 in tough-cookie 2.5.0 - Behebung einer Prototyp-Verschmutzungs-Sicherheitslücke mit Abwärtskompatibilität
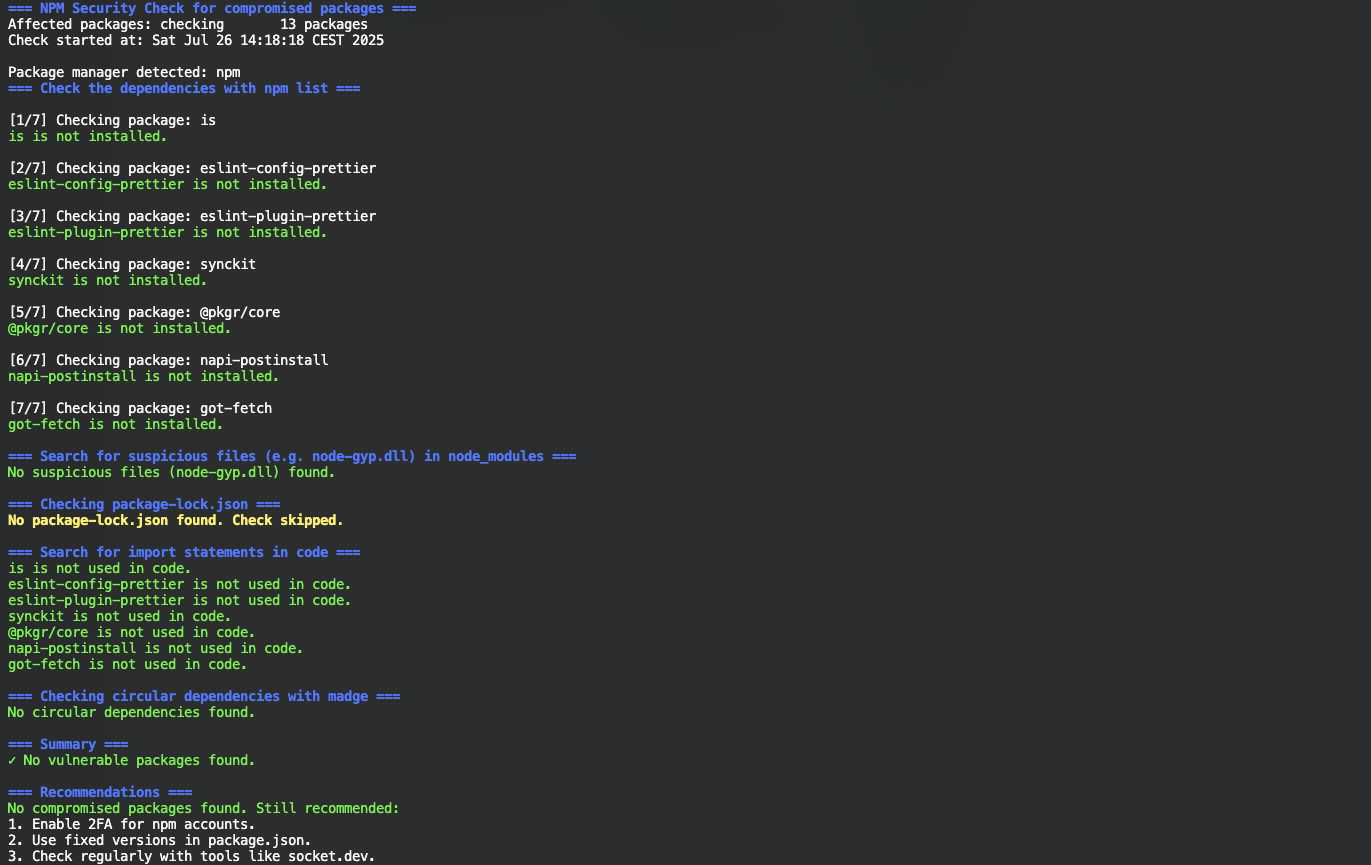 nihilor/cve-2025-54313
Überprüft Projekte auf kompromittierte Pakete, verdächtige Dateien und Import-Anweisungen.
 shaikusaf/external_v8_aosp10_r33_cve-2020-0240
Forschungsrepository für CVE-2020-0240 in der V8-JavaScript-Engine, bietet Quellcode und Analyse zum Verständnis und zur Ausnutzung der Schwachstelle.
 s0/rsyslog-librelp-cve-2018-1000140-fixed
Patch für CVE-2018-1000140 in der rsyslog-librelp-Bibliothek, der eine Schwachstelle zur Remote-Code-Ausführung in der Implementierung des…
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 Versionen 1.3.2, 1.3.3
 gmh5225/malicious-code-detection-bugu
KI-basiertes System zur Erkennung und Verschleierung von Schadcode mit Microservices für Erkennung, Packing und Code-Verschleierung sowie Benutzer-…
 pierdipi/unicode-control-characters-action
Eine GitHub Action zum Finden von Unicode-Steuerzeichen mit dem Red Hat Diagnose-Tool https://access.redhat.com/security/vulnerabilities/RHSB-2021-007…
 njawalkar/apache-commons-lang2
Apache's commons-lang2 v2.6 mit einem Backport-Fix für CVE-2025-48924








