
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 drackyjr/cve-2025-3248-exploit
Ein umfassendes Python-Exploitation-Framework zum Testen und Demonstrieren von CVE-2025-3248, einer kritischen nicht authentifizierten…
 windecks/cve-2023-46404
PoC und Writeup für CVE-2023-46404.

 guardia-ai/gitlab-component
EU AI Act compliance scanner für GitLab CI/CD-Pipelines – erkennt KI/ML-Bibliotheken und veröffentlicht Risikoklassifizierung als MR-Kommentare.
 marcstraube/zappzarapp-php-security
PHP 8.4+ Sicherheitsbibliothek (Spiegel)
 nmurilo/cve-2008-4687-exploit
Python-Exploit für CVE-2008-4687, der Remote-Codeausführung in MantisBT über einen manipulierten Sortierparameter in manage_proj_page.php angreift.
 manhndd/cve-2019-19204
Heap-buffer-overflow in Oniguruma (Funktion fetch_interval_quantifier)
 manhndd/cve-2019-19203
Heap-Pufferüberlauf in Oniguruma (Funktion gb18030_mbc_enc_len)
 vivian.maes/bad-secure-rails-app
Absichtlich unsichere Ruby-on-Rails-Anwendung, die zum Studium der OWASP-Top-10-Schwachstellen und zum Üben von Sicherheitstesttechniken für…
 pandamingx/cve-2020-5421
Spring Sicherheitslücke CVE-2020-5421 Reproduktion
 ch4120n/cve-2026-58138
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) nicht authentifizierte RCE über INLINE GraalVM-Evaluator (HostAccess.ALL). Labor + PoC, Ende-zu-Ende…
 r00t4dm/jenkins-cve-2017-1000353
Proof-of-Concept-Exploit für Jenkins CVE-2017-1000353, eine Remote-Code-Execution-Schwachstelle durch unsichere Deserialisierung in der…
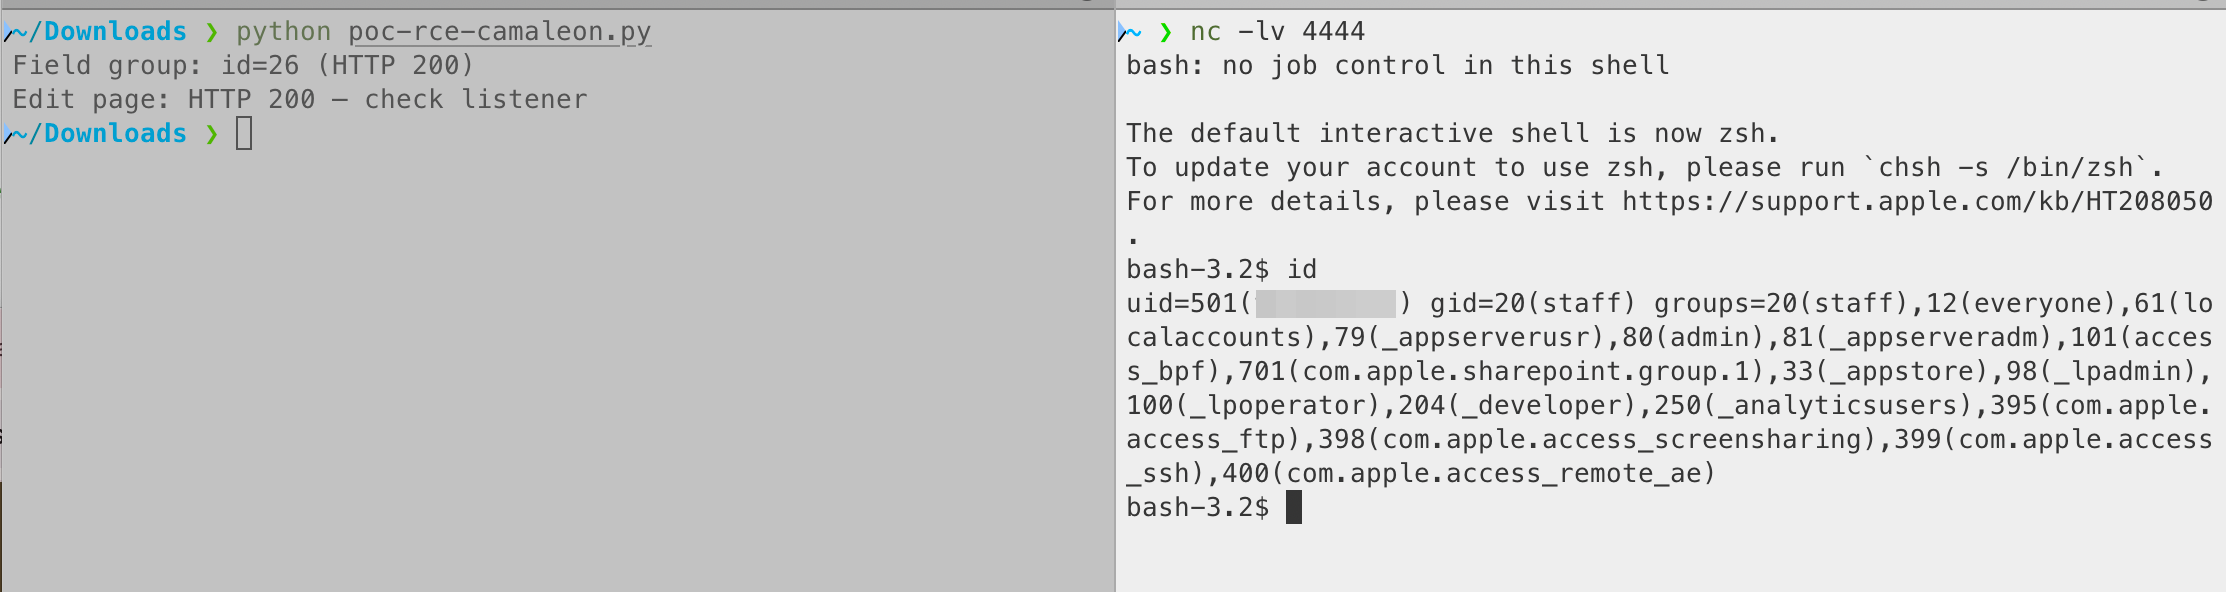 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
Sicherheitshinweis: Camaleon CMS – Authentifizierte RCE über das benutzerdefinierte Feld `select_eval`
 eqstlab/cve-2026-30951
Sequelize JSON Cast SQL-Injektion
 nxgn-kd01/react2shell-scanner
Erkennen Sie die CVE-2025-55182 (React2Shell) RCE-Sicherheitslücke in React Server Components. Schneller, genauer Scanner ohne Fehlalarme.
 datawiza-inc/spring-rec-demo
Der Democode, der die aktuelle Spring4Shell RCE (CVE-2022-22965) zeigt.
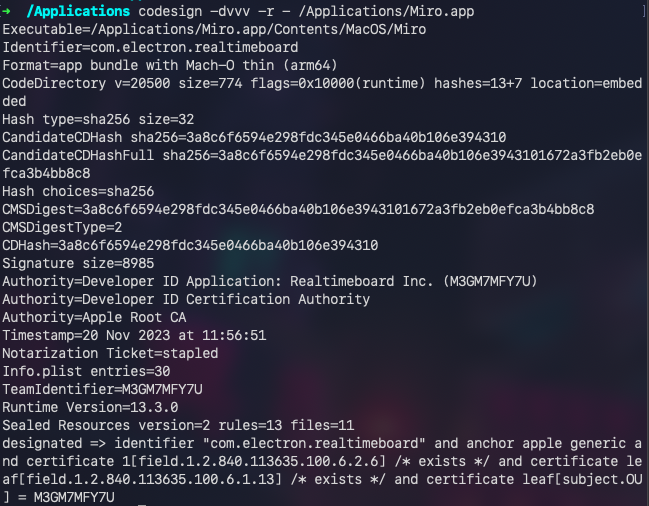 louiselalanne/cve-2024-23746
Miro Desktop 0.8.18 unter macOS ermöglicht die Einschleusung von Electron-Code.
 oscerd/cve-2026-40047
Reproducer für CVE-2026-40047: Apache Camel camel-docling CLI-Argument-Injektion / Pfad-Traversal








