
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 dbzoo/log4j_scanner
Dateisystem-Scanner für Log4Shell (CVE-2021-44228) und verwandte CVEs. Erkennt anfällige JAR-Dateien über Hash-Abgleich und Klassenpräsenz. Läuft…
 inettgmbh/checkmk-log4j-scanner
Checkmk-Erweiterung, die JAR-, WAR-, EAR- und AAR-Dateien auf Log4j-Versionen scannt, die anfällig für CVE-2021-44228 sind, indem sie die META-INF…
 gmh5225/antidbg-unabomber
VMP verbesserte Idee (altes AmogusPlugin)
 nth347/cve-2020-28032_poc
PoC für CVE-2020-28032 (Es ist nur eine POP-Kette in WordPress < 5.5.2 zur Ausnutzung von PHP Object Injection)
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap-Pufferüberlauf - Vollständige Analyse, Grundursache, PoC und RCE-Ausnutzungs-Roadmap
 0x-nope/cve-2019-12180
Advisory und Proof of Concept für CVE-2019-12180, das die Ausführung beliebigen Groovy-Codes in SoapUI und ReadyAPI über bösartige Projektdateien…
 gh-ost00/cve-2024-0195-spiderflow
CVE-2024-0195 Unzureichende Kontrolle der Codegenerierung ('Code Injection')
 aelmosalamy/cve-2024-53924
Ein PoC von CVE-2024-53924
 ming1700/cve-2026-38192
pluck-CMS-4.7.20-Code-Injection-Schwachstelle
 alikarimi999/cve-2021-21315
Proof-of-Concept-Exploit für CVE-2021-21315, eine Befehlsinjektionsschwachstelle in Node.js, die Remote-Code-Ausführung demonstriert.
 surajhacx/helakuruv.1.1-dllhijack
Helakuru Version 1.1 DLL-Hijack - CVE-2024-48605
 rndhouse/vcamper
PoC: Identifikation stiller Sicherheitspatches vor CVE
 hoangkien1020/cve-2021-21014
Magento-Versionen 2.4.1 (und früher), 2.4.0-p1 (und früher) und 2.3.6 (und früher) sind anfällig für eine Umgehung der Dateiupload-Beschränkung. Eine…
 jzheaux/cve-2023-34035-mitigations
Zeigt die CVE-2023-34035-Sicherheitslücke in Spring Security mit anfälligen und abgemilderten Beispielanwendungen und vermittelt die richtige…
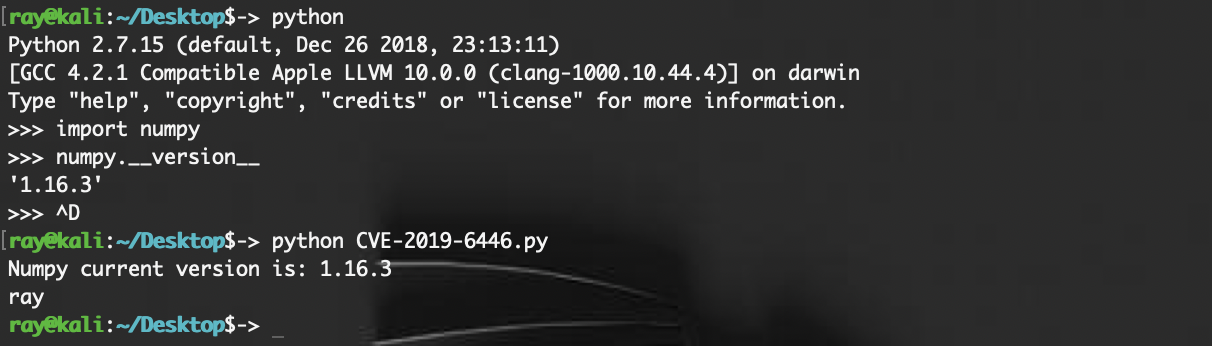 rayscri/cve-2019-6446
Numpy-Deserialisierung Befehlsausführung
 viszsec/cve-2024-23897
Jenkins POC einer Schwachstelle zum willkürlichen Dateilesen über die CLI kann zu RCE führen.
 yuriisanin/cve-2022-45771
[PoC] Privilegieneskalation & Codeausführung via LFI in PwnDoC
 p33d/cve-2024-9441
Exploit für CVE-2024-9441: Remote Code Execution durch unsachgemäße Eingabebereinigung in der PHP-Funktion zum Zurücksetzen vergessener Passwörter.…








