
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen

 moshuum/tf-log4j-aws-poc
Die Dateien dieses Projekts demonstrieren einen Proof-of-Concept der log4j-Schwachstelle (CVE-2021-44228) auf AWS mithilfe von Terraform als…
 oscerd/kroxylicious-pqc-filter
Ein Kroxylicious-Filter-Plugin, das transparente Post-Quanten-Verschlüsselung (ML-KEM + AES-256-GCM) auf Datensatzebene für Apache Kafka bereitstellt…
 gonsarrabia/minimus-junior-backend-exercise
Übung für Junior-Backend-Kandidaten: Paketierung der dasel-CLI (v3.3.1) mit Melange, Behebung von CVE-2026-33320 und Erstellung eines minimalen…
 0xblackash/cve-2026-40175
CVE-2026-40175
 aman-sharma-dev/netsentryx
Eine ereignisgesteuerte Netzwerküberwachungsplattform, die Live-Paketmitschnitt (Npcap), latenzarme Verkehrsanalyse und unüberwachte…
 simoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit
Serverless Framework MCP Server (CVE-2025-69256) Basis-Score: 9.4/10 → CTT-verbesserter Score: 9.9/10 Eine kritische Befehlsinjektions-Schwachstelle…
 radyio/cve-2014-6271
Projekt zur Präsentation einer CVE (ShellShock) mit PDF, technischer und reproduzierbarer Demonstration.
 glutenfree69/zigraceexploit
CVE-2021-25741 POC in Zig
 scumfrog/fiberbreak
React2Shell Exploitationstool (CVE-2025-55182)
 regaan/cve-2026-33340
CVE-2026-33340: Kritische SSRF in lollms-webui /api/proxy - Nicht authentifizierte Fälschung beliebiger Anfragen (CVSS 9.1)
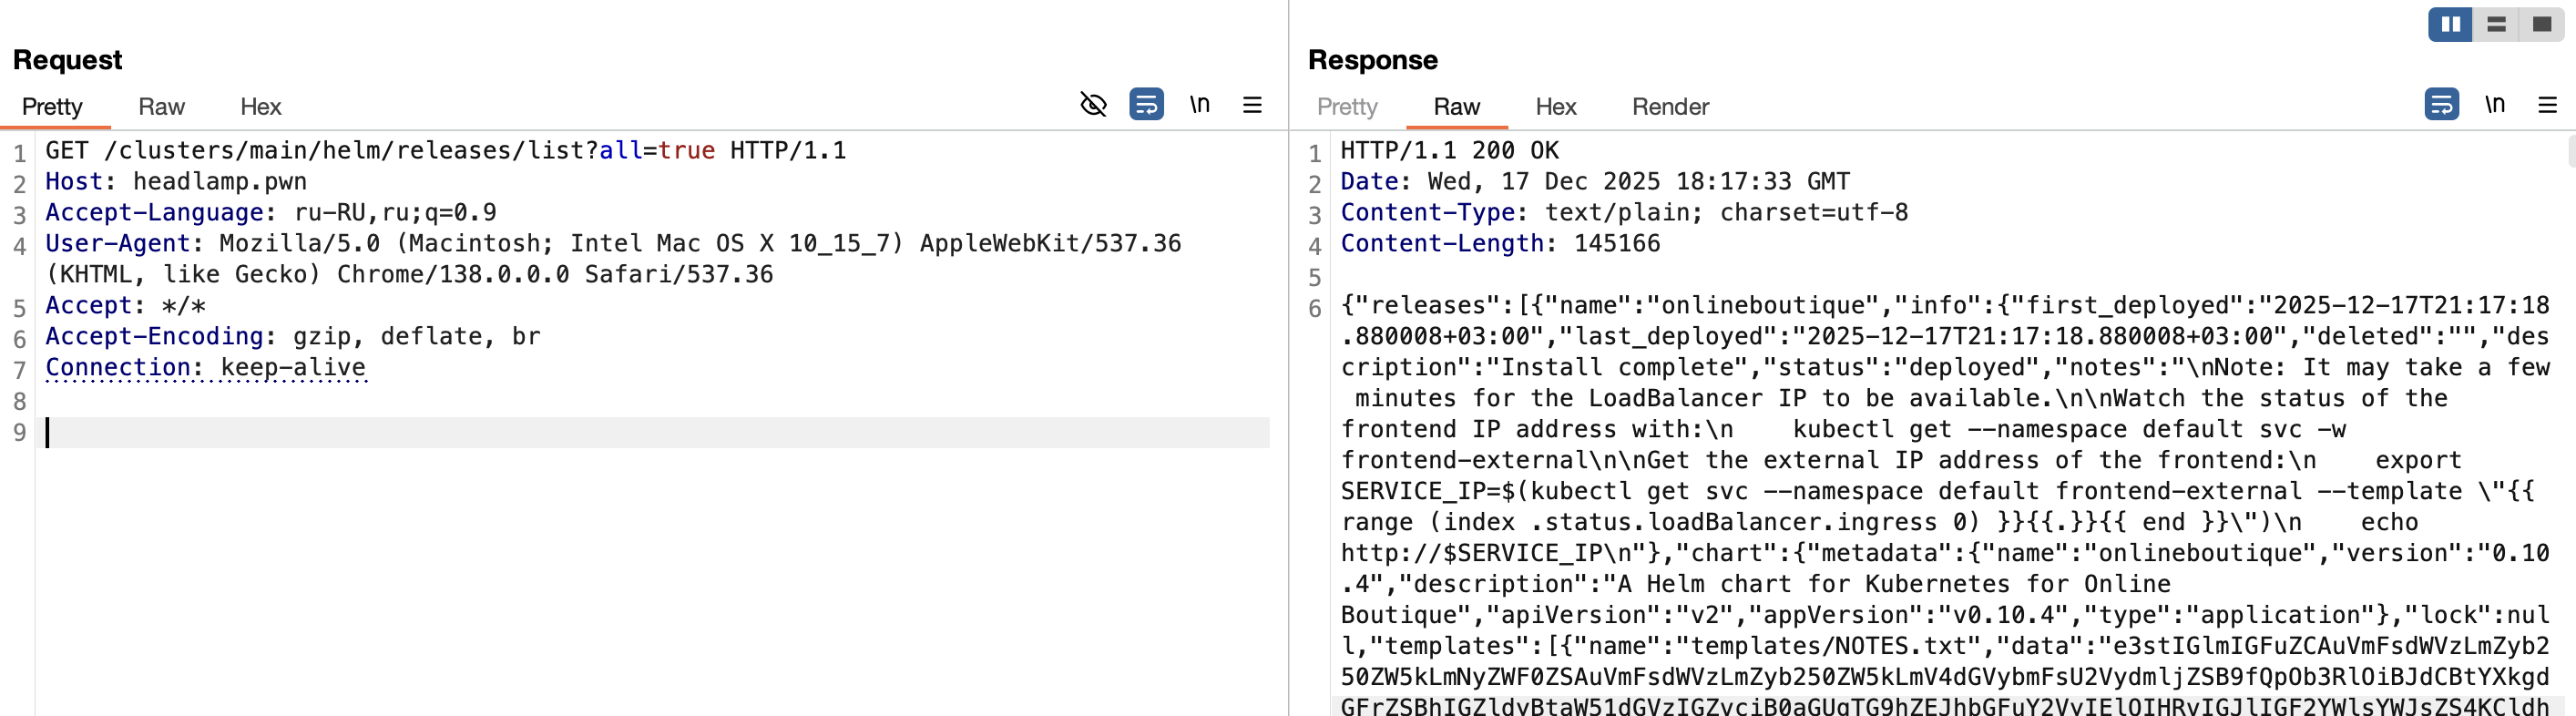 r0binak/cve-2025-14269
CVE-2025-14269 PoC-Exploit
 poxsky/cve-2026-24516-digitalocean-rce.
Technische Analyse und PoC für CVE-2026-24516: Unauthentifizierte Root-Remote-Code-Ausführung im DigitalOcean Droplet Agent (CVSS 10.0).
 b0b0haha/cve-2026-29955
Proof-of-Concept für CVE-2026-29955, eine Command-Injection-Schwachstelle im KubePlus kubeconfiggenerator, die Remote-Codeausführung und den…
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 legt einen kritischen Fehler in Azure Networking offen, der es Angreifern ermöglicht, Privilegien zu eskalieren und das Routing über…
 sudo-wp/sudowp-adminer
Ein sicheres, vertrauensfreies Datenbankverwaltungstool für WordPress. Behebt kritische SSRF-Sicherheitslücken (CVE-2021-21311) durch die…
 pvharmo2/gha-lab-5511dc3f73
Autorisiertes Sicherheitsforschungs-Labor, das CVE-2026-45131 reproduziert (pwn-Request in .github/workflows/pull-request.yaml) — Snapshot von…
 chernandez321/cve-2025-9074-docker-escape
Dieses Skript ist für den Bildungsgebrauch und in autorisierten Umgebungen wie HackTheBox bestimmt. Die Verwendung gegen Systeme ohne ausdrückliche…
 rrespxwnss/cve-2025-63571
Proof of Concept, der Server-Side Request Forgery in ChatGPT demonstriert und es Angreifern ermöglicht, die KI zu zwingen, beliebige HTTP-Anfragen zu…








