
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen

 mnk-works/portainer-cve-2026-44848-checker
Nicht-destruktiver Prüfer für CVE-2026-44848: Fehlende Autorisierung bei Portainer für Docker-Plugin-Endpunkte
 rui0828/cve-2026-21440-adonisjs-bodyparser
Docker-basiertes Reproduktionslabor für CVE-2026-21440. Eine Path-Traversal-/Arbitrary-File-Write-Schwachstelle in @adonisjs/bodyparser ≤10.1.1.
 oscerd/cve-2026-79986
Reproducer und Analyse für CVE-2026-79986, einen Path Traversal in Apache Camel camel-azure-files, bei dem Namen aus dem Share-Listing das abgefragte…
 abraxas/spark-proxyuser-classpath
Apache Spark 4.2.0 - Hoch - Remote - Privilegien-Rest - proxy-user defaultExtraClassPath
 abraxas/spark-connect-copy-local
Apache Spark 4.2.0 - Hoch - Remote - Dateischreiben - Connect-Sitzung SET copyFromLocalToFs.allowDestLocal
 nvansluis/test_cve-2023-46747
Python-Skript zum Testen von F5 BIG-IP auf CVE-2023-46747 und zum Hinzufügen eines Administratorkontos, falls anfällig.
 apaonum/brotli-cve-check
Agent-Skill + Skript zum Scannen von Projekten auf CVE-2026-111497 (Brotli), zur Bewertung der Kritikalität und zum Vorschlagen von Fixes
 nsk-394/kavach-loop
Geschlossener Kreislauf zur Schwachstellenbehebung: erkennen -> Exploit reproduzieren -> Patch generieren -> mit einem Proof-Harness verifizieren.…

 schroeder-sys/pantheon-souverainete
Modulare, redundante und 100 % souveräne Cloud-Infrastruktur, um sich von den GAFAM unabhängig zu machen. Technische Leitfäden,…
 q0524/cve-2026-44825_ctf
Dockerisierte Apache-Solr-CTF-Challenge, die den Standard-Anmeldedaten-Authentifizierungsbypass CVE-2026-44825 reproduziert, mit…
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 Schwachstellen- und Kompromittierungsbewertungstool
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Zero-Downtime-Fallstudie zur Verteidigung gegen Linux-Kernel-Zero-Days. Für die automatisierte CLI und das Dual-Witness-Notar-Framework siehe…
 the-infra-company/kcatcher
Erwische, was in deinen Kafka-Clustern lauert.
 suriyaboon/hackthebox-facts
HTB Facts ist eine einfache Linux-Box mit Camaleon CMS und MinIO. Erhalten Sie Admin-Zugriff über offene Registrierung und eine…
 ejfkdev/oss
Cloudübergreifende S3-kompatible Objektspeicher-CLI zum Auflisten, Exportieren und Herunterladen von Buckets über AWS, Aliyun, Tencent, Huawei und…
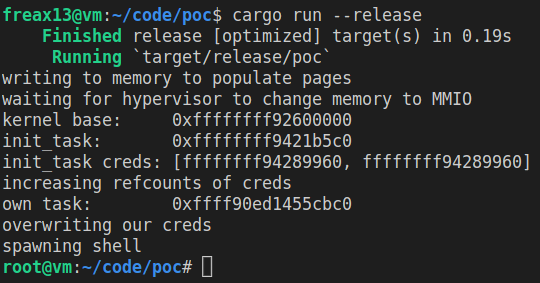 freax13/cve-2023-46813-poc
Proof-of-Concept-Exploit für CVE-2023-46813, der auf AMD SEV-SNP abzielt. Erhöht Privilegien durch Manipulation von Hypervisor-Speichertypänderungen,…
 chef-cft/salt-vulnerabilities
Prüft auf CVE-2020-11651 und CVE-2020-11652
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Führt nicht vertrauenswürdiges Python, JavaScript und Bash in einer gehärteten Jail-Umgebung mit 5-Sekunden-, 128-MB-, 0,5-Kern-, PID- und…








