
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen
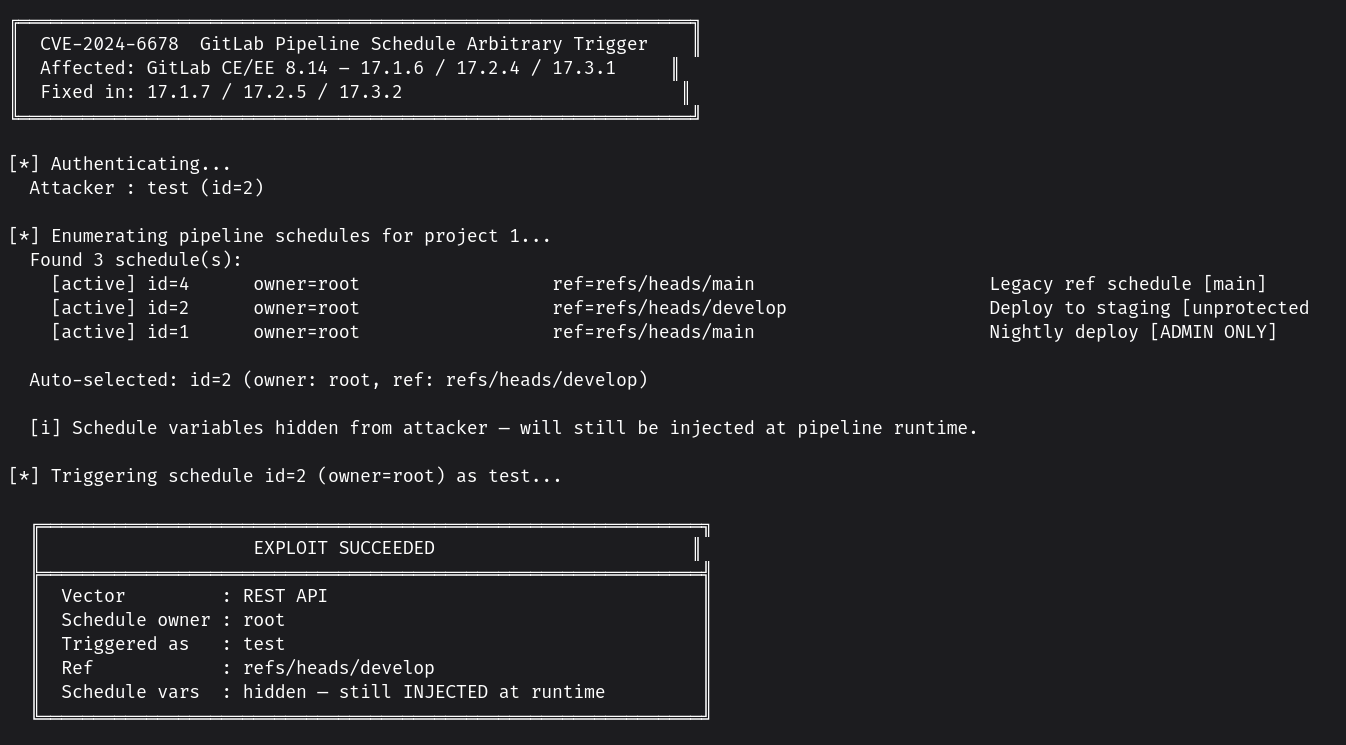
 fallenskill1/cve-2024-6678
PoC für CVE-2024-6678
 ajf8729/blacklotus
BlackLotus aka CVE-2023-24932 Erkennungs-/Behebungsskripte für Intune, ConfigMgr und allgemeine Verwendung
 all3xj/fixing-google-secops-detections
Tuning und Refactoring von Google Chronicle Curated Detections zur Beseitigung von Alert-Fatigue und zur Behebung von Logiklücken/-fehlern.
 atlasvector/kestra-cve-2026-53576
End-to-End-Reproduktion und layerübergreifende Erkennung von CVE-2026-53576, der nicht authentifizierten RCE in Kestra – über den Basis-PoC…
 cmnatic/dockerized-cve-2019-14287
Containerisierte und bereitstellbare Nutzung der Schwachstelle CVE-2019-14287. Weitere Informationen in README.md.
 gunyakit/cve-2025-1974-poc-exploit
Kubernetes Ingress-nginx RCE (IngressNightmare)
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Belege und Daten für den Sorami-Fachbericht über Sicherheitsvoreinstellungen von 15 Helm-Charts für KI-Serving, Vektordatenbanken und MCP auf…
 gteissier/cve-2017-10617
Proof-of-Concept-Exploit für die Juniper Contrail XXE-Schwachstelle (CVE-2017-10617) mit Docker-basierter Laborumgebung, die lokale Dateioffenlegung…
 damnkrishna/cve-2025-32433-lab
Eine Schwachstelle in der Handhabung von SSH-Protokollnachrichten könnte es einem böswilligen Akteur ermöglichen, unbefugten Zugriff auf betroffene…
 fabriziosalmi/tanstack-compromise-checker
Shell-Skript zum Erkennen von Indikatoren für den TanStack npm Supply-Chain-Angriff (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 aoripus-ltd/januscape-hotfix
Vollständige Fix-Sammlung für die Guest-to-Host-Escape-Schwachstelle CVE-2026-53359 im KVM/x86-Shadow-MMU. Von Zero-Downtime-Livepatch bis…
 murrez/cve-2026-100835
Python-PoC für CVE-2026-100835: prüft Contrast-Manifeste auf AllowedChipIDs/AllowedPIIDs, erkennt Versionen und sondiert Coordinator-Endpunkte, um…
 rahulreddykarne/cve-2026-15911-confluent_kafka
Deaktivierte TLS-Zertifikatsüberprüfung für HashiCorp Vault KMS in confluent-kafka
 abhaybansal16/cve-2025-55182-lab
Docker-basiertes Lab zur Reproduktion von CVE-2025-55182 (React2Shell), einer nicht authentifizierten RCE im React Server Components Flight Protocol,…
 yifengchen-cc/cve-2026-8933
C-Proof-of-Concept für CVE-2026-8933, eine lokale Rechteausweitung in snap-confine, die cgroup-Freezing, Symlink-Races und udev-Regel-Injection…
 cirocosta/lighty-sqlinj-demo
Pädagogische Exploit-Demonstration von CVE-2014-2323 SQL-Injection in lighttpd's mod_mysql_vhost, mit Docker-basiertem Labor für praktische…
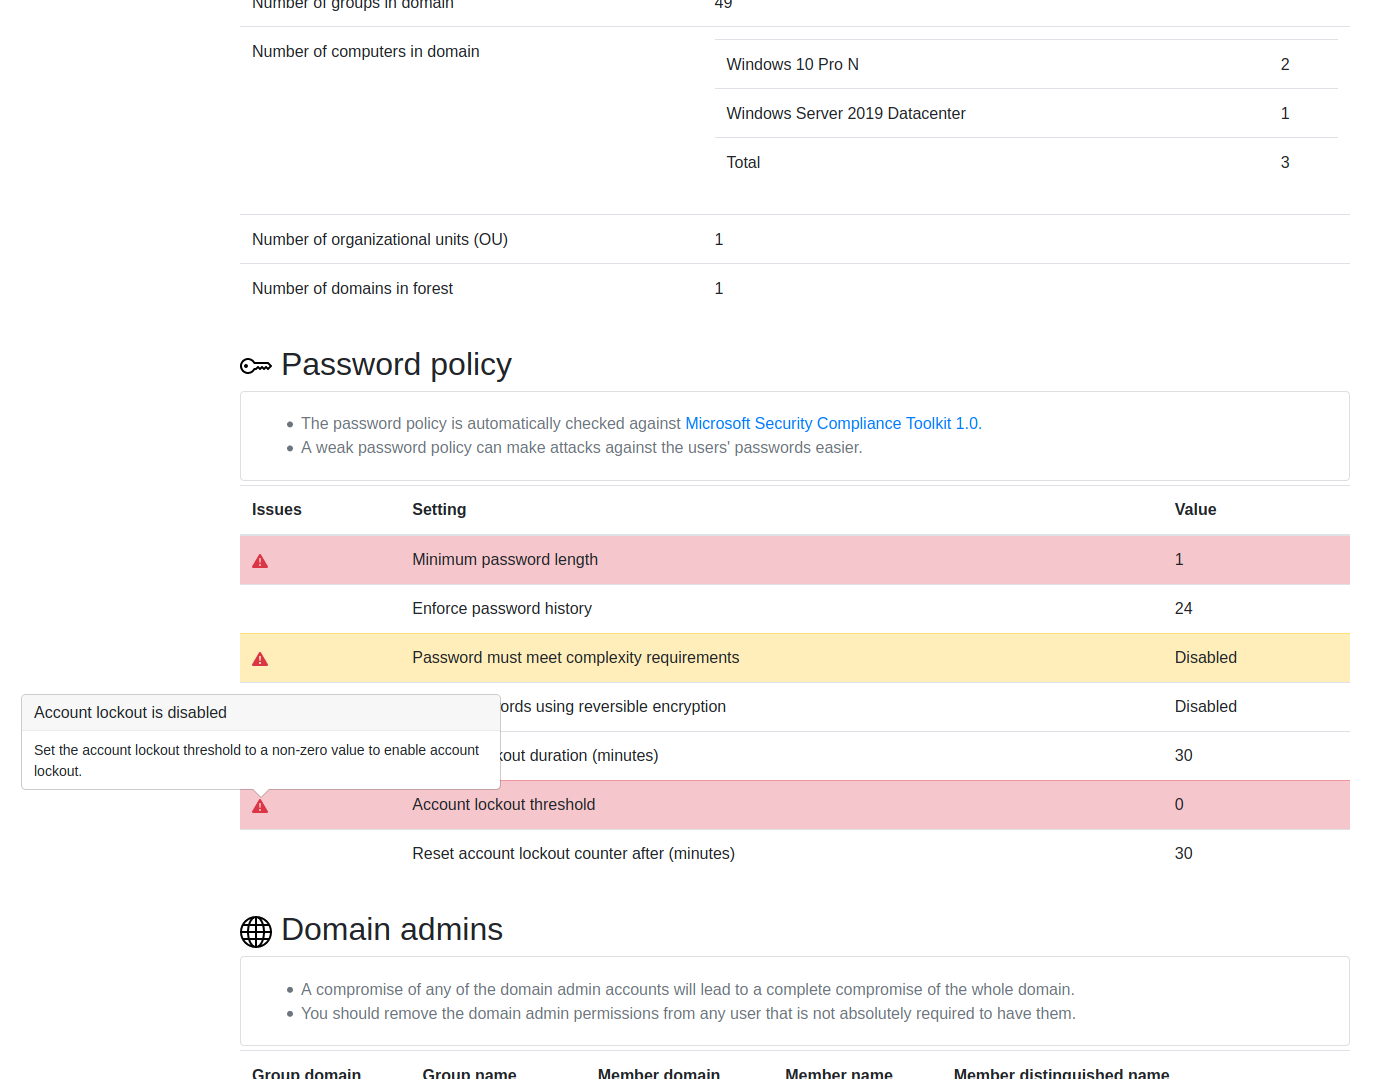 ncsc-fi/tiuku
Tiuku ist ein Tool zum Scannen verschiedener Arten von Systemen und Umgebungen nach sicherheitsrelevanten Informationen und zur Anzeige der…
 sdodson/cve-2026-46595-proof
Go-Proof-of-Concept zur Demonstration von CVE-2026-46595 in golang.org/x/crypto/ssh, unter Verwendung von Symbolinspektion gestrippter Binärdateien…








