
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen

 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Erkennungsskript für CVE-2026-31431 (Copy Fail), das Kernel-Version, Patch-Vorhandensein, Kernel-Konfigurationen, AF_ALG-Socket-Verfügbarkeit,…
 blueteamsteve/cve-2021-41773
Angreifbare Docker-Images für CVE-2021-41773
 xtuc/airgap
Sicherheit für das moderne Zeitalter der KI: Verteidigung gegen böswillige KI-Agenten und schädliche npm-Pakete
 ajutamangdev/hatiyar
Modulares Penetrationstest-Framework mit einer Metasploit-ähnlichen interaktiven Shell, vorgefertigten CVE-Exploit-Modulen und…
 nightwatchcybersecurity/airflowscan
Checkliste und Werkzeuge zur Erhöhung der Sicherheit von Apache Airflow
 helixar-ai/mcp-security-checklist
MCP wird rasant eingeführt. Sicherheitsleitfäden hinken hinterher. Diese Checkliste bietet Sicherheitsingenieuren, Plattformteams und technischen…
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 – Loom für AWS – Kritisch – Authentifizierungsumgehung – unauthentifizierter Super-Admin, wenn kein IdP konfiguriert ist
 parasimpaticki/awesome-appsec-interview
Eine kuratierte Liste von Ressourcen, Übungsfragen und Lernmaterialien, die dir bei der Vorbereitung auf Vorstellungsgespräche im Bereich…
 aquasecurity/trivy-plugin-kubectl
Ein Trivy-Plugin, das die Images einer Kubernetes-Ressource scannt.
 pokerfacesad/cve-2021-1056
PoC für CVE-2021-1056 im Zusammenhang mit GPU-Containersicherheit.
 typhoon1217/cve-2026-98432-mitigation
Temporäre Gegenmaßnahme für CVE-2026-98432 (Linux IPv4 TCP ireq_opt Use-after-free): IPv4 TCP mit IP-Optionen verwerfen, MPTCP deaktivieren.…
 ustayready/outpost
AWS-Test- und Berichtsverwaltungstool
 darryk10/cve-2021-25735
Exploit für CVE-2021-25735, der die Umgehung des Kubernetes Validating Admission Webhook durch Node-Label-Manipulation demonstriert, mit…
 falconforceteam/falcondash
Azure-Arbeitsmappen-Dashboard, das Erkennungsleistungsmetriken visualisiert und untersucht und Sicherheitsteams dabei hilft, ihre Erkennungsregeln zu…
 ecomtech-oss/pisc
Öffentlicher OCI-Image (Docker-Image) Sicherheitschecker
 nccgroup/sfpoldevchk
Salesforce Policy Deviation Checker
 knqyf263/cve-2018-1111
# Docker-basierte Laborumgebung zur Reproduktion und Ausnutzung von CVE-2018-1111 (DynoRoot) mit automatisierten Angreifer- und Opfer-Skripten für…
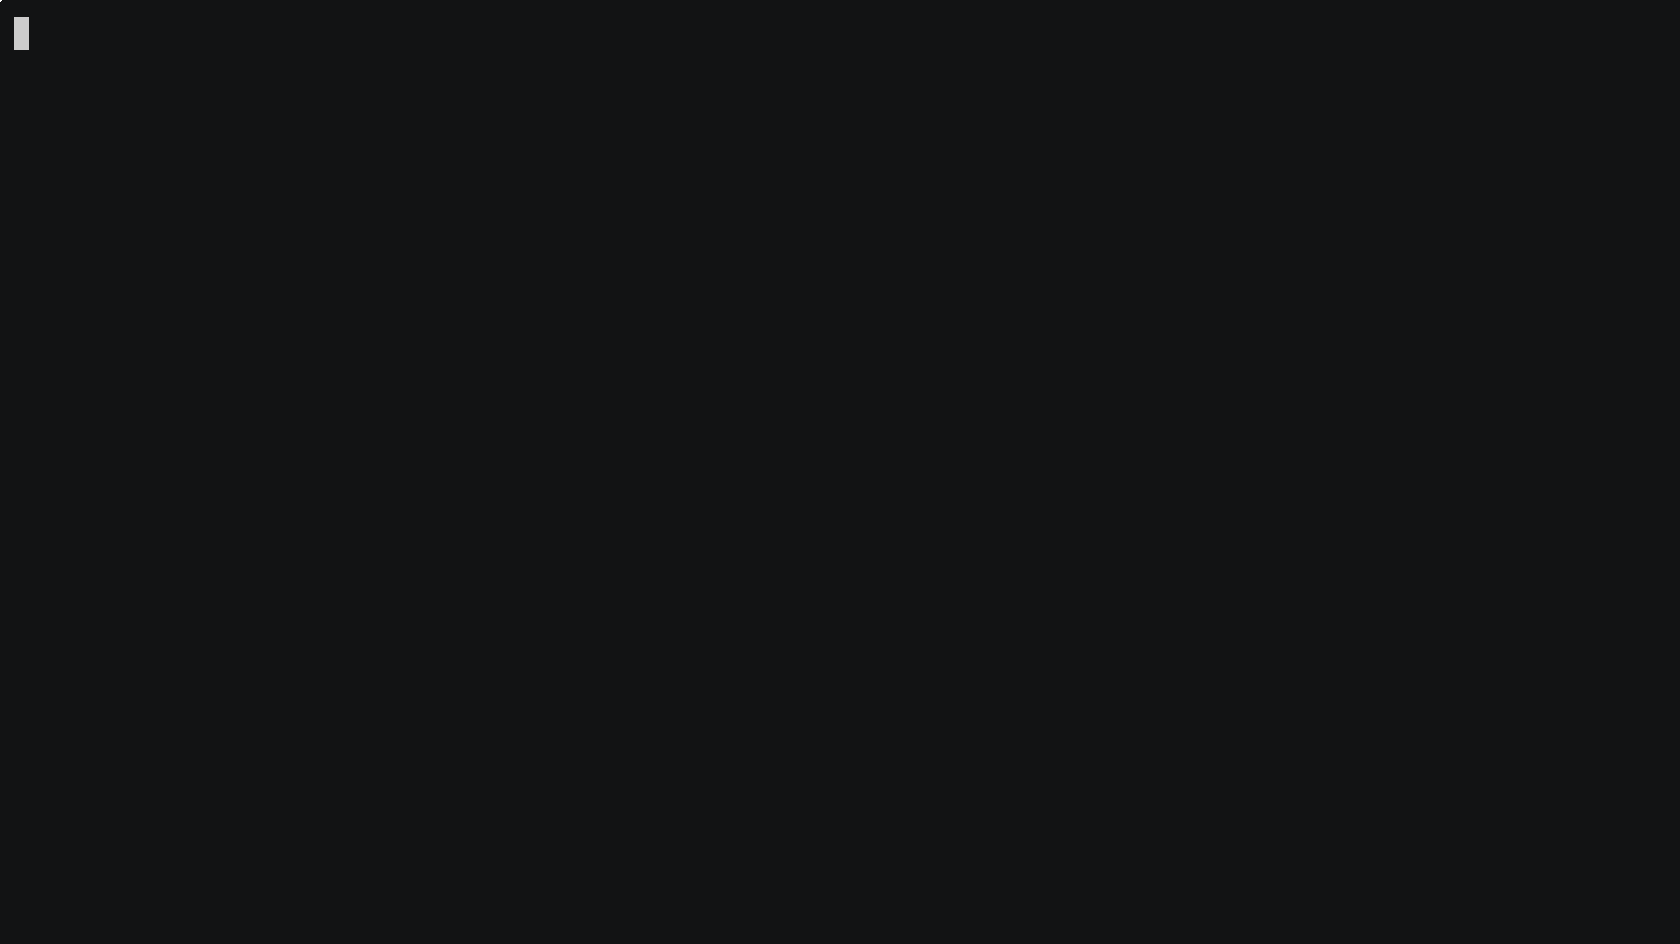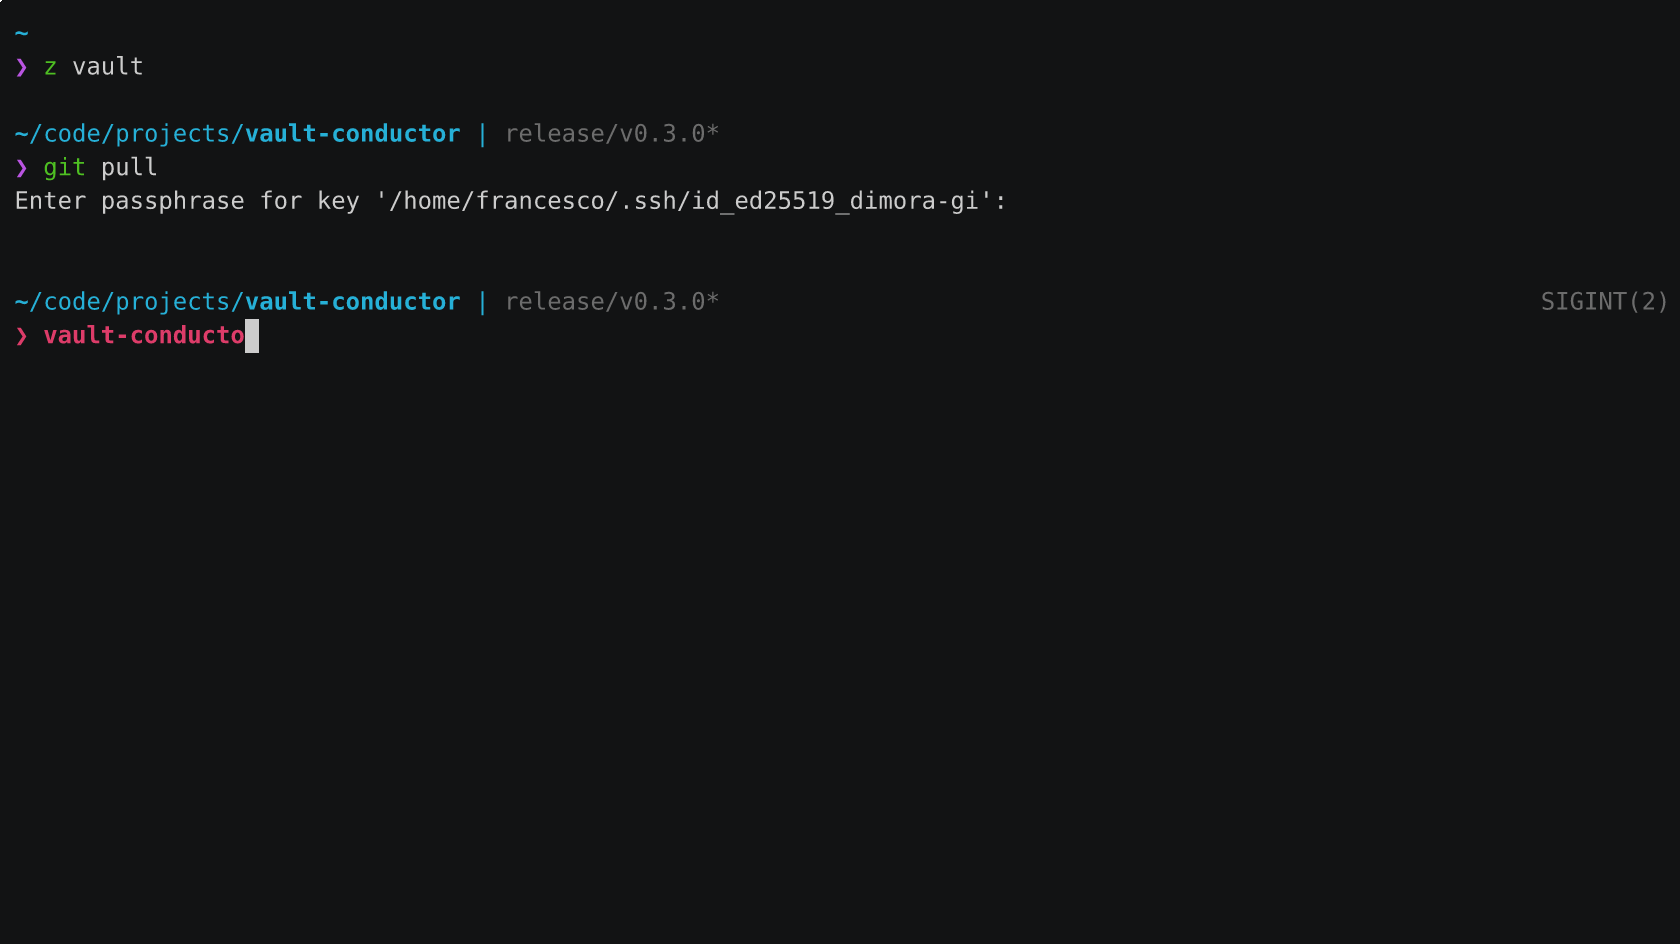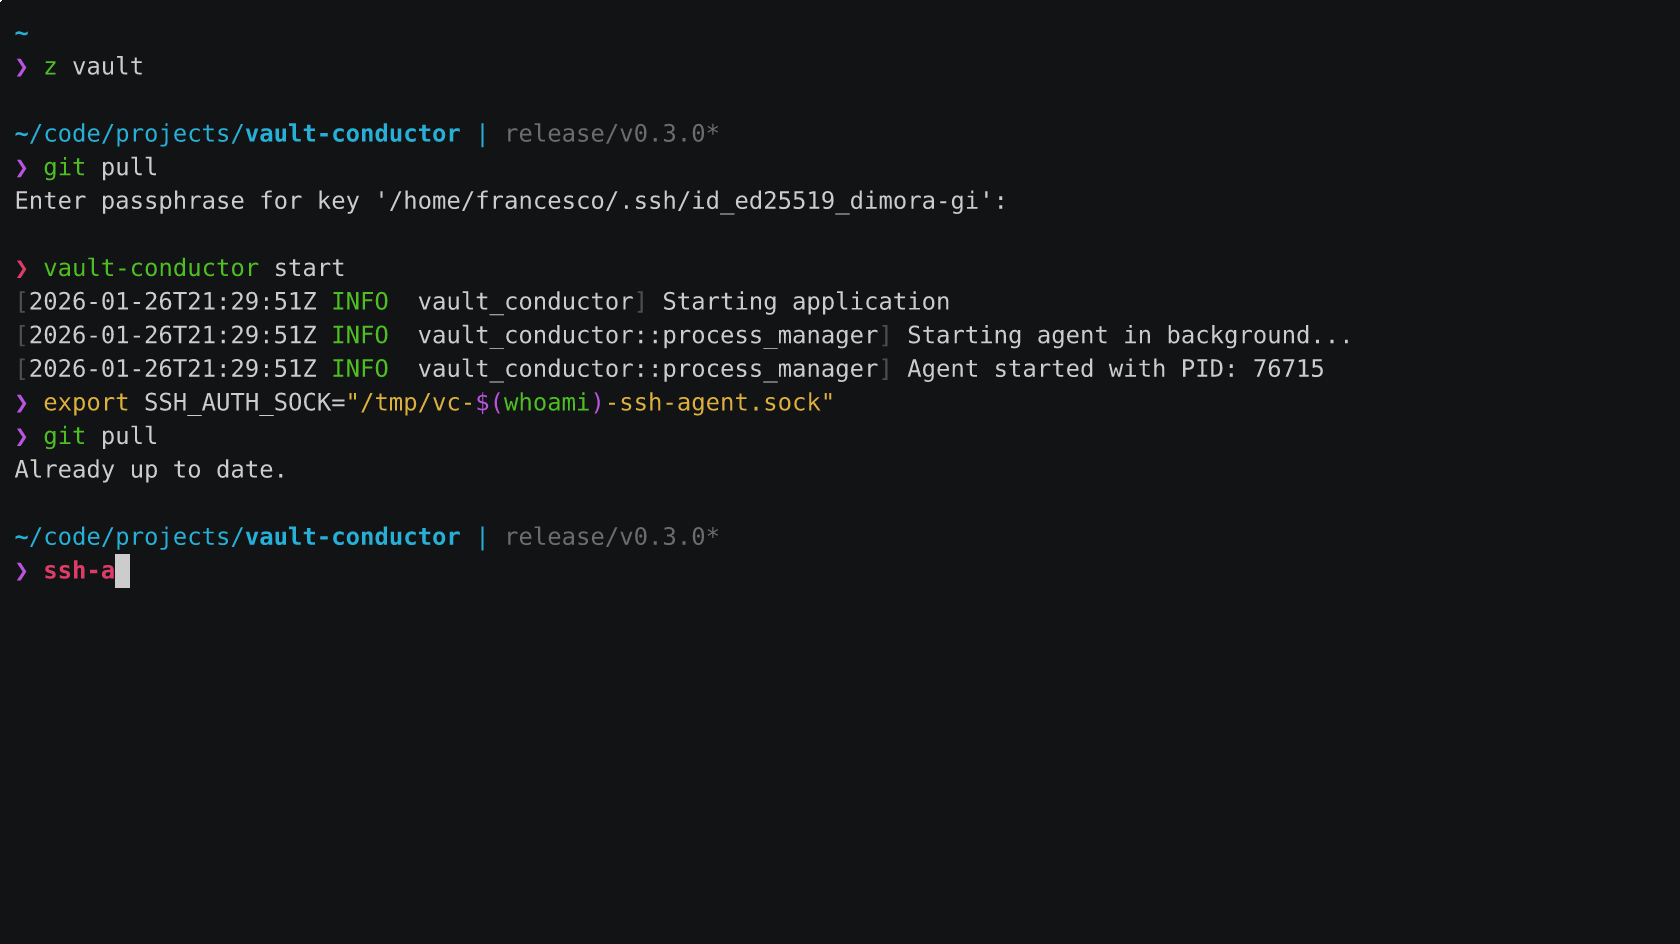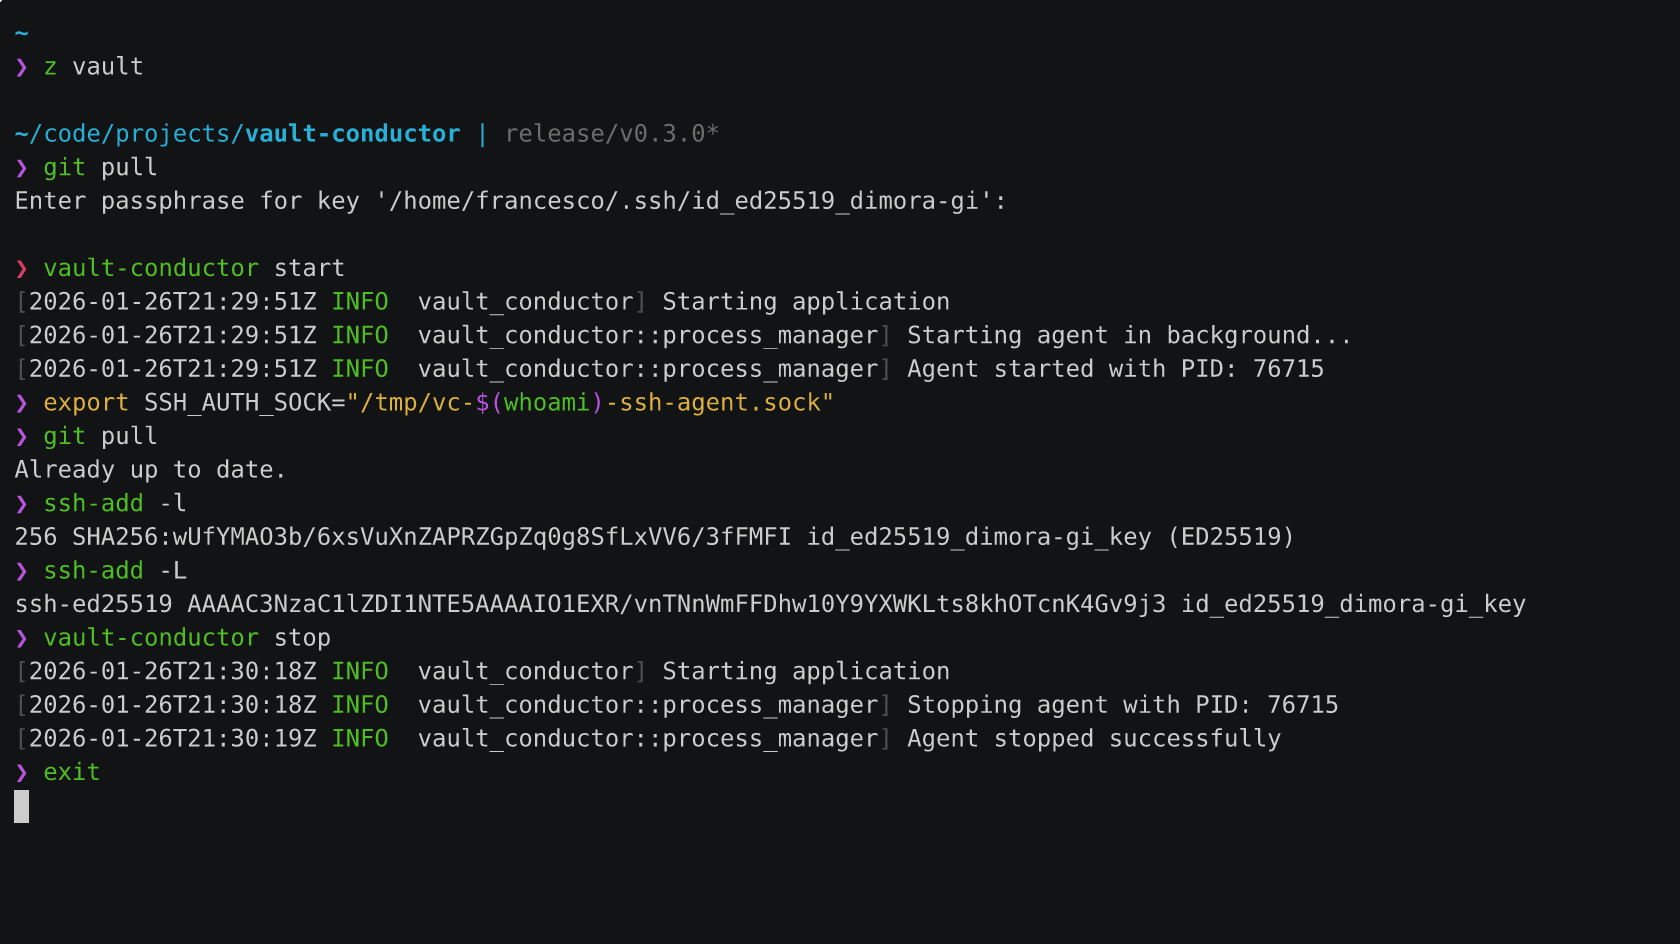 pirafrank/vault-conductor
Ein SSH-Agent, der im Bitwarden Secrets Manager gespeicherte SSH-Schlüssel bereitstellt.








