
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 rick2600/redis-stack-cve-2024-55656
Proof-of-Concept-Exploit für CVE-2024-55656, eine Integer-Überlauf in RedisBloom, der zu heap-basiertem OOB-Lesen/Schreiben und…
 trone-ux/cve-2025-22457
PoC CVE-2025-22457
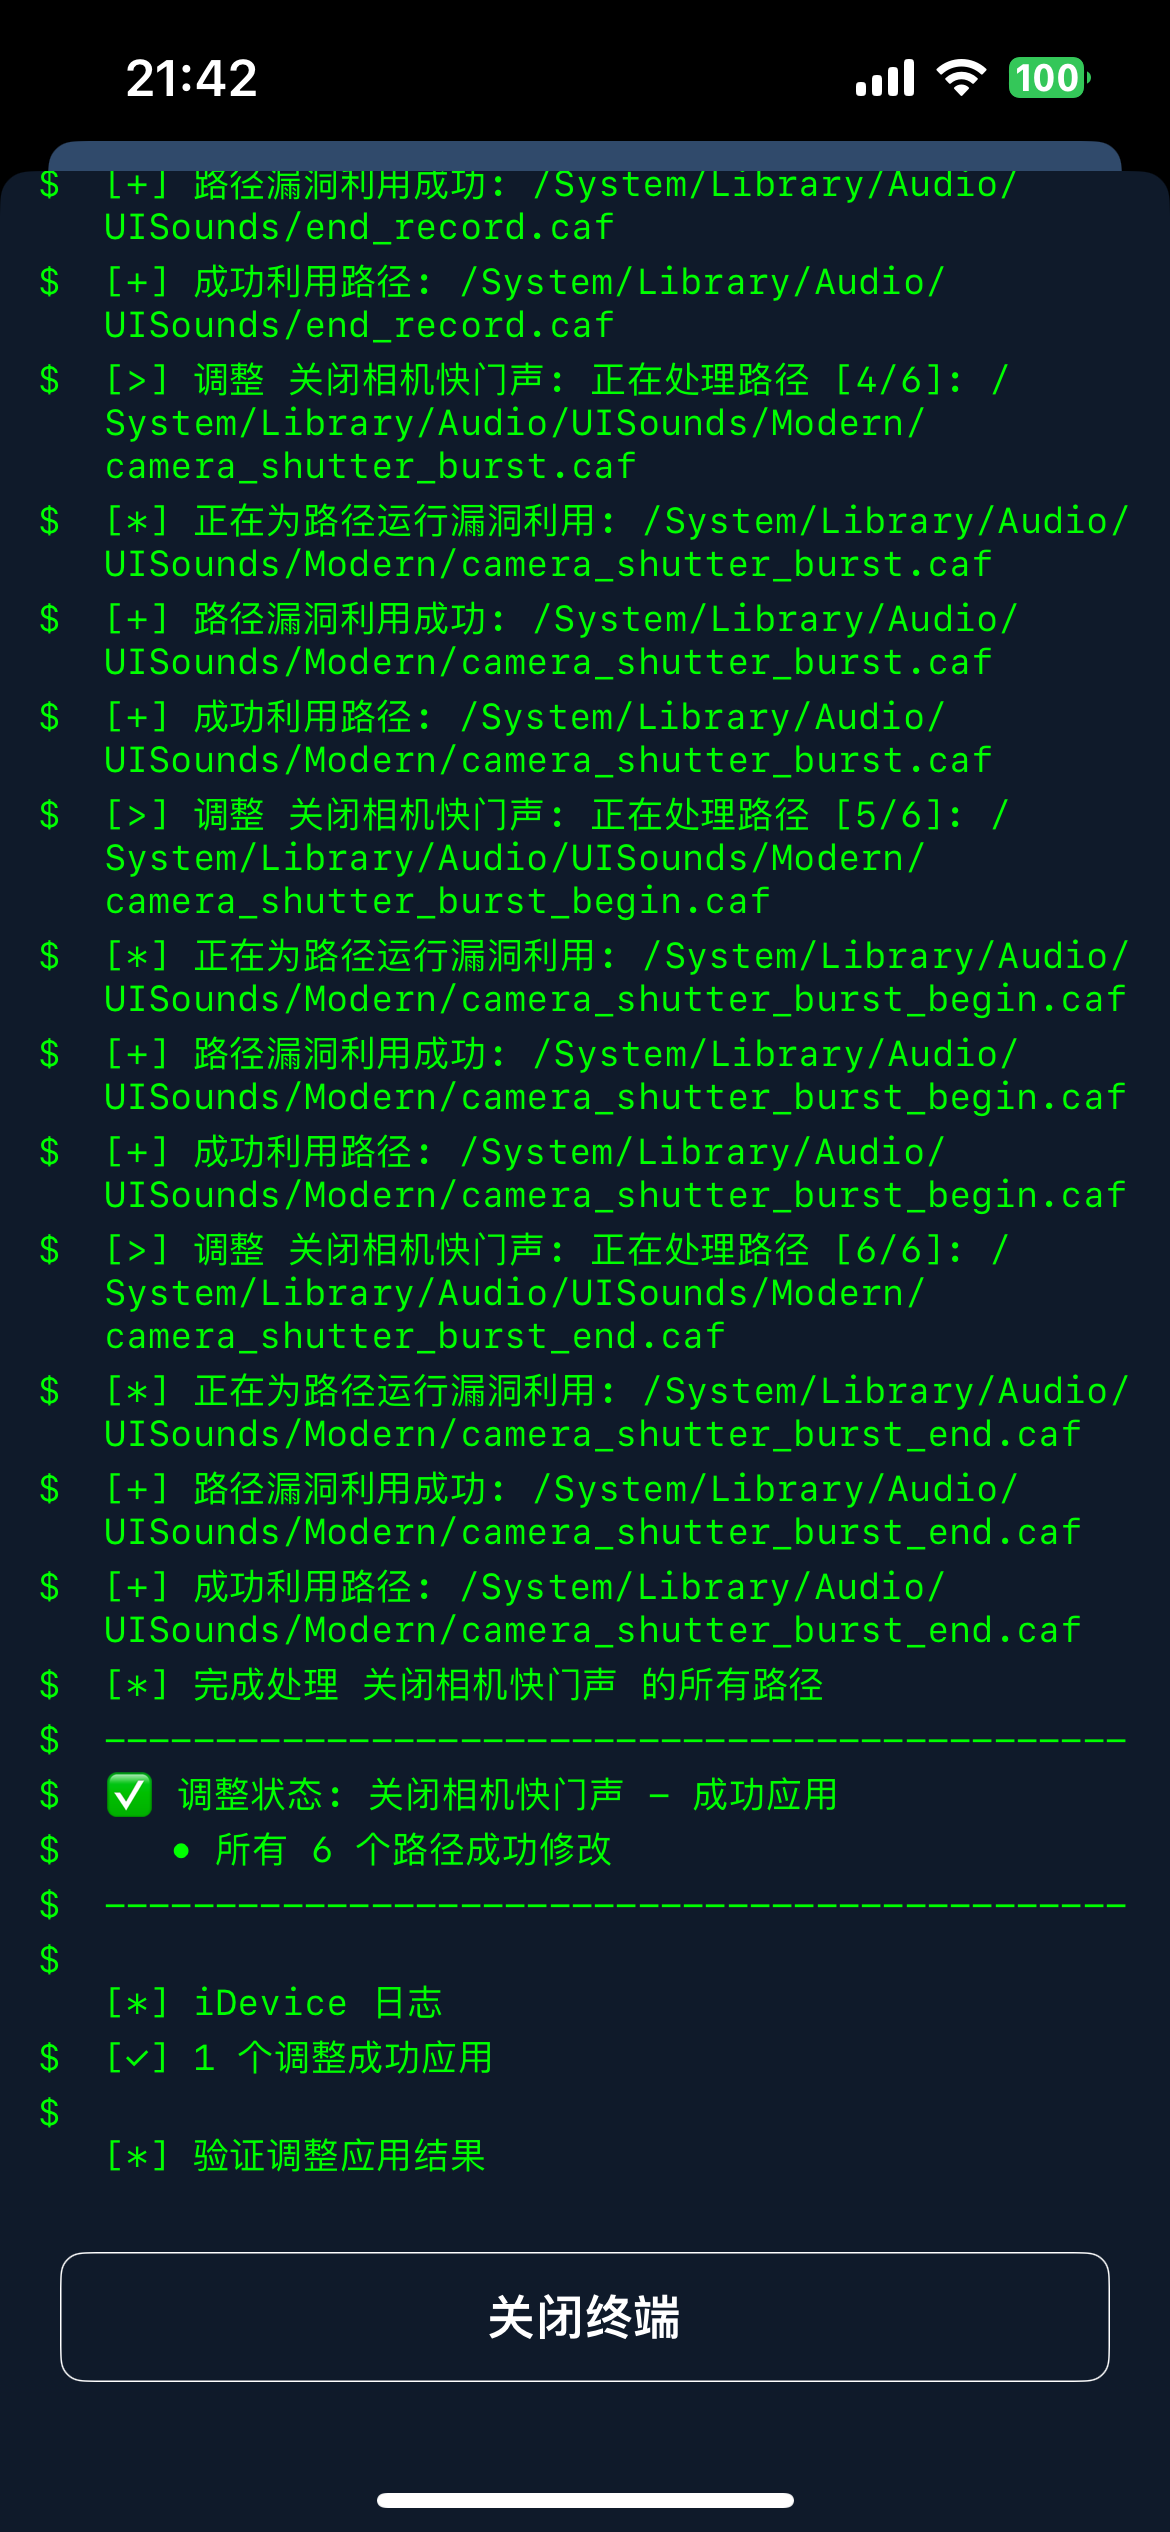 pxx917144686/idevice_zh
CVE-2025-24203-Sicherheitslücke
 barhen12/cve-2025-0288
Beliebiger Kernel-Speicher-Schreibzugriff (ungeprüftes memmove)
 shuhaib88/baron-samedit-heap-buffer-overflow-cve-2021-3156
Proof-of-Concept-Exploit für CVE-2021-3156, einen Heap-basierten Pufferüberlauf in sudo, der lokale Privilegieneskalation zu root über sudoedit -s…
 encrypter15/cve-2025-47181
Lehrreiches Python-Modell, das CVE-2025-47181 Link-Following-Privilegieneskalation in Microsoft Edge demonstriert. Simuliert Symlink-Missbrauch,…
 encrypter15/cve-2025-30400
Lehrreiches Python-Modell, das eine Use-After-Free (UAF) Privilegieneskalations-Schwachstelle demonstriert, inspiriert von CVE-2025-30400 in Windows…
 b1nhack/cve-2017-7184
CVE-2017-7184 exp
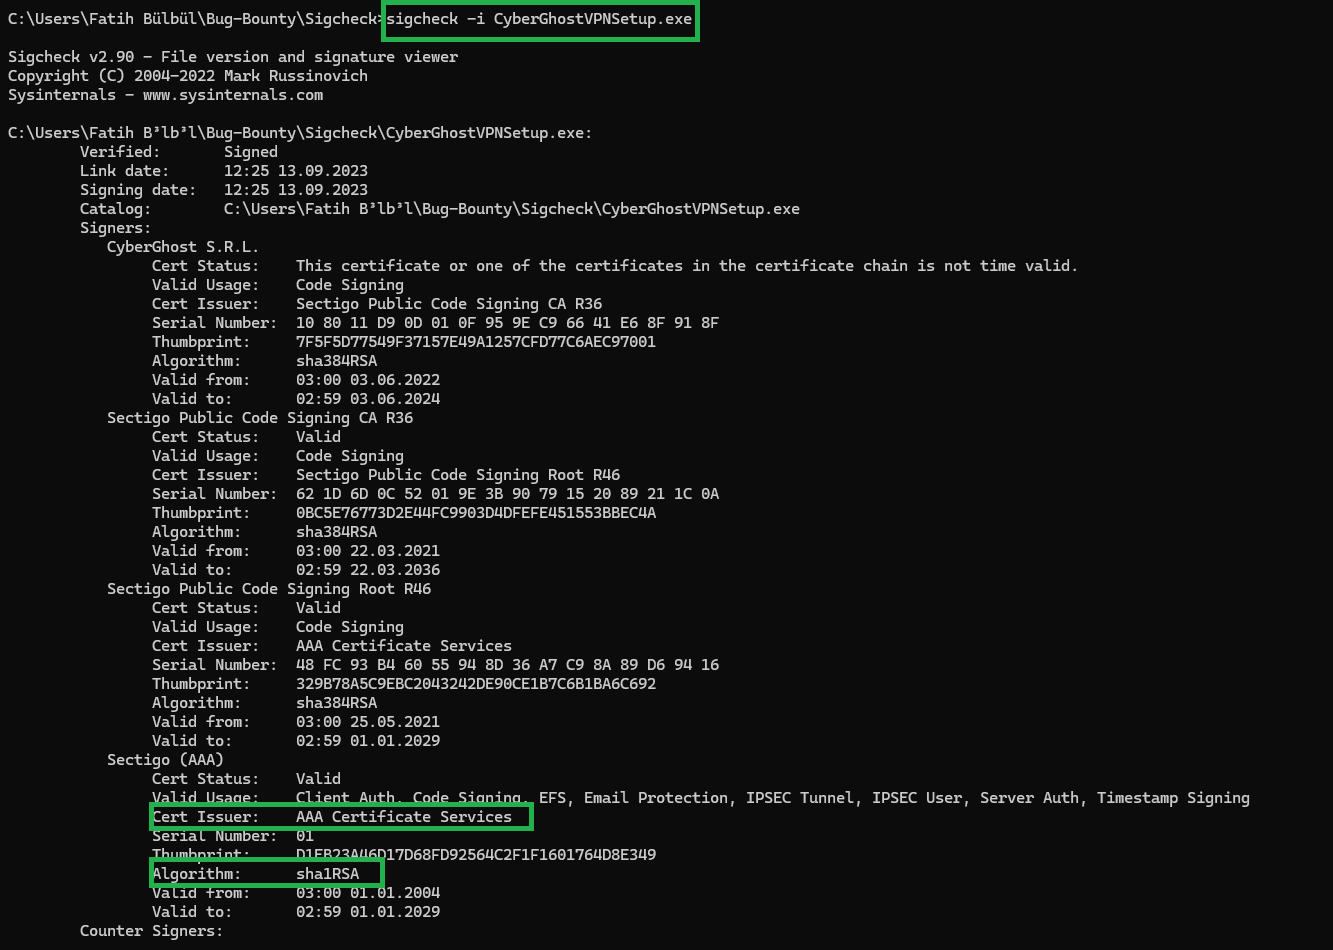 meisterlos/cve-2025-51726
PoC, das SHA-1-Codesignaturfälschung und fehlendes High-Entropy-ASLR im CyberGhostVPN-Installer demonstriert, was Trust-Bypass und ausnutzbare…
 milad-rafie/pwnkit-local-privilege-escalation-vulnerability-discovered-in-polkit-s-pkexec-cve-2021-4034
Universitätskurs über Softwareschwachstellen und deren Behebung, der die Ausnutzung und Abhilfe dieser Schwachstelle demonstriert.
 synacktiv/windows_kernel_shadow_stack
Beweise von Konzepten, die einige Aspekte der Windows-Kernel-Schattenstapel-Mitigation demonstrieren.
 kali-guru/pwnkit-cve-2021-4034
Automatisierter Exploit für CVE-2021-4034 (PwnKit), der auf die pkexec-Privilegienerweiterung in Linux-Systemen abzielt.
 mistymntncop/cve-2023-3079
Proof-of-Concept-Exploit für CVE-2023-3079, eine Chrome V8 Type-Confusion-Sicherheitslücke, mit kuratierten Analysen und Ressourcen zur…
 encrypter15/cve-2025-29824
Proof-of-Concept-Exploit für CVE-2025-29824, eine Use-After-Free-Schwachstelle im Windows-CLFS-Kernel-Treiber, der mittels Race Condition,…
 rebelle3/cve-2017-7117
Bildungsexploit für CVE-2017-7117, eine Typverwechslungs- und Use-after-Free-Schwachstelle in JavaScriptCore von iOS 10.3.4, die Techniken zum Memory…
 shishirpandey18/cve-2021-3156
Exploit für CVE-2021-3156, einen Heap-basierten Pufferüberlauf in sudo, der eine lokale Rechteausweitung zu root ermöglicht. Bietet eine…
 migopp/cve-2024-44308
DFG-Registerzuweisungsfehler in JavaScriptCore
 djjohnson565/cups-exploit
Beispiel für einen heap-basierten Pufferüberlauf basierend auf CVE-2023-4504








