
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 alainx277/cve-2025-24797
Meshtastic-Pufferüberlauf-Schwachstelle - CVE-2025-24797
 cwjchoi01/cve-2024-57394
Proof-of-Concept-Exploit für CVE-2024-57394: Wiederherstellung von Dateien mit niedrigen Berechtigungen in System32, die DLL-Hijacking und lokale…
 kuzeyardabulut/cve-2024-0582
Reiner Daten-Exploit für CVE-2024-0582
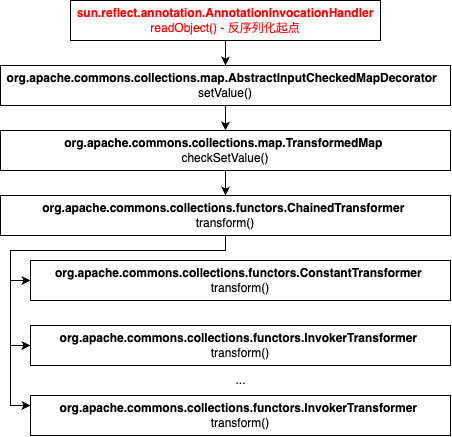 leeziao/cve-2015-6420
Java-Deserialisierungs-Exploit für CVE-2015-6420 mit Analyse der CommonsCollections-Kette, der den Auslösepfad der Schwachstelle und die…
 asieregana/cve-2021-4034
Proof-of-concept-Exploit für CVE-2021-4034, eine lokale Privilege-Escalation-Schwachstelle in polkits pkexec, geschrieben in C.
 ikersandoval003/cve-2021-4034
Proof-of-concept-Exploit für CVE-2021-4034, eine lokale Privilegieneskalations-Schwachstelle in pkexec, die es Angreifern ermöglicht, auf anfälligen…
 sparrow-labz/cve-2020-0423
Recherchieren von CVEs, die ursprünglich von longterm.io veröffentlicht wurden.
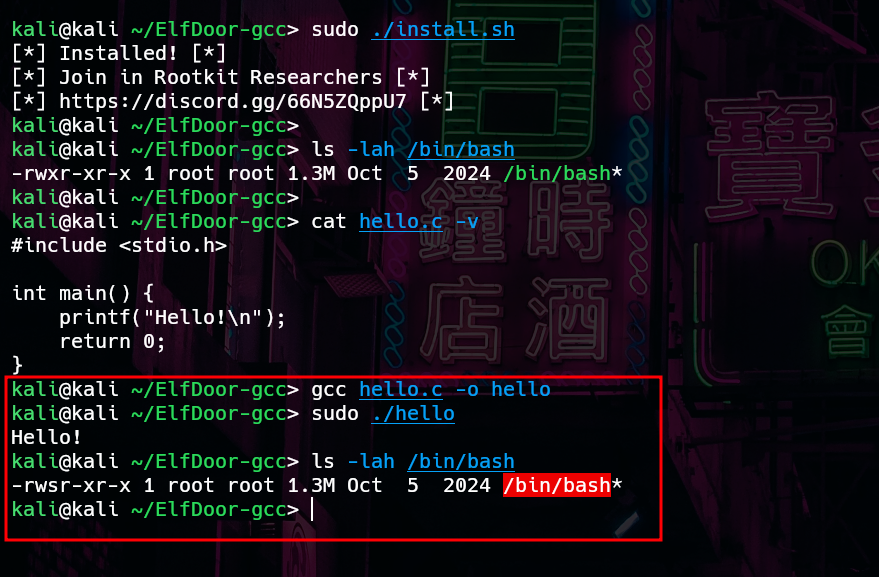 matheuzsecurity/elfdoor-gcc
Ein auf LD_PRELOAD basierendes Tool, das gcc kapert, um während des Linkens bösartigen Code in Binärdateien einzuschleusen, was eine heimliche…
 marcoschoucino/cve-2021-4034
Exploit der Schwachstelle CVE-2021-4034
 igonzalez357/cve-2021-4034-pwnkit-
Dieses Repository zeigt, wie die Schwachstelle CVE-2021-4034 ausgenutzt wird.
 nagorealbisu/cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034 (PwnKit), der durch eine Shared-Library-Injektion in polkit's pkexec Berechtigungen auf root erhöht.
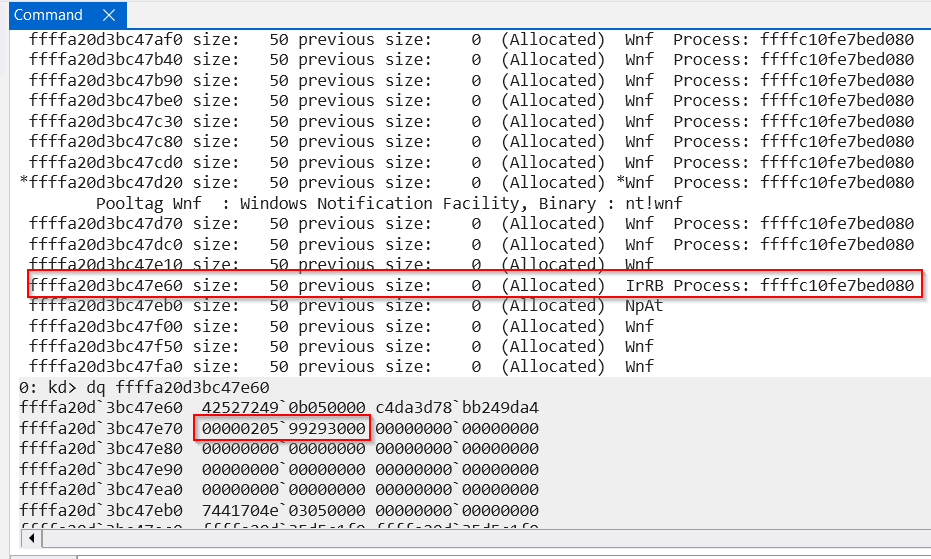 mrale98/cve-2025-21333-poc
POC-Exploit für CVE-2025-21333 Heap-basierter Pufferüberlauf. Es nutzt WNF-Zustandsdaten und I/O ring IOP_MC_BUFFER_ENTRY
 ngyinkit/cve-2019-18634
Pädagogische Analyse von CVE-2019-18634 (sudo-Pufferüberlauf) mit einer Präsentation, die Schwachstellenentdeckung, Ausnutzung und Gegenmaßnahmen…
 test-one9/ps4-11.50.github.io
ps4 cve-2008-3531
 fishman132/cve-2023-20904
Proof-of-Concept-Exploit für CVE-2023-20904, eine Android-Kernel-Sicherheitslücke, die eine lokale Privilegienausweitung durch einen Use-After-Free…
 eliahkagan/checkout-index
Reproducer für CVE-2025-22620
 g4sp4rcs/cve-2023-2255
CVE-2023-2255 für LPE
 bytereaper77/webmin_exploit_reverse_shell
Eine einfache, auf C basierende Schwachstelle in den Webmin-Versionen 1.890 bis 1.920








