
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 gmh5225/lithium-kernel
Windows-Kernelmodus-Treiber mit User-Mode-Client, der IOCTL-basiertes Lesen/Schreiben von physischem und virtuellem Speicher, Page-Table-Walking,…
 x86rc/vmp-lazy-unpack
Emulationsbasierter Unpacker und Import-Resolver für Windows x86/x64 VMProtect 3.x-Binärdateien, der Unicorn verwendet, um Syscalls zu emulieren und…
 lcfr-hax/cve-2024-14027_slop
Exploits für CVE-2024-14027, erstellt mit KI/Claude als Test.
 itm4n/pentest-windows
Sammlung von Windows-Internals-Forschung und Exploitation-Techniken zu Privilegieneskalation, Token-Missbrauch und Post-Exploitation-Tricks für Red…
 google/kernel-research
Linux-Kernel-Exploitation-Toolkit, das eine Bibliothek zum Erstellen von Exploits, Generatoren für ROP-Ketten und Stack-Pivots, Kernel-Image-Runner…
 llvmparty/striga
Experimenteller x86-64-zu-LLVM-IR-Lifter in Python, der Maschinencode in analysierbare IR für Reverse Engineering, Optimierung und VM-Handler-Analyse…
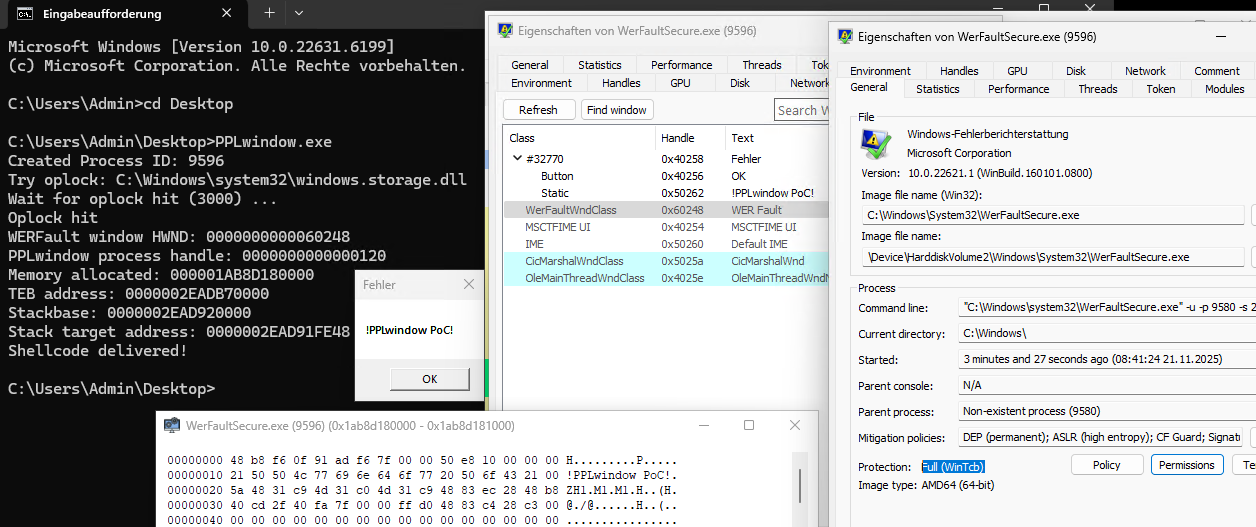 r41n3rzuf477/pplwindow
Proof-of-Concept-PPL-Bypass, der den NtUserGetWindowProcessHandle-Syscall missbraucht, um ohne Administratorrechte ein Handle auf geschützte…
 bignerd95/chimay-red
Funktionierender POC des Mikrotik-Exploits aus den Vault-7-CIA-Leaks
 not-matthias/amd_hypervisor
Rust-AMD-SVM-Hypervisor-Framework mit anpassbaren vmexit-Handlern (MSR, CPUID, RDTSC) und NPT-Hooking für Monitoring und Forschung auf Kernel-Ebene.
 67-6f-64/antioreans-codedevirtualizer
IDA 6.8-Plugin, das die FISH-Virtual Machine von Themida (2.2.5.0-2.2.7.0) devirtualisiert und nativen Code aus geschützten Binärdateien für…
 thesecretclub/sandboxbootkit
Bootkit für Windows Sandbox zum Deaktivieren von DSE/PatchGuard.
 abraxas/gatex
FortinetHunter (@YogSoth0) Binary-Cracking-Anwendung. Teil des CTF für FortinetHunter. ELF-Tür: eine gestrippte Nuitka-Onefile, ein…
 gmh5225/kernel-ctf
Sammlung von Linux-Kernel-Exploitation-CTF-Challenges zu Buffer-Overflow-, Use-after-Free- und Race-Condition-Schwachstellen für praktisches…
 hfiref0x/kdu
Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…
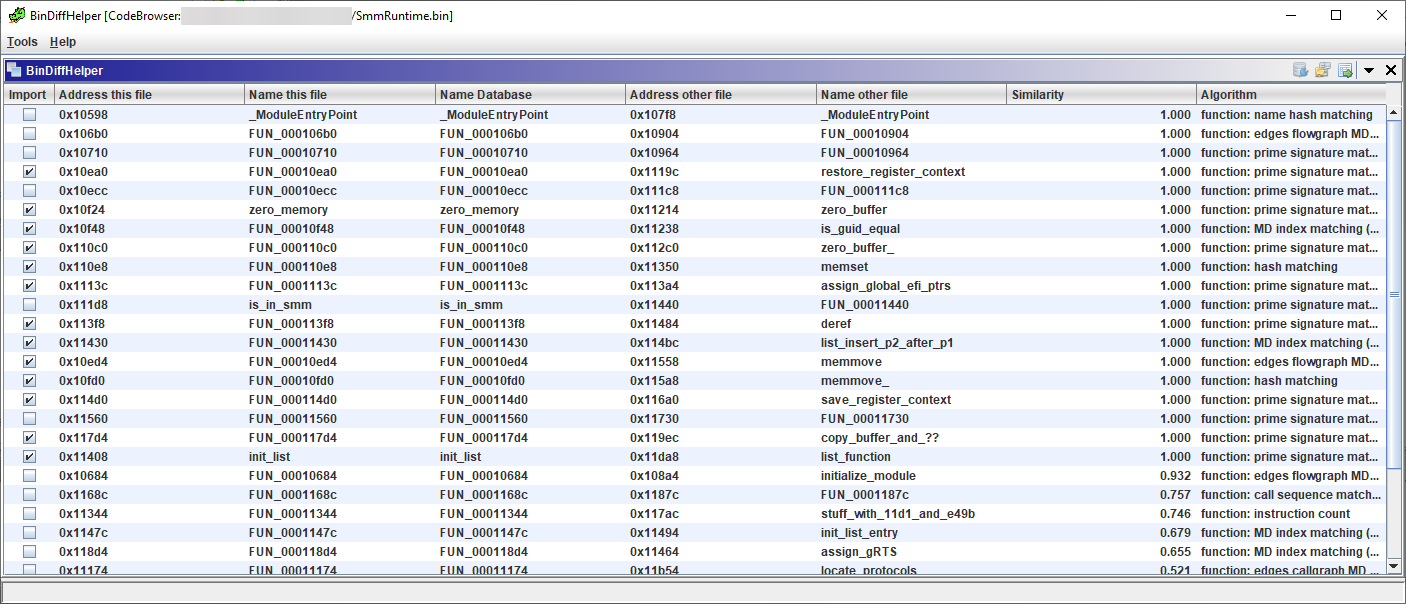 ubfx/bindiffhelper
Ghidra-Erweiterung zur Integration von BinDiff für den Funktionsabgleich
 gmh5225/keypatchx
KeyPatch Enhanced — IDA Pro-Plugin für symbolbewusstes x86/x64-Assembly-Patching, angetrieben von der Keystone Engine. Fork von Keypatch mit…
 xf1les/fsop-finder
Binary-Ninja-Plugin, das glibc libio nach FSOP-Codepfaden durchsucht, die die Kontrollfluss- und Stack-Zeiger-Hijacking ermöglichen und die…
 valium007/cve-2026-56129
Proof-of-Concept, das den Toshiba qiomem.sys-Treiber ausnutzt, um beliebiges Lesen/Schreiben von physischem Speicher aus Ring 3 zu erreichen, mit…








