
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen

 r3n3r0/cve-2026-0006-step-2
Forschungspaket, das eine leak-gestützte ROP-Kette im Android media.swcodec über den APV-Decoder-Heap-Overflow CVE-2026-0006 demonstriert, mit…
 constantinefedorov/review.cve-2021-3156
Python-Proof-of-Concept-Exploit für CVE-2021-3156 (Baron Samedit), einen sudoedit-Heap-Overflow, der lokale Rechteausweitung zu root auf anfälligen…
 neurosaki987/tvm-recover
Devirtualisiert Tencent-VM-.tvm0-Abschnitte: hebt VM-Handler auf Gast-Ebene in Listings und LLVM IR an, rekonstruiert CFG und Dispatch und patcht den…
 zhangutah/security-research
Proof-of-Concept-C-Code und Writeups für offengelegte Linux-Kernel-Schwachstellen, einschließlich Exploit-Quellcode und technischer Analyse pro CVE.
 silentisvox/syscallrevenant
Saubere indirekte Syscalls mit Syscall-Tampering.
 abraxas/qemu-colo-l4-oob
QEMU 11.1.2 – Hoch – Lokal/Remote – OOB – COLO filter-rewriter IPv4-L4-Heap-Overflow bei kurzen Paketen
 abraxas/qemu-xhci-complete-uaf
QEMU 11.1.2 – Hoch – Lokal – UAF – xhci_complete Überbleibsel von CVE-2026-17588 Doorbell-DMA
 abraxas/vbox-hgcm-ssm-cparms
VirtualBox 7.2.20 – Hoch – Lokal – Heap-Überlauf – HGCM SSM cParms wrap
 abraxas/vbox-lsilogic-sas-config
VirtualBox 7.2.20 – Kritisch – Lokal – Typverwechslung / arb R/W – SAS1068 CONFIG SCSI-SPI-Overlay
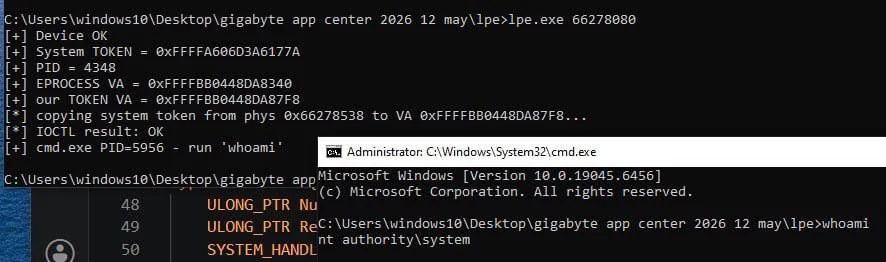 mein-0/knockgiga
Proof-of-Concept zur lokalen Rechteausweitung, das die IOCTLs von Gigabyte gdrv3.sys ausnutzt, um das SYSTEM-Token über einen ungeprüften physischen…
 gmh5225/memory-relocalloc
C Proof-of-Concept, das Code Caves im .reloc-Abschnitt gemappter DLLs lokalisiert, um kleinen Shellcode zuzuweisen und auszuführen, wodurch typische…
 yv1ing/secbox
Durchführung von Cybersicherheitstests mit dem pi-Agenten in einer vorkonfigurierten Sandbox-Umgebung.
 newbe3e/pwn2own-automotive-2026-alpine-ilx-f511-0-click-rce-exploit-writeup
Writeup of a 0-click remote code execution exploit chain developed for the Alpine iLX-F511 automotive head unit at Pwn2Own Automotive 2026.
 sk4r4b/ntdll-reconstruction
Eine Technik, die NTDLL-Unhooking und HellsGate-Gate-Varianten kombiniert
 aethervm/aethervm
LLVM-native Binäranalyse- und Emulationsplattform, die AArch64- und x86_64-Maschinencode nach LLVM IR hebt für Instrumentierung, Deobfuskierung und…
 gmh5225/lithium-kernel
Windows-Kernelmodus-Treiber mit User-Mode-Client, der IOCTL-basiertes Lesen/Schreiben von physischem und virtuellem Speicher, Page-Table-Walking,…
 x86rc/vmp-lazy-unpack
Emulationsbasierter Unpacker und Import-Resolver für Windows x86/x64 VMProtect 3.x-Binärdateien, der Unicorn verwendet, um Syscalls zu emulieren und…
 lcfr-hax/cve-2024-14027_slop
Exploits für CVE-2024-14027, erstellt mit KI/Claude als Test.








