
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 seadragnol/cve-2024-29943
Reproduktion von CVE-2024-29943 für Windows, basierend auf https://github.com/bjrjk/CVE-2024-29943
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
 nextgenpentesters/cve-2024-30088-
🆘Neue Windows-Kernel-Sicherheitslücke zur Privilegienausweitung
 fangfang-yi/cve-2024-30088
C++-Exploit für CVE-2024-30088, der eine Proof-of-Concept-Implementierung zum Testen und Analysieren dieser spezifischen Windows-Kernel-Schwachstelle…
 ynwarcs/cve-2024-30052
Materialien für CVE-2024-30052.
 tnishiox/cve-2024-2961
Benutzerdefinierter C-Exploit für CVE-2024-2961, der auf einen iconv-Pufferüberlauf abzielt und durch präparierte Eingabe Remote-Codeausführung…
 swsmith2391/cve-2024-29510
POC-Code für CVE-2024-29510 und Demo-VulnApp
 naved124/cve-2024-28397-js2py-sandbox-escape
Detaillierte Analyse von CVE-2024-28397, einer Sandbox-Escape-Sicherheitslücke in js2py, die RCE über Python-Objekt-Traversal ermöglicht. Enthält…
 y0un9eee/cve-2024-27766
Modifizierter PoC für MariaDB v11.1 RCE über UDF, der die Befehlsausgabe inline über SQL-Abfragen zurückgibt. Enthält einen detaillierten…
 xct/cve-2024-27460
Plantronics Desktop Hub LPE
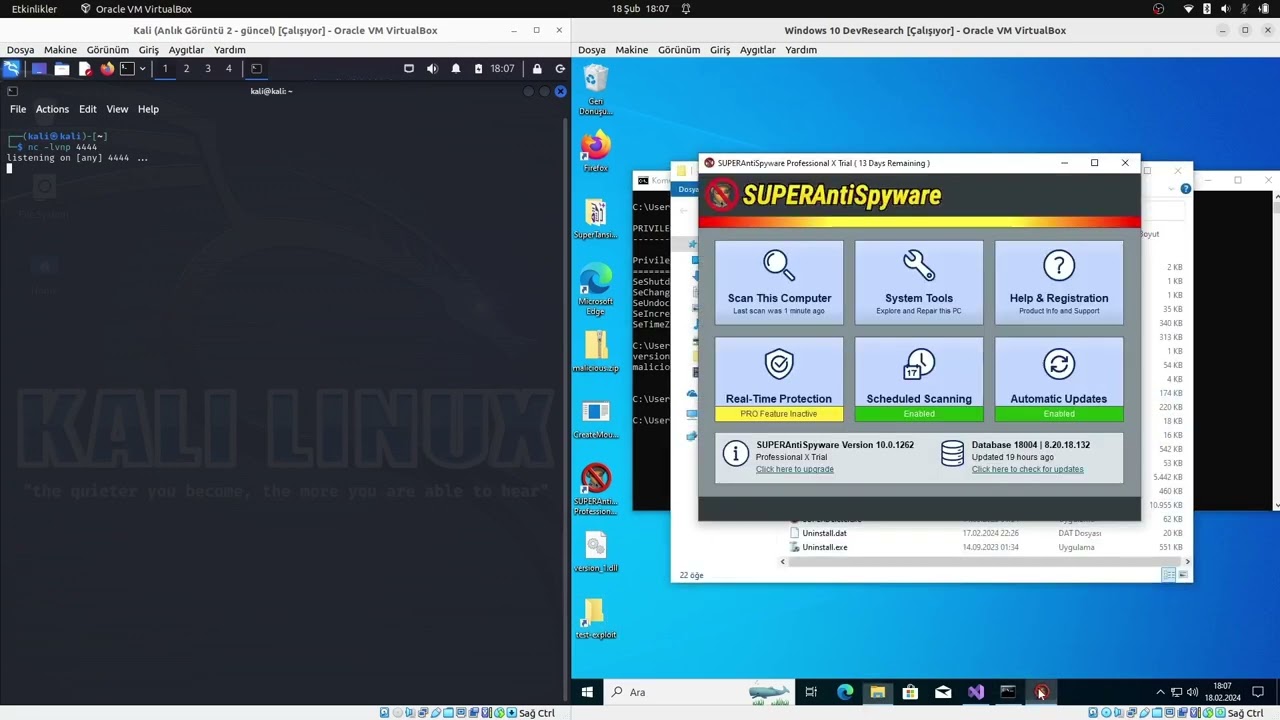 secunnix/cve-2024-27518
SUPERAntiSpyware Professional X <=10.0.1264 LPE-Sicherheitslücke PoC
 watchtowrlabs/cve-2024-27130
PoC für CVE-2024-27130
 maherazzouzi/cve-2024-26817-amdkfd
Potentieller Integer-Überlauf, der zu einem Heap-Überlauf in AMD KFD führt.
 mqxmm/cve-2024-26229
Proof-of-Concept-Exploit für CVE-2024-26229, eine Windows-Kernel-Privilege-Escalation-Schwachstelle, die auf bestimmte Systemkomponenten zur lokalen…
 probnotanexploiter/cve-2024-26170-extended
Forschung nach CVE-2024-26170 oder cimfs.sys, um Überläufe oder Fehler zu finden, die als Zero-Day betrachtet werden.
 driverunload/cve-2024-25423
Out-of-Bounds-Write-Schwachstelle in Cinema 4D beim Parsen von c4d-Dateien
 gaurav1020/cve-2024-24576-poc-rust
Proof-of-Concept-Exploit für CVE-2024-24576, implementiert in Rust, um die Schwachstelle in betroffenen Systemen zu demonstrieren und zu testen.








