
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 pulentoski/cve-2026-31431
Modulares Framework zur Erforschung und Ausnutzung einer Linux-Kernel-Privilege-Escalation-Schwachstelle mithilfe von AF_ALG und…
 uname1able/cve-2026-20820
# Windows-Kernel-Exploit für CVE-2026-20820, ausgerichtet auf Windows 10 21H2 und Windows 11 23H2, erstellt mit Visual Studio 2022.
 joeammond/cve-2021-4034
Python-Exploit für CVE-2021-4034 (PwnKit), das Rechte auf Root eskaliert, indem es über pkexec eine Root-Shell mit msfvenom-Payloads erzeugt.
 cleozi/copy_grail
Eleganter C++-Exploit für CVE-2026-31431 (Copy Fail) unter Verwendung von AF_ALG authentifizierter Verschlüsselung + splice(2), um den Speicher einer…
 chosenonehacks/cve-2026-32746
Proof-of-Concept-Exploit für einen Pre-Authentication-Pufferüberlauf in GNU InetUtils telnetd (CVE-2026-32746), einschließlich einer…
 null0b/cve-2021-4034
Exploit für CVE-2021-4034 (PwnKit), der über pkexec Rechte auf Root erhöht und eine einfache Shell-Ausführung ermöglicht.
 boos4721/copyfail-rs
Rust-Exploit für CVE-2026-31431, eine Linux-Kernel-Page-Cache-Schreibprimitive über AF_ALG-Splice, die eine Privilegieneskalation zu Root durch…
 alphabugx/cve-2025-54957
Proof-of-Concept-Exploit für CVE-2025-54957, eine Out-of-Bounds-Schreiboperation im DDPlus Unified Decoder von Dolby, die einen 0-Click-Absturz auf…
 lanleft/cve-2022-2586
Lokaler Privilege-Escalation-Exploit für CVE-2022-2586, der auf den Linux-Kernel 5.15.0-25 unter Ubuntu 22.04 abzielt, in C geschrieben und mit gcc…
 nicoibarburu/cve-2021-4034
Dies ist meine einfache Implementierung eines Exploits für die PwnKit-Schwachstelle.
 notselwyn/cve-2024-1086
Universeller Proof-of-Concept-Exploit für lokale Privilegieneskalation für CVE-2024-1086, der auf den meisten Linux-Kerneln zwischen v5.14 und v6.6…
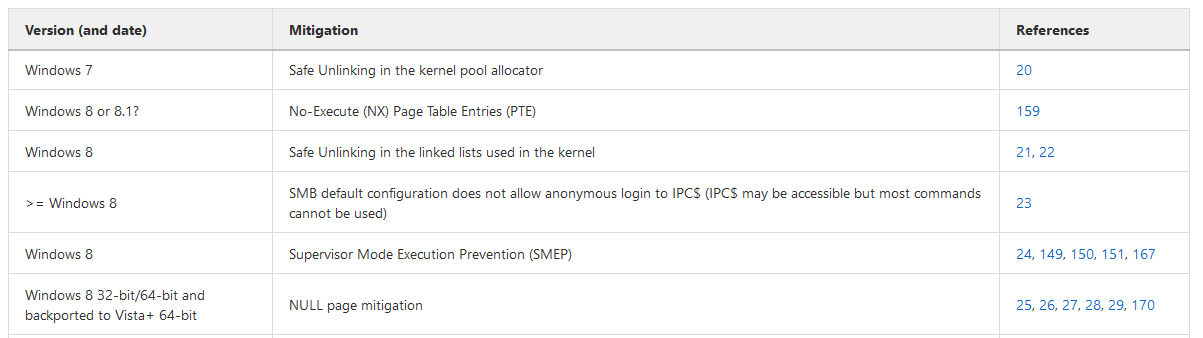 nccgroup/exploit_mitigations
Wissensdatenbank über Exploit-Minderungsmaßnahmen, die für zahlreiche Betriebssysteme, Architekturen und Anwendungen und Versionen verfügbar sind.
 m1ghtym0/browser-pwn
Eine aktualisierte Sammlung von Ressourcen, die auf Browser-Exploitation abzielen.
 peterferrie/win-exec-calc-shellcode
Ein kleiner, nullfreier Windows-Shellcode, der calc.exe ausführt (x86/x64, alle OS/SPs)
 theofficialflow/trinity
Trinity Exploit - Emulator Escape
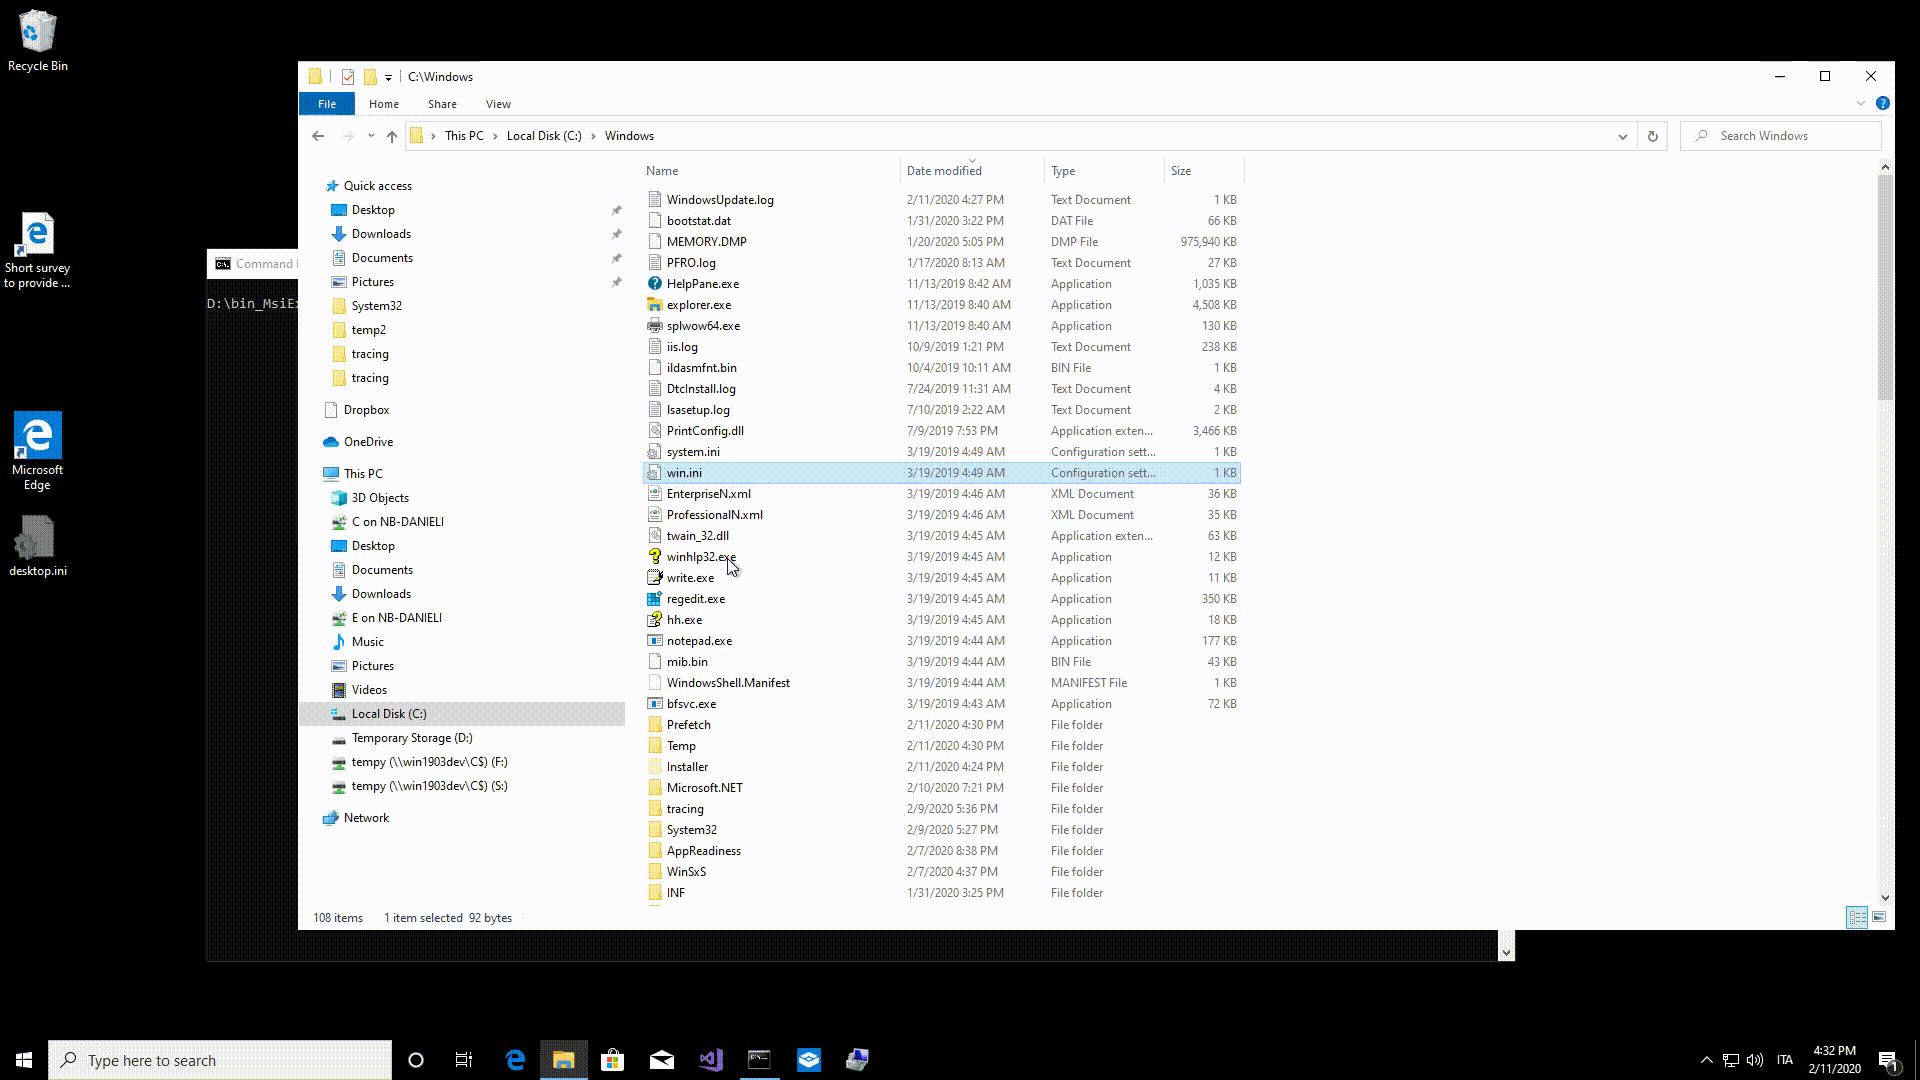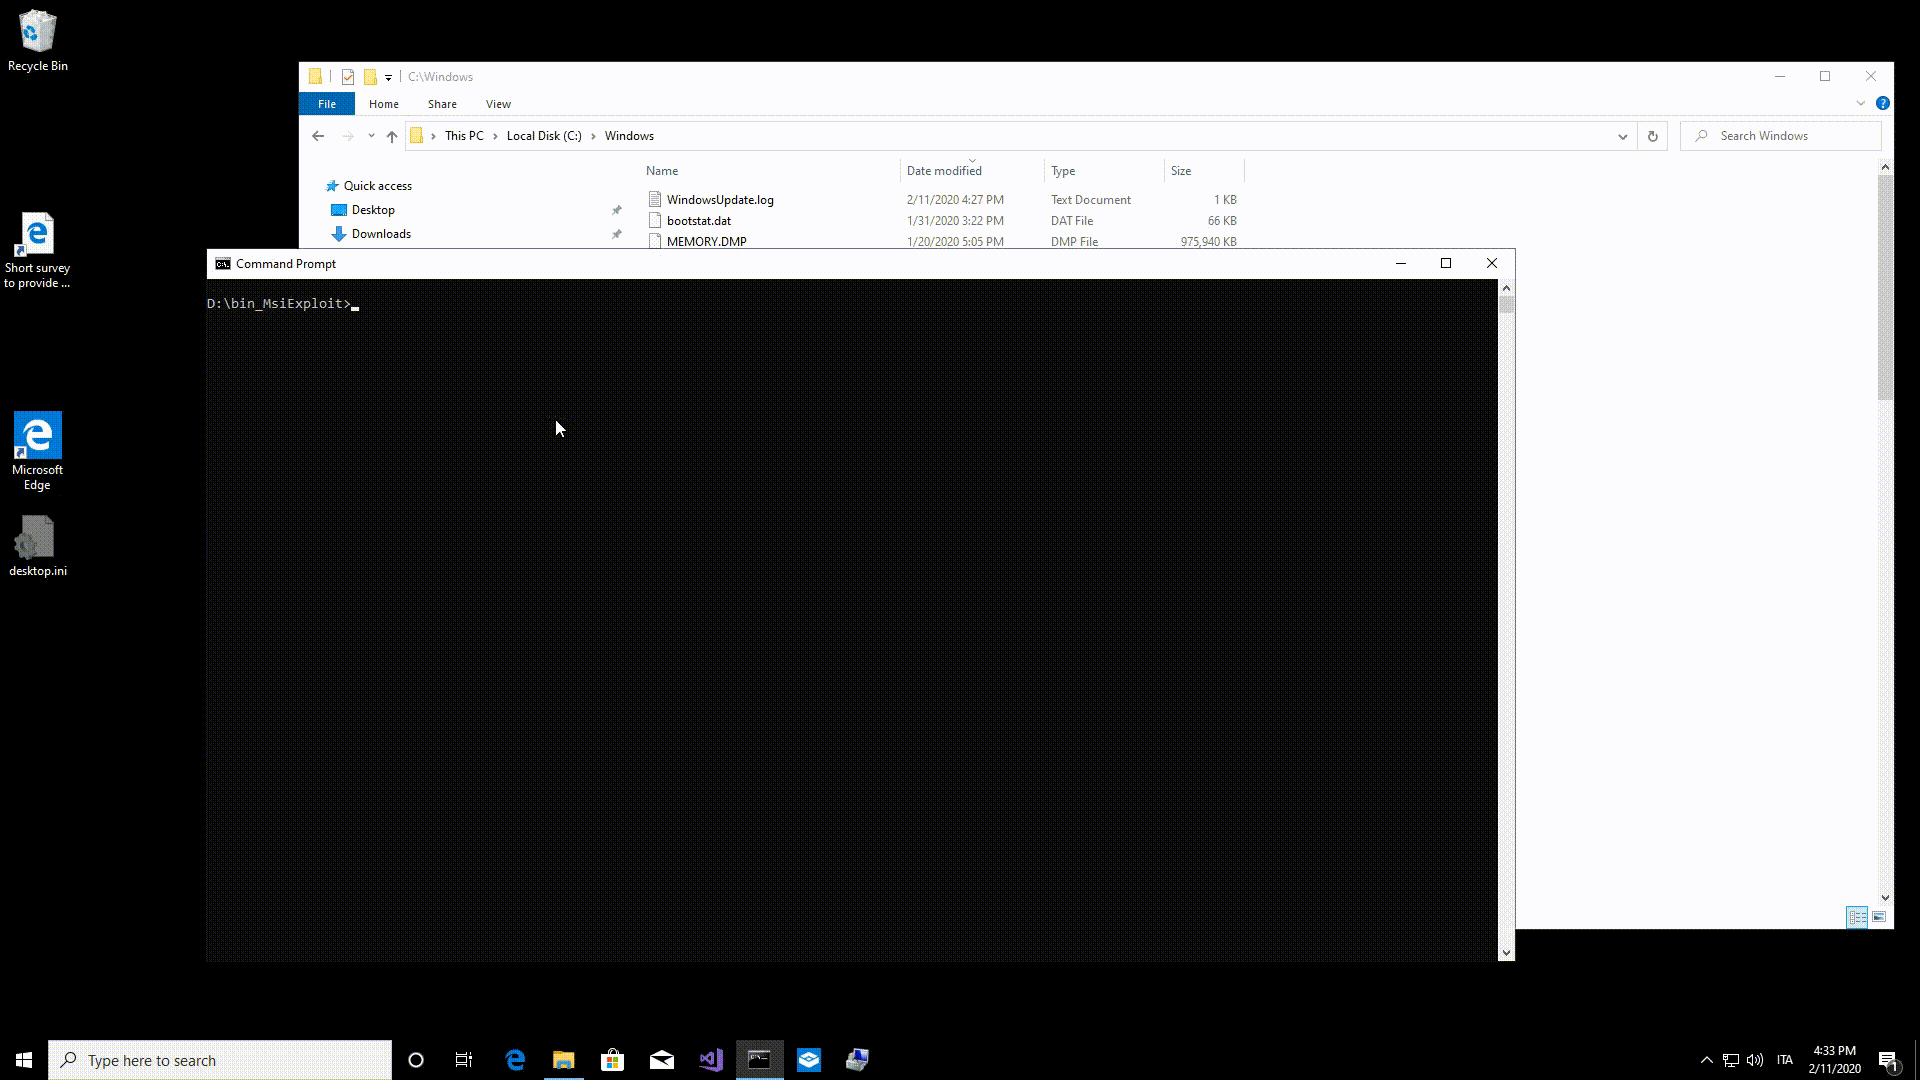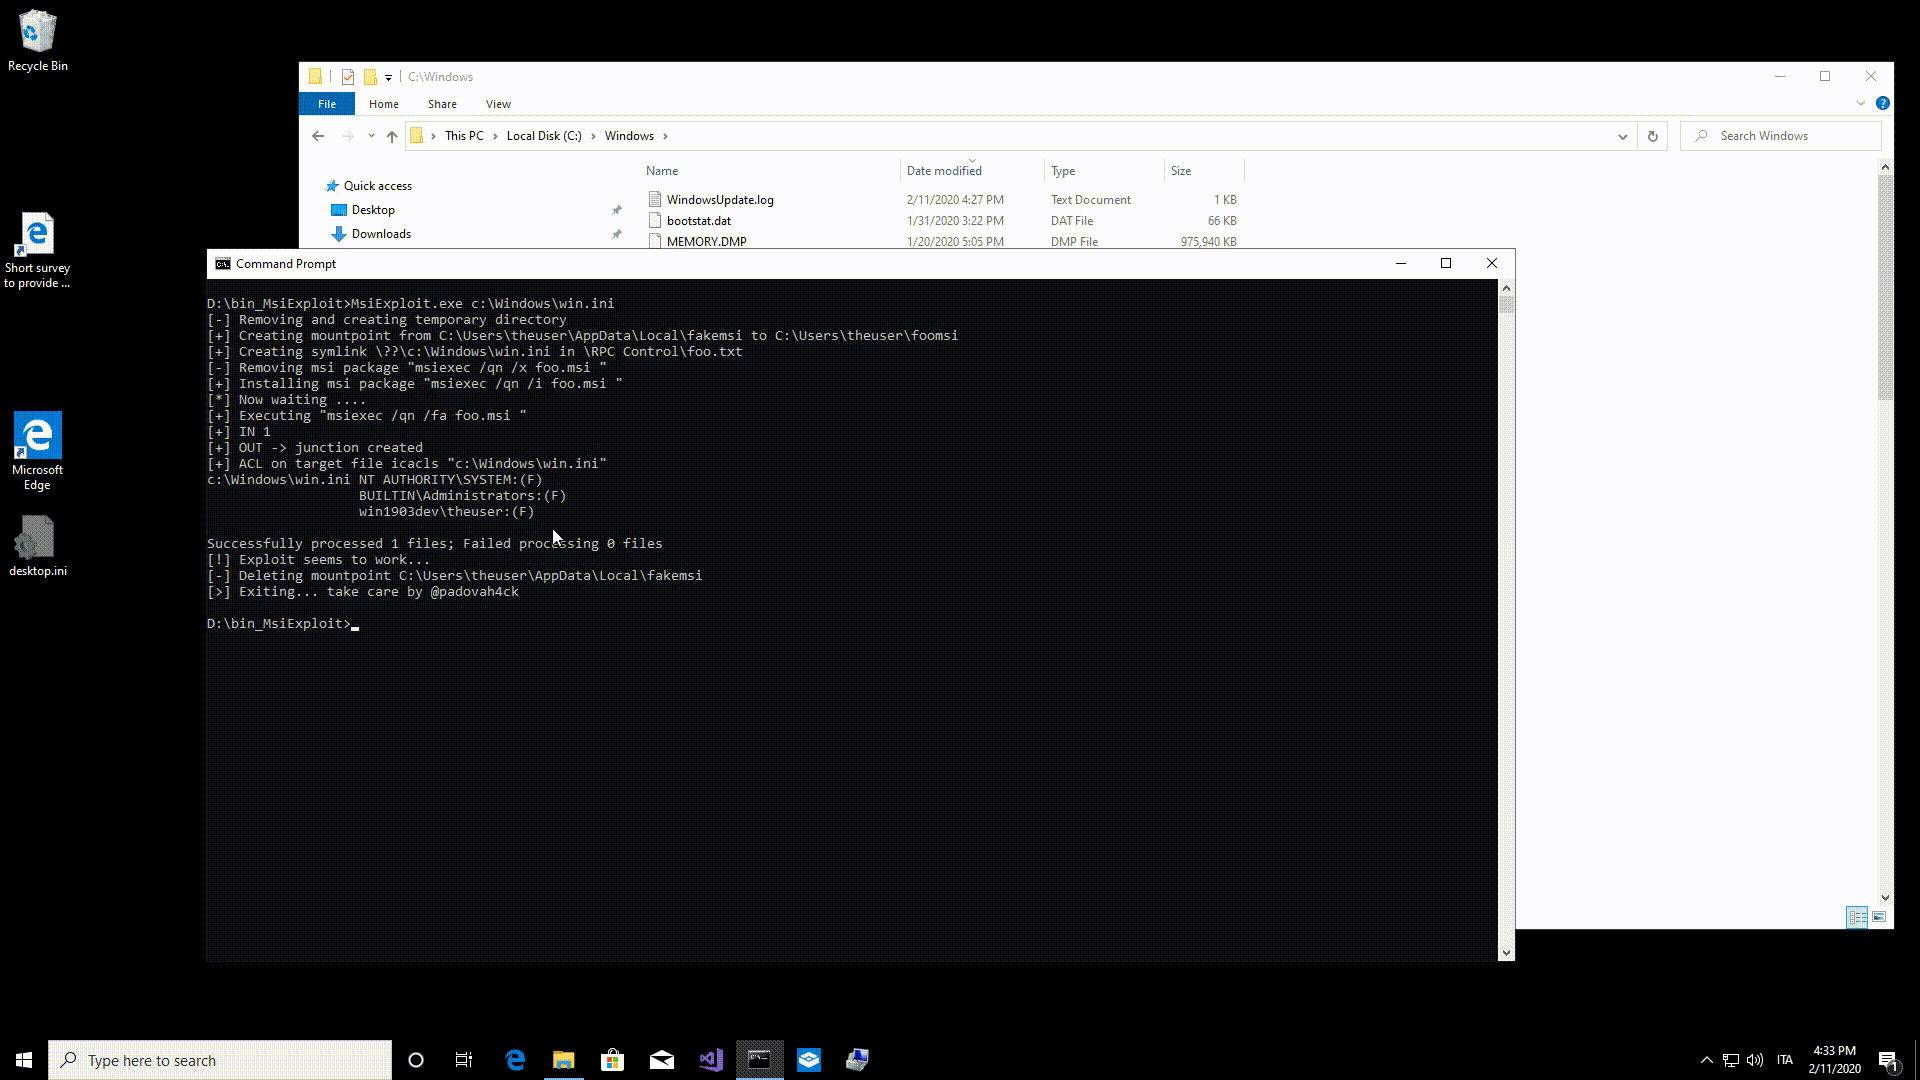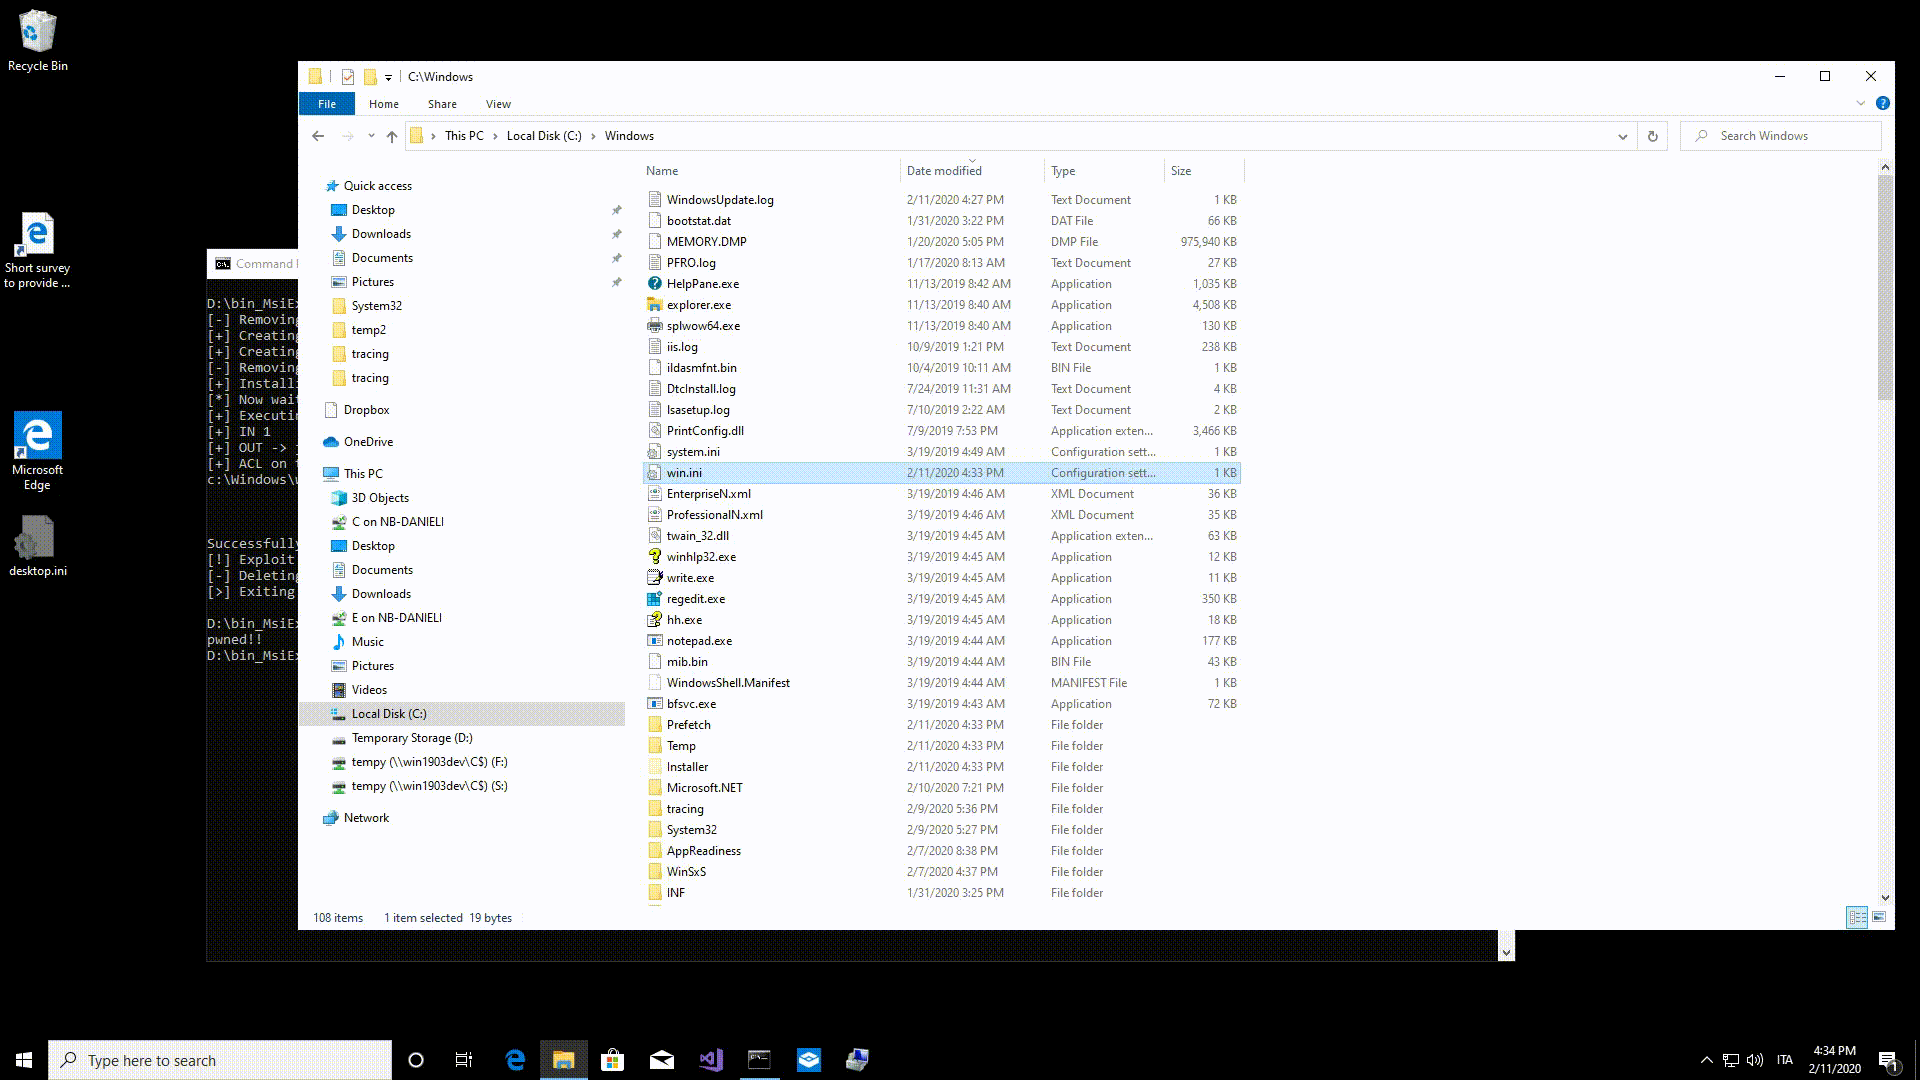 padovah4ck/cve-2020-0683
CVE-2020-0683 - Windows-MSI-„Installerdienst“-Erhöhung von Berechtigungen
 dorkerdevil/cve-2019-11932
Double-Free-Fehler in WhatsApp-Exploit-PoC
 leesh3288/cve-2025-32023
PoC & Exploit für CVE-2025-32023 / PlaidCTF 2025 „Zerodeo“








