
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 p4x1s/cve-2023-21768-poc
CVE-2023-21768 Windows 11 22H2 lokale System-Rechteausweitung POC
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 0xblackash/cve-2026-74469
Forschungs-Repository für CVE-2026-74469 (DiagSpill), einen Überlauf des SCTP-Peer-Transport-Zählers im Linux-Kernel, der einen…
 lkeld/cve-2026-43499-poc
Weaponized Proof-of-Concept für CVE-2026-43499 (GhostLock), einen Linux-Kernel-rtmutex-Fehler, der lokale Privilegieneskalation ermöglicht. Enthält…
 jm00nj/phantom-evasion-loader
x64 Assembly-Injection-Engine, die SROP und Zero-Copy-Injection verwendet, um EDR/XDR und Kernel-Monitore zu umgehen. Liefert XOR-verschlüsselte…
 hypnguyen1209/log4j2-rce
Pre-auth RCE über FilteredObjectInputStream MarshalledObject-Bypass in Apache Log4j 2
 qingizi7/cve-2025-21479_iqooneo8
Lokaler Root-Exploit für CVE-2025-21479 (Adreno KGSL) auf iQOO Neo8 (SM8475) – physischer Speicher Lese-/Schreibzugriff, deaktiviert SELinux, startet…
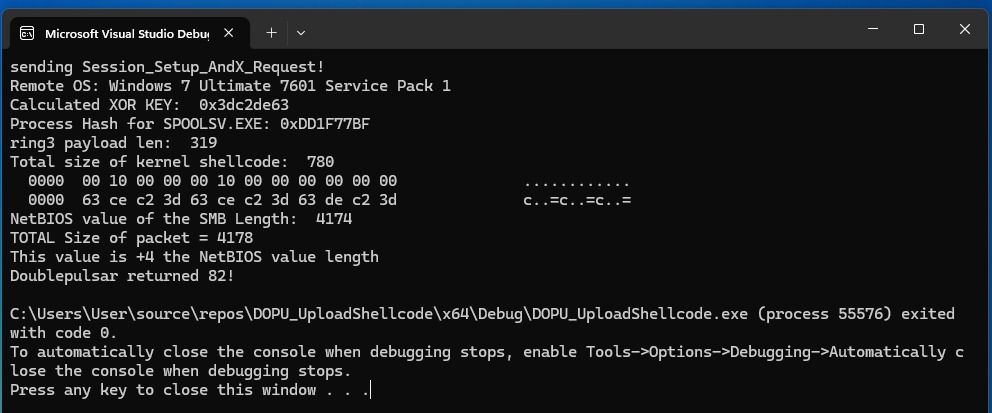 bhassani/eternalbluec
EternalBlue Suite neu erstellt in C/C++ welche enthält: MS17-010 Exploit, EternalBlue Schwachstellendetektor, DoublePulsar Detektor und DoublePulsar…
 rafabd1/vectorfreed
Dokumentiert die VectorFreed-librsvg-Use-after-free-RCE-Kette (CVE-2026-96889) mit einem SVG-Generator-PoC und Behebungsempfehlungen für librsvg,…
 minglink/dsh-infinite-gen-5
DeepSeek v4.1 flash Reverse-Engineering-Tool (unbegrenzt, fünfte Generation) Bitte mit Star markieren ⭐Alle sind eingeladen, Verbesserungen am…
 llvmparty/striga
Experimenteller x86-64-zu-LLVM-IR-Lifter in Python, der Maschinencode in analysierbare IR für Reverse Engineering, Optimierung und VM-Handler-Analyse…
 abraxas/gatex
FortinetHunter (@YogSoth0) Binary-Cracking-Anwendung. Teil des CTF für FortinetHunter. ELF-Tür: eine gestrippte Nuitka-Onefile, ein…
 pirosap/aquos-r7-ghostlock
Gerätespezifischer Linux-5.10-Kernel-Root-Exploit für Sharp AQUOS R7 (CVE-2026-43499), der temporär UID 0 mit SELinux permissive und einem su-Daemon…
 capstone-engine/capstone
Multi-Architektur-Disassemblierungs-Framework, das eine leichtgewichtige, threadsichere API für Binäranalyse, Reverse Engineering und…
 habanada/nativepe
Object Pascal (Delphi)-Bibliothek zum Parsen, Mapping, Laden und Dumpen von Windows-PE-Dateien, mit Relocations, Imports, TLS und Lesen von…
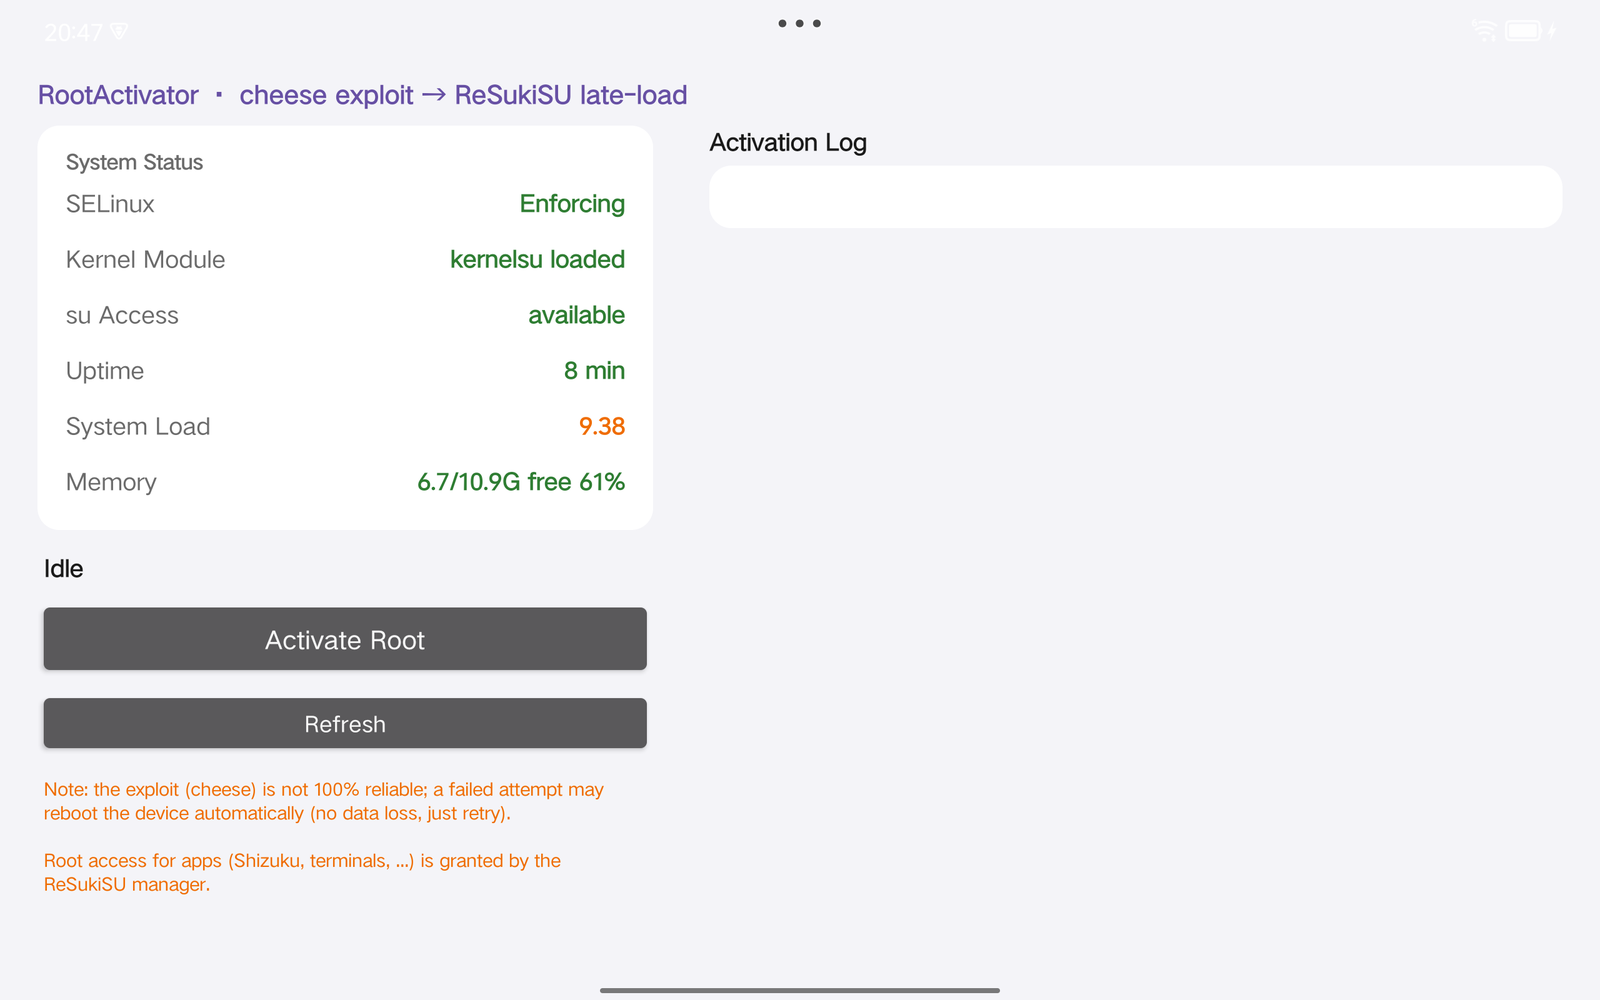 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
In-Memory-Kernel-Privilegieneskalation für Lenovo Legion Y700 2023 (TB320FC) unter Ausnutzung von CVE-2025-21479, einer Qualcomm Adreno GPU…
 sammyenigma/cve-2026-43499-s26
Android GKI 6.12 Kernel-Exploit für CVE-2026-43499, der einen rt_mutex-Rollback-Bug mit pselect-Stack-Overwrite verkettet, um Root auf Samsung- und…








