
 #1
Binary-Exploitation-Techniken, ROP-Ketten, Heap-Exploitation, Format-Strings und Speicherkorruptionsforschung.
Kitploit empfohlen
 malwareman007/cve-2023-27326
VM Escape für Parallels Desktop <18.1.1
 parallelbeings/cve-2019-14079
USB-Geräte-Fuzzing auf Android-Telefonen
 secmob/cve-2016-0846
Beliebiges Speicher-Lesen/-Schreiben durch IMemroy OOB
 fundacion-sadosky/vbox_cve_2017_10235
[CVE-2017-10235] Beschreibung und PoC des Pufferüberlaufs im VirtualBox E1000 Gerät
 striga-ai/cve-2026-23918
Double-free in der Stream-Bereinigung von Apache httpd mod_http2, der zu einer RCE vor der Authentifizierung führt.
 opensrcsec/same_type_object_reuse_exploits
PoC-Exploits im Zusammenhang mit dem Blog unter https://grsecurity.net/exploiting_and_defending_against_same_type_object_reuse
 star-sg/challenges
Weihnachtlicher CTF-Adventskalender mit 12 strukturierten Herausforderungen in den Bereichen Binary Exploitation, Kryptografie, Reverse Engineering,…
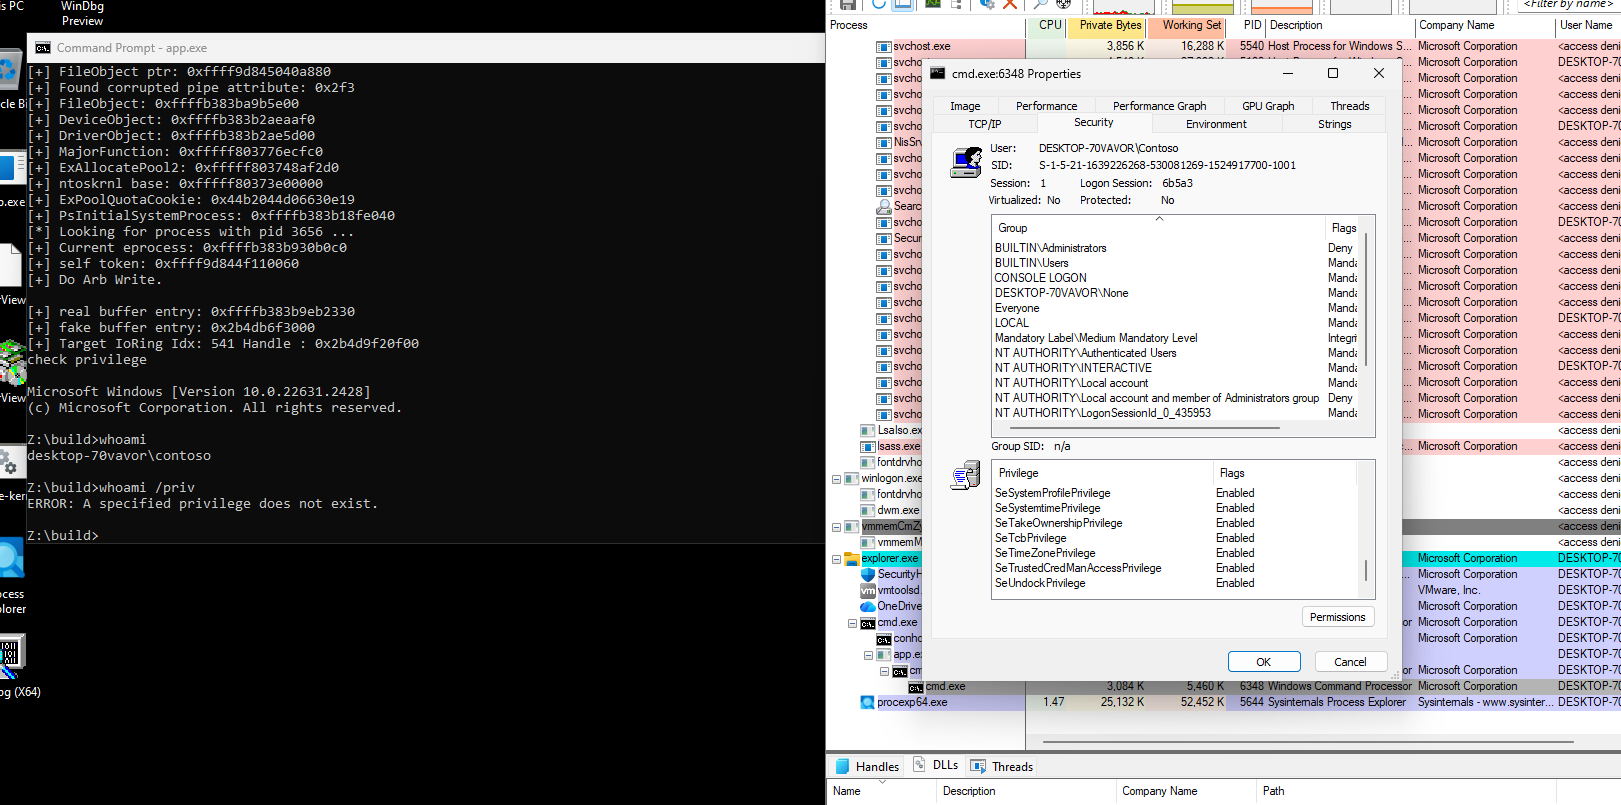 nu1lptr0/cve-2025-21333
LPE durch Integer-Kürzung in vskrnlintvsp.sys
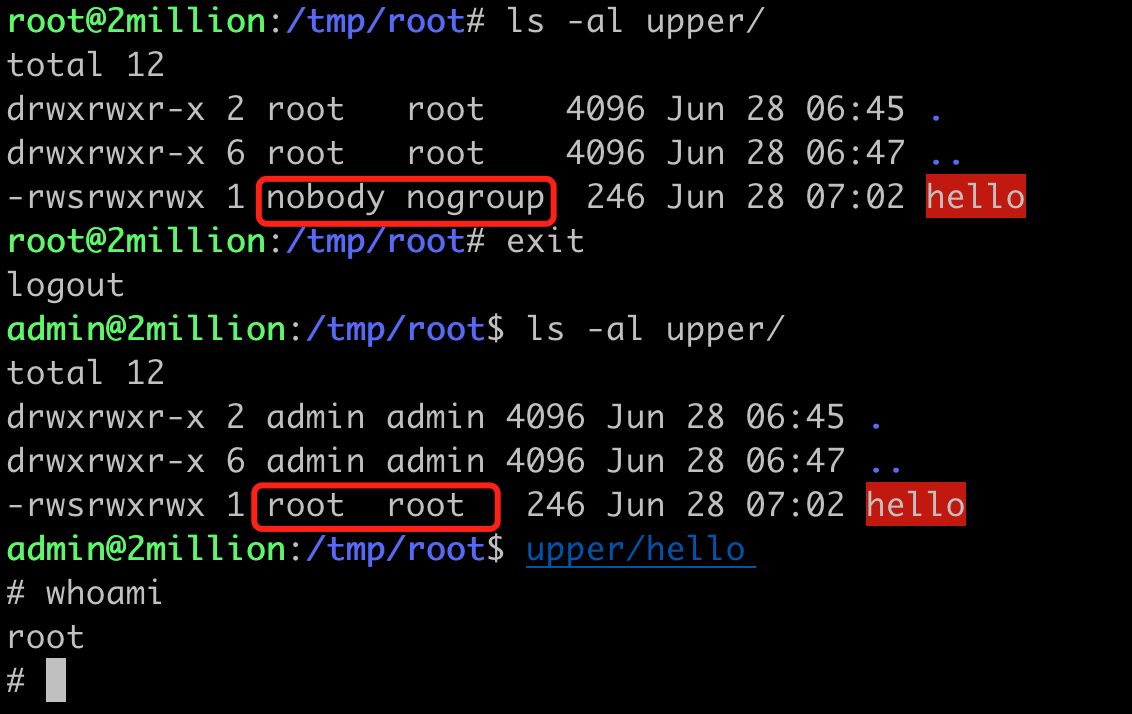 fanxiaoyao66/cve-2023-0386
Sehr einfacher Exploit und Analyse zu CVE-2023-0386. Verwendet C und sh.
 tamirzb/cve-2018-9539
PoC-Code für CVE-2018-9539
 patchpoint/cve-2024-38063
Proof-of-Concept-Exploit für CVE-2024-38063, eine Windows-TCP/IP-Remote-Code-Execution-Schwachstelle, die durch das Senden von zwei manipulierten…
 alonhr/notsecdrv
Ein PoC für CVE-2018-7249
 xyjl-ly/cve-2021-22555-exploit
CVE-2021-22555-Exploit
 c3r34lk1ll3r/cve-2019-2215
PoC für alte Binder-Sicherheitslücke (basierend auf P0-Exploit)
 n1et/cve-2026-46529
Evince/xreader/Atril RCE-Exploit für CVE-2026-46529
 alexandre-bartel/cve-2019-12594
Dies ist ein PoC für CVE-2019-12594, eine Schwachstelle in DOSBox 0.74-2.
 malwareman007/cve-2023-21608
Adobe Acrobat Reader - CVE-2023-21608 - Exploit für Remote-Code-Ausführung








